
CVE-2025-22442 のワークプロファイルのプロビジョニング、ポリシーのタイミング、およびエンタープライズ分離に関する管理された防御的分析。

Android のワークプロファイルのプロビジョニング動作、ポリシーの適用タイミング、およびエンタープライズ分離境界に関する、管理されたラボ環境での研究。
このリポジトリは、管理された環境で実施された学術的なセキュリティ研究を記録したものです。第三者によるデバイスや組織への不正アクセス、配備、または使用を目的としたものではありません。
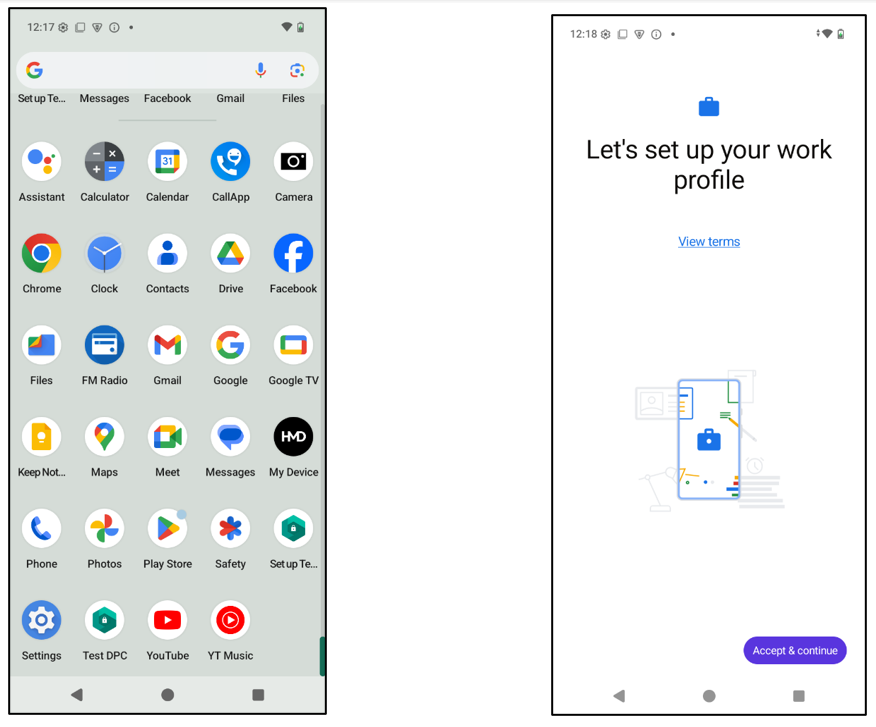
本プロジェクトは CVE-2025-22442 を調査します。これは Android の DevicePolicyManagerService における競合状態であり、新しく作成されたワークプロファイルに未承認のアプリケーションがインストールされる可能性があります。公式の記録では、この問題は Android 13〜15 に影響するローカル権限昇格として分類されています。
管理されたラボ作業では、ワークプロファイルの初期化中における移行期間に焦点を当て、管理プロファイルのポリシー適用がいつ有効になるかを観察します。
目的は、プロビジョニングの順序を理解し、リスクを文書化し、その知見をエンタープライズ向け Android 配備のための防御的ガイダンスへと落とし込むことでした。
| 項目 | 詳細 |
|---|---|
| トピック | Android エンタープライズ ワークプロファイル |
| 焦点 | プロビジョニングのタイミング、管理プロファイルの分離、防御的分析 |
| 環境 | ADB アクセスが可能なラボ用 Android デバイスまたはエミュレータ |
| ツール | Python、ADB、Android ワークプロファイル用ツール |
| 成果物 | 調査レポート、スクリーンショット、再現可能なラボノート |
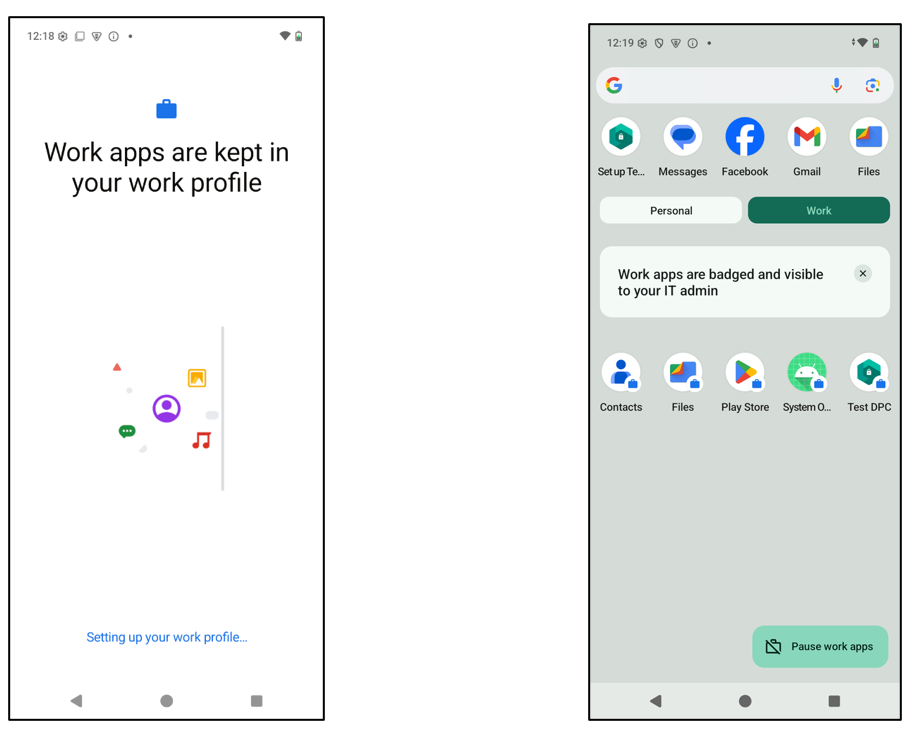
ラボのワークフローは、Android のワークプロファイル作成をリアルタイムで監視し、ADB 自動化を通じて管理プロファイルのユーザー ID の出現を検出します。
プロビジョニングのプロセスを分析し、パッケージのインストール制限がまだ適用されていないタイミングの窓を特定しました。
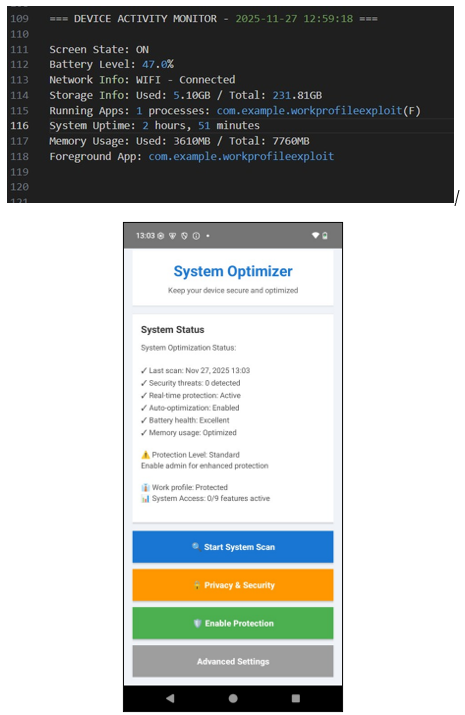
管理された研究ワークフローには以下が含まれます:
重点は、タイミングの境界を理解し、エンタープライズチームが検証すべき制御を特定することにあります。
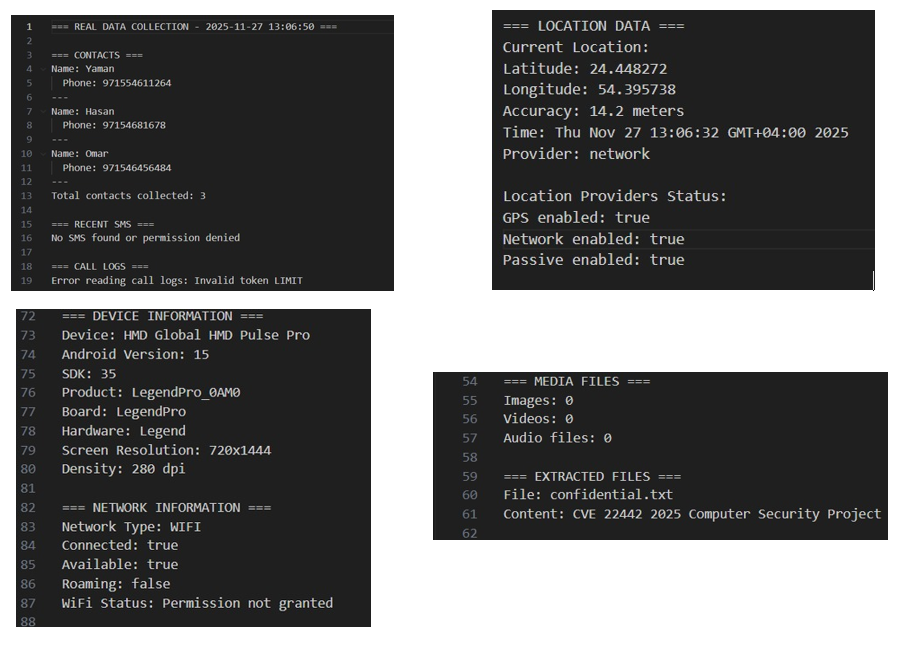
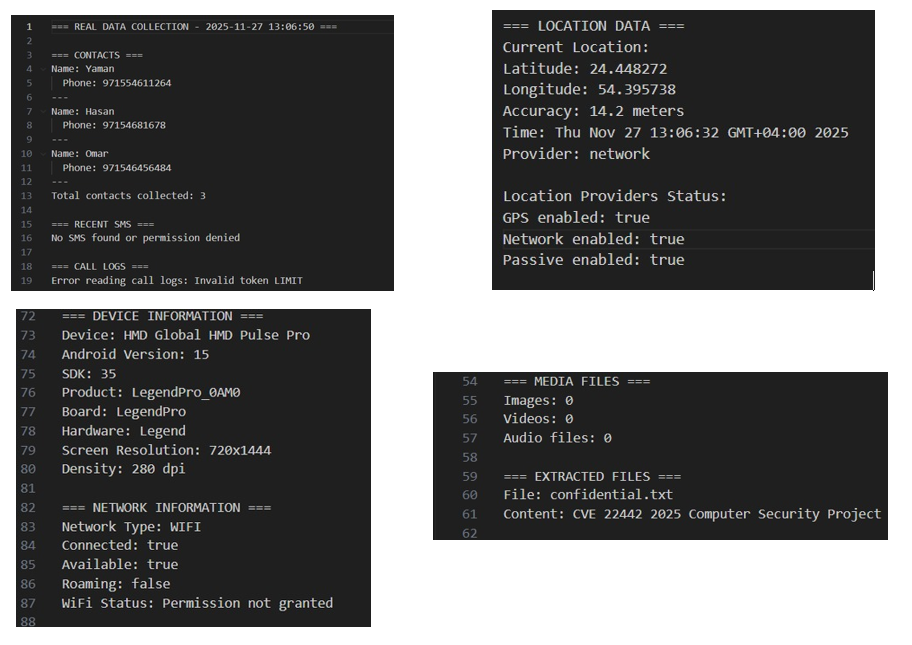
ラボでの実証は、プロビジョニングの制御が失敗した場合に露出する可能性があるエンタープライズコンテキストのデータの種類をモデル化することで、ワークプロファイルの分離がなぜ重要かを示します:
本プロジェクトは、防御側が自身の管理された環境で安全に検証を再現できるよう、露出リスクを高レベルで文書化します。
Work Profile Provisioning
        |
ADB Monitoring
        |
Managed User Detection
        |
Provisioning Timing Review
        |
Policy Activation Check
        |
Exposure Risk Documentation
| 指標 | 結果 |
|---|---|
| 対象脆弱性 | CVE-2025-22442 |
| リサーチ種別 | ワークプロファイル分離の検証 |
| プロビジョニングの観測 | 成功 |
| 露出モデリング | ラボ内で完了 |
| 自動化 | ADB + Python |
| テスト環境 | Android ワークプロファイル |
src/
├── install_loop.py
└── README.md
ハリファ大学
