Void Tools Everything v1.4.1.1022 未満に、正規表現サービス拒否 (ReDoS) が含まれていることが判明しました
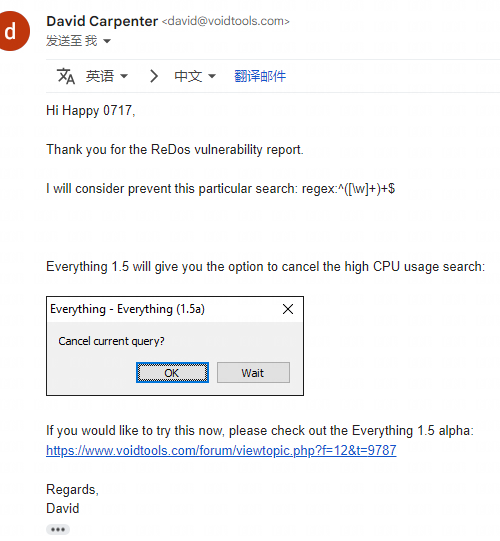
修正は Everything 1.5 alpha にて
[推奨される説明] Void Tools Everything v1.4.1.1022 未満に、正規表現サービス拒否 (ReDoS) が含まれていることが判明しました。
[追加情報] 詳細な再現プロセスは以下のリンクに掲載しています: https://drive.google.com/drive/folders/1BmHAGSugrFo0whDEmg6nnbaOkvE21X-p?usp=sharing
[脆弱性の種類(その他)] 正規表現サービス拒否
[製品ベンダー] https://www.voidtools.com/
[影響を受ける製品コードベース] Everything - 1.4.1.1022 (x64) 未満
[影響を受けるコンポーネント] Everything インストール版 1.4.1.1022 (x64) 未満
[攻撃タイプ] ローカル
[影響: サービス拒否] true
[攻撃ベクトル] Everything バージョン 1.4.1.1015 (x64) に ReDoS 脆弱性を発見しました
ReDoS 脆弱性のトリガーはおおよそ次のとおりです:"^([\w]+)+$"
再現手順:
すると、タスクマネージャーで CPU 使用率が非常に高くなり (90% 以上に達することもある)、Everything が応答しなくなります
詳細な再現プロセスは以下のリンクに掲載しています: https://drive.google.com/drive/folders/1BmHAGSugrFo0whDEmg6nnbaOkvE21X-p?usp=sharing
[参考文献] https://drive.google.com/drive/folders/1BmHAGSugrFo0whDEmg6nnbaOkvE21X-p?usp=sharing https://www.voidtools.com/en-us/downloads/
[発見者] happy0717