
 h4urek/cve-2026-50679
Windows Searchのヒープバッファオーバーフロー(CVE-2026-50679)に関する解説とエクスプロイト。CVIQueryのvtableハイジャックとDLL読み込みを経由してローカル権限昇格を達成します。

今年6月、私はWindows Searchにこのヒープオーバーフローを発見し、それが悪用可能であることに気づきました。数日間取り組んだ結果、LPEの達成に成功しました。報告したところ、重複であると言われてしまいました :( 。これは7月のPatch Tuesdayで修正され、MicrosoftによってCVE-2026-50679として追跡されています。いずれにせよ、悪用のプロセスはとても楽しいものでした。
CPMExternalSearchResultIn(メッセージ245)は、外部の検索結果を既存のクエリに投入します。その本体は3つのDWORDに続いて3つのUTF-16文字列で構成され、各文字列は本体に埋め込まれた長さによって記述されます:
WSP_MESSAGE_HEADER          16 bytes
queryNameLength              4 bytes
currentRowsetIndex           4 bytes
remainingRowsetCount         4 bytes
queryName                    queryNameLength UTF-16 chars, null-terminated
rowset metadata              rowsetMetadata, rowsetNameLength, sourceNameLength (12 bytes)
rowsetName                   rowsetNameLength UTF-16 chars, null-terminated
sourceName                   sourceNameLength UTF-16 chars, null-terminated
3つの長さはすべてクライアントから送られてくる。トランスポート層は到着したバイト数を把握しているが、メッセージ形式の中には宣言された長さをそのバイト数に関連付けるものは何もない。
メッセージがハンドラに到達する前に、tquery!CProxyMessage::ValidateInputHeader がヘッダをチェックする。これはメッセージID、予約フィールド、チェックサム、およびそのIDに対する最小メッセージサイズを検証する。しかし、メッセージ内で宣言された文字列の長さがメッセージバッファのサイズを超えているかどうかはチェックしない。
その後、メッセージは tquery!CRequestServer::DoSetExternalRowset にディスパッチされる。ハンドラは外側のメッセージ長から宛先バッファを割り当て、インラインバッファをそこへデコードする:
__int64 __fastcall CRequestServer::DoSetExternalRowset(CRequestServer *this, unsigned int msgSize)
{
    /* ... */
    BYTE *buffer = (BYTE *)operator new[](https://github.com/h4urek/cve-2026-50679/blob/main/msgSize);          /* outer message length */
    CPMExternalSearchResultIn *decoded =
        CPMExternalSearchResultIn::CPMExternalSearchResultIn(buffer, this + 0x270);
                                                             /* src = inline request buffer */
    /* ... */
}
コンストラクタでは、埋め込まれた長さが使用されます:
CPMExternalSearchResultIn::CPMExternalSearchResultIn(BYTE *dst, BYTE *src)
{
    /* dst: buffer sized by the outer message length */
    /* src: per-connection inline request buffer */
    /* ... */
    DWORD queryNameLength = *(DWORD *)(src + 0x10);
    *(DWORD *)(dst + 0x10) = queryNameLength;
    *(DWORD *)(dst + 0x14) = *(DWORD *)(src + 0x14);
    *(DWORD *)(dst + 0x18) = *(DWORD *)(src + 0x18);

    memcpy(dst + 0x1c, src + 0x1c, 2 * (queryNameLength + 1));

    DWORD rowsetNameLength = *(DWORD *)(src + 2 * queryNameLength + 0x22);
    memcpy(dst + 2 * queryNameLength + 0x2a,
           src + 2 * queryNameLength + 0x2a,
           2 * (rowsetNameLength + 1));

    DWORD sourceNameLength = *(DWORD *)(src + 2 * queryNameLength + 0x26);
    memcpy(dst + 2 * queryNameLength + 2 * rowsetNameLength + 0x2c,
           src + 2 * queryNameLength + 2 * rowsetNameLength + 0x2c,
           2 * (sourceNameLength + 1));
    /* ... */
}
最初のコピーは明らかなものです。dst は外側のメッセージ長から割り当てられ、コピー長は queryNameLength から取得されますが、両者を比較する処理はありません。コピーは割り当てサイズをはるかに超える可能性があり、そのソースがインラインバッファであるため、実際に到着したバイト列をも超えて読み進めます。ソースの残りの部分は、以前の通信で接続バッファに残っていた内容です。
後続の2つの文字列はさらに悪質です。rowsetNameLength は src + 2 * queryNameLength + 0x22 という、攻撃者が制御する queryNameLength から計算されたオフセットから読み取られ、sourceNameLength はその近くのオフセットから読み取られます。どちらもメッセージの固定部分の外側にあるため、デコーダはそこにあるものをそのまま読み取り、長さとして扱い、再びコピーを行います。したがって、1つの小さなメッセージで複数の範囲外読み取りと書き込みが発生し、どの長さも宛先の割り当てと比較されることはありません。
このバグの悪用は、いくつかの問いに集約されました。どのオブジェクトを破壊して制御フローを乗っ取るか、その制御フローをどこへリダイレクトするか、そして LFH ヒープをどう回避するか、です。
いくつかのリバースエンジニアリングの後、乗っ取りに適したオブジェクトを見つけました。CVIQuery です。CVIQuery は開かれたクエリの背後にあるサーバー側のオブジェクトです。クライアントがクエリ要求を送信すると、サーバーは対応する CVIQuery オブジェクトを作成し、その最初のフィールドはオブジェクトの vtable であるため、このオブジェクトを破壊すれば vtable ハイジャックが可能になります。
次なる障害はヒープでした。CVIQuery は LFH ヒープから割り当てられるため、これらのオブジェクトを大量にスプレーすることで LFH のランダム化を克服しようと考えました。良い点は、クエリ要求ごとに1つの CVIQuery が作成されるため、便利なヒープスプレーのプリミティブが得られることです。ただし、wsearch は開かれた要求の最大数を4096に制限しているため、スプレー数には限りがありますが、それで十分でした。少し運が必要なだけです :)
最後に、制御フローをどこへリダイレクトするかを決める必要がありました。いくつか調査しましたが適切な手法が見つからなかったため、自分で見つけることにしました。すぐに wsearch サービスによって読み込まれる DLL、dxcore.dll を見つけ、その DXCoreDriver::LoadDriverModule 関数が非常に興味深いものであることがわかりました:
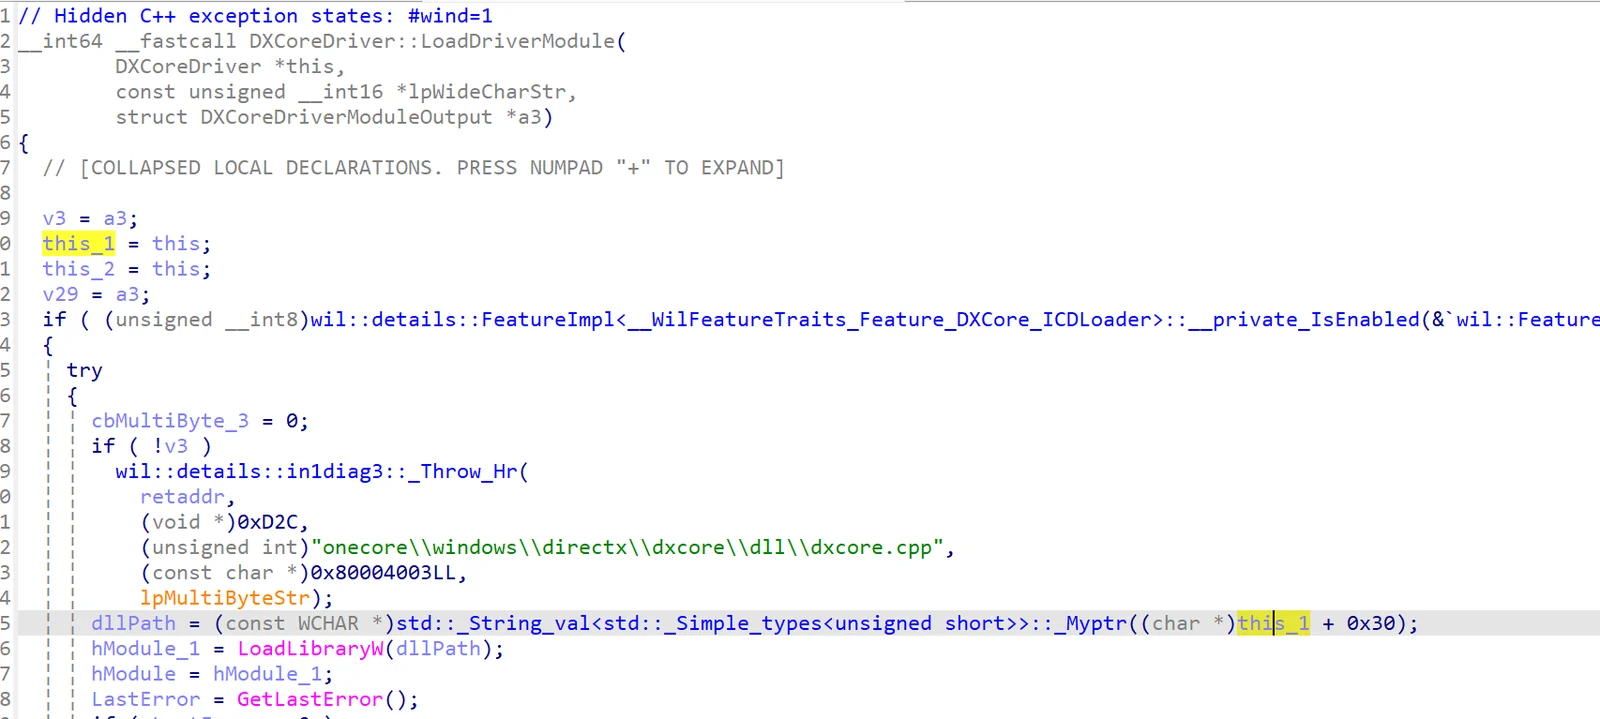
この関数は this + 0x30 を DLL パス文字列として逆参照し、LoadLibraryW を呼び出してその DLL を読み込みます。したがって、CVIQuery をオーバーフローさせてその vtable を乗っ取り、さらにオーバーフローを続けて CVIQuery + 0x30 に DLL パスを書き込めば、任意の DLL 読み込みが実現します。
非常に便利なトリックです。ちなみに、私がエクスプロイトを構築した時点ではこの関数は Insider ビルドにのみ存在していましたが、最近リリースビルドにも登場していることに気づきました。






