
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/giki-shergill/cve-2026-123014---iterm2-terminal
脆弱性分析エクスプロイトウェブアプリケーション悪用論文と研究
GitHubgiki-shergill/cve-2026-123014---iterm2-terminal

CVE-2026-123014---iTerm2-Terminal

CVE-2026-123014 の PoC と調査: iTerm2 の x-man-page における NUL バイト引数インジェクション。

リポジトリを見る
13日前未レビュー
共有

CVE-2026-123014 — iTerm2

iTerm2 の x-man-page: NUL バイト引数インジェクション脆弱性に関する無害な概念実証用資料です。パーセントデコードされた NUL が sanitizedCommand: を通過し、その後コマンドライン解析時にスペースへ変換されることで、追加の /usr/bin/man -P オプションを指定でき、ログイン中のユーザーとしてコマンドを実行できるようになります。
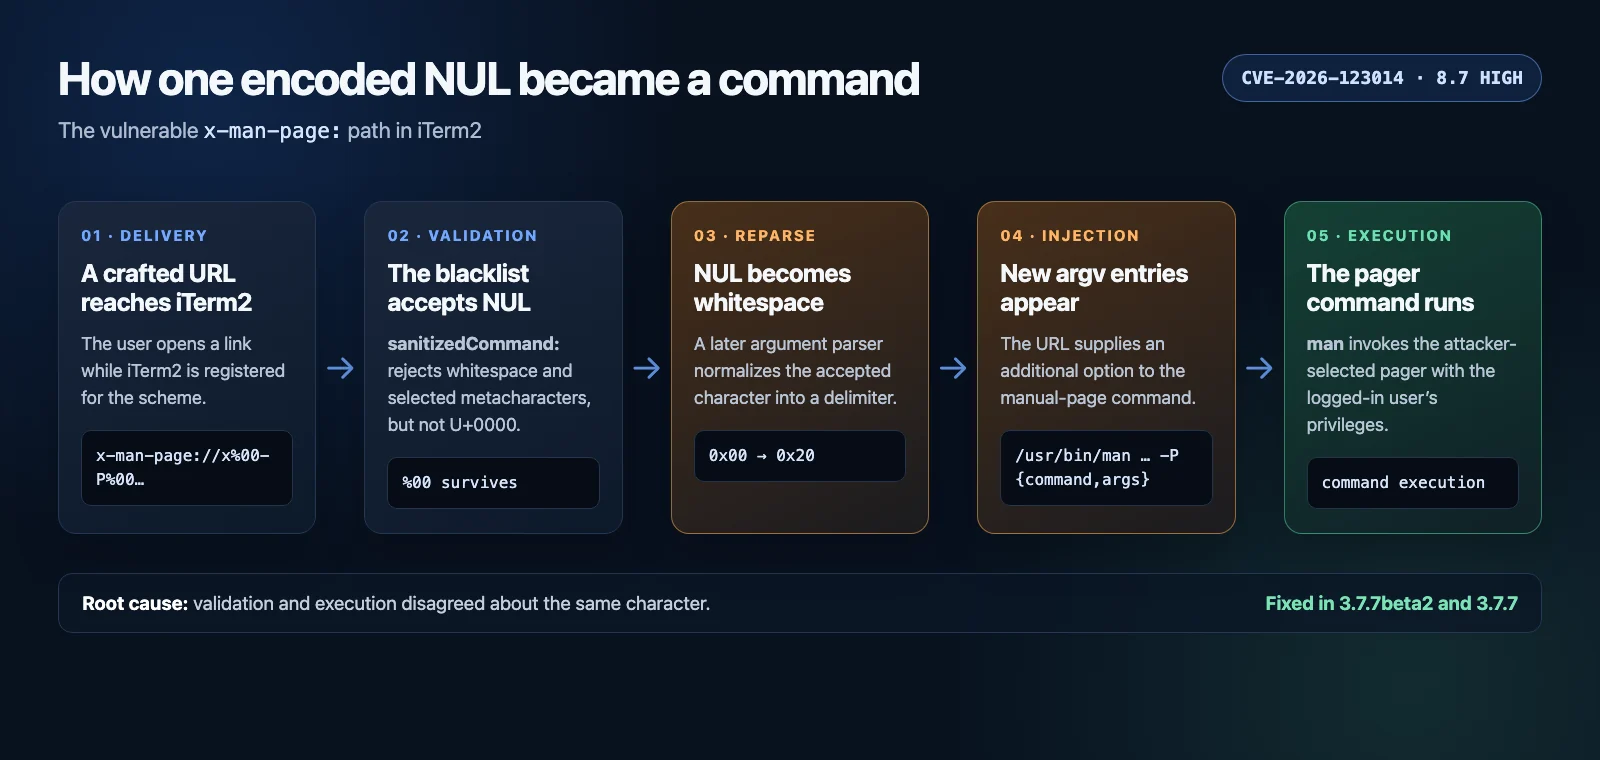
  • 深刻度: 高、CVSS 4.0 スコア 8.7
  • 影響を受けるバージョン: iTerm2 3.7.7beta2 より前
  • 検証済み: macOS 27.0.1、arm64 上の iTerm2 3.7.6 および 3.7.4
  • 修正済み: 3.7.7beta2 および安定版 3.7.7
  • 修正済みビルドでの確認: 直接カナリアは iTerm2 3.7.7 では再現しませんでした
  • 脆弱性の種類: CWE-88、引数インジェクション

Exploit chain

直接無害カナリアテスト

所有している、または明示的にテストを許可されている Mac および iTerm2 インストール上でのみ実行してください:

zsh poc.zsh

脆弱なビルドでは、スクリプトは次のように出力します:

VULNERABLE: command execution confirmed

ペイロードは一時的な空のカナリアファイルを作成するだけです。スクリプトは終了時にそのファイルを削除します。修正済みビルドでは URL を拒否し、カナリアを作成しないはずです。

Safari 経由の配信テスト

ブラウザハーネスは一時的に iTerm2 を x-man-page: のハンドラとして選択し、同梱のページを 127.0.0.1 で配信して Safari で開き、終了時に元のハンドラを復元します:

zsh browser_delivery_test.zsh

Safari または macOS が外部アプリケーションの確認を表示する場合があります。このユーザー操作は、文書化された攻撃モデルの一部です。
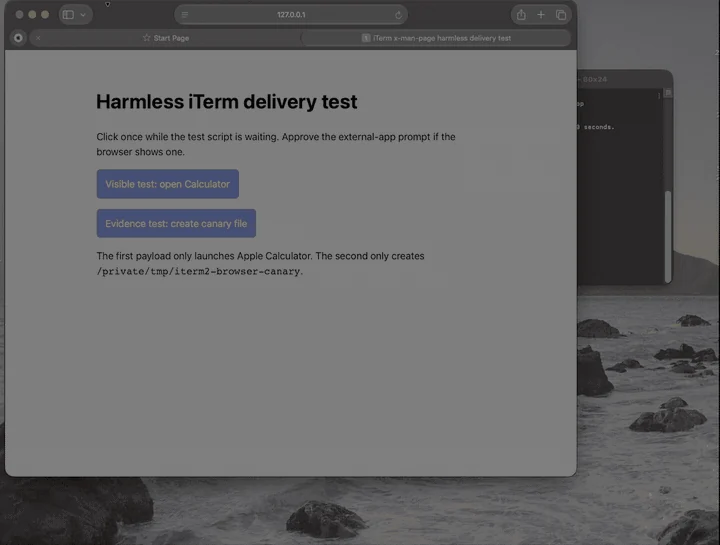
Harmless Safari-to-iTerm demonstration

参考情報

  • CVE-2026-123014
  • iTerm2 3.7.7 release notes
  • Primary fix
  • Release-line cherry-pick
  • CVE-2023-46321

報告者: Gurpreet Shergill (@giki-shergill)。

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    376
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    326
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    321

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード





