

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
slurp-1 — S3バケット列挙ツール | Kitploit
ツール/GitHubGitHub/gdraperi/slurp-1
偵察脆弱性スキャナー情報収集ペネトレーションテストクラウドセキュリティ設定ミス
GitHubgdraperi/slurp-1

slurp-1

S3バケット列挙ツール

リポジトリを見る
3067277年前Kitploit レビュー済み
共有

slurp

Blackbox/whitebox S3 バケット列挙ツール

概要

  • このツールを可能にしてくれたすべてのベンダーパッケージに感謝します。
  • これはセキュリティツールです。ペネトレーションテスターやセキュリティ専門家がS3バケットの監査を実施するためのものです。

機能

  • ドメインによるスキャン: 単一のドメインまたはドメインのリストを対象にできます。
  • キーワードによるスキャン: 単一のキーワードまたはキーワードのリストを対象にできます。
  • AWS認証情報によるスキャン: 自分のAWSアカウントを対象にして、どのバケットが公開されているかを確認できます。
  • 視覚的なgrepのための色付き出力
  • 現在、ドメインとキーワードごとに28,000以上の組み合わせを生成します(@jakewarren と @random-robbie に感謝)。
  • 国際化ドメインのPunycode対応
  • 強力なコピーレフトライセンス (GPLv3)

モード

このツールは2つのモードで動作します: ブラックボックスモードとホワイトボックスモードです。ホワイトボックスモード(内部モード)はブラックボックスモード(外部モード)よりも大幅に高速です。

ブラックボックス (外部)

このモードでは、組み合わせリストを使用してスキャンを実行します。誤検出が発生する可能性があり、バケットを実際のAWSアカウントにリンクする方法はありません! これに関する質問でIssueを開かないでください。
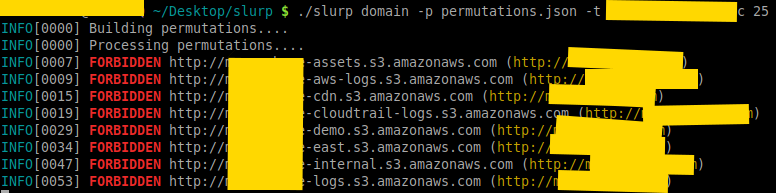
ドメイン

domain-scan

キーワード

keyword-scan

ホワイトボックス (内部)

このモードでは、認証情報を使って 自分が所有する特定のアカウントのAWS APIを使用して、何が公開されているかを確認します。この方法では、すべてのS3バケットを取得し、ポリシー/ACLの権限をチェックします。なお、AWS APIの使用方法に関するサポートは提供しません。認証情報は ~/.aws/credentials に配置してください。
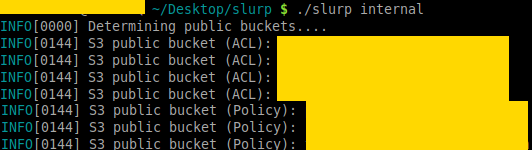
内部

internal-scan

使用方法

  • slurp domain <-t|--target> example.com は、特定のターゲットのS3ドメインを列挙します。
  • slurp keyword <-t|--target> linux,golang,python は、それら3つのキーワードに基づいてS3バケットを列挙します。
  • slurp internal は、AWS APIを使用した内部スキャンを実行します。

インストール

このプロジェクトは vgo を使用しています。クローンして go build するか、Releases セクションからダウンロードできます。プロジェクトがビルドできない理由でIssueを開かないでください。このプロジェクトは他のGoプロジェクトと同様にビルドできます。ビルドできない場合は、go spec を読むことを強くお勧めします。

また、含めているバイナリは linux/amd64 のみです。MacやWindowsのバイナリが必要な場合は、自分でビルドしてください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    429
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    275

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






