
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-44825-Apache-Solr-Scanner — Apache Solr インスタンスで、CVE-2026-44825 の影響を受ける可能性があるもの。これは Velocity Template のリモートコード実行 (RCE) に関連しています。 | Kitploit
ツール/GitHubGitHub/gagaltotal/cve-2026-44825-apache-solr-scanner
脆弱性スキャナーエクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロールリモートアクセスツール
GitHubgagaltotal/cve-2026-44825-apache-solr-scanner

CVE-2026-44825-Apache-Solr-Scanner

Apache Solr インスタンスで、CVE-2026-44825 の影響を受ける可能性があるもの。これは Velocity Template のリモートコード実行 (RCE) に関連しています。

リポジトリを見る
121444ヶ月前未レビュー
共有

CVE-2026-44825 Apache Solr スキャナー

このリポジトリには、CVE-2026-44825(Velocity Template リモートコード実行(RCE)条件に関連)の影響を受ける可能性のある Apache Solr インスタンスを検出およびテストするための Go ベースのスキャナーが含まれています。

このツールは、単一のターゲットまたはターゲットのリストをスキャンし、Solr エンドポイントを検出し、認証チェックを試行し、オプションでエクスプロイトまたは対話型 RCE ワークフローモードを実行できます。

このプロジェクトについて

このプロジェクトは、明示的な許可が与えられた環境での許可されたセキュリティ研究、内部検証、および防御的テストを目的としています。

このスキャナーは、第三者のシステムへの不正アクセスや悪用を意図したものではありません。

特徴

  • 単一のターゲットまたは複数のターゲットを含むファイルをスキャン
  • 一般的なサービスエンドポイントを通じて Apache Solr インスタンスを検出
  • 認証の露出とデフォルトの認証情報候補を確認
  • スキャン後に脆弱なターゲットに対してオプションでエクスプロイトを実行
  • 承認されたテストシナリオ向けの対話型 RCE モードをサポート
  • スキャン結果を JSON にエクスポート

必要条件

  • Go 1.26 以降
  • ターゲットの Solr インスタンスへのネットワークアクセス
  • 本番システムに対して実行する前に適切な許可が必要

ビルド

プロジェクトルートから次を実行します:

go build -o solr_scanner .

これにより、solr_scanner という名前のバイナリが生成されます。
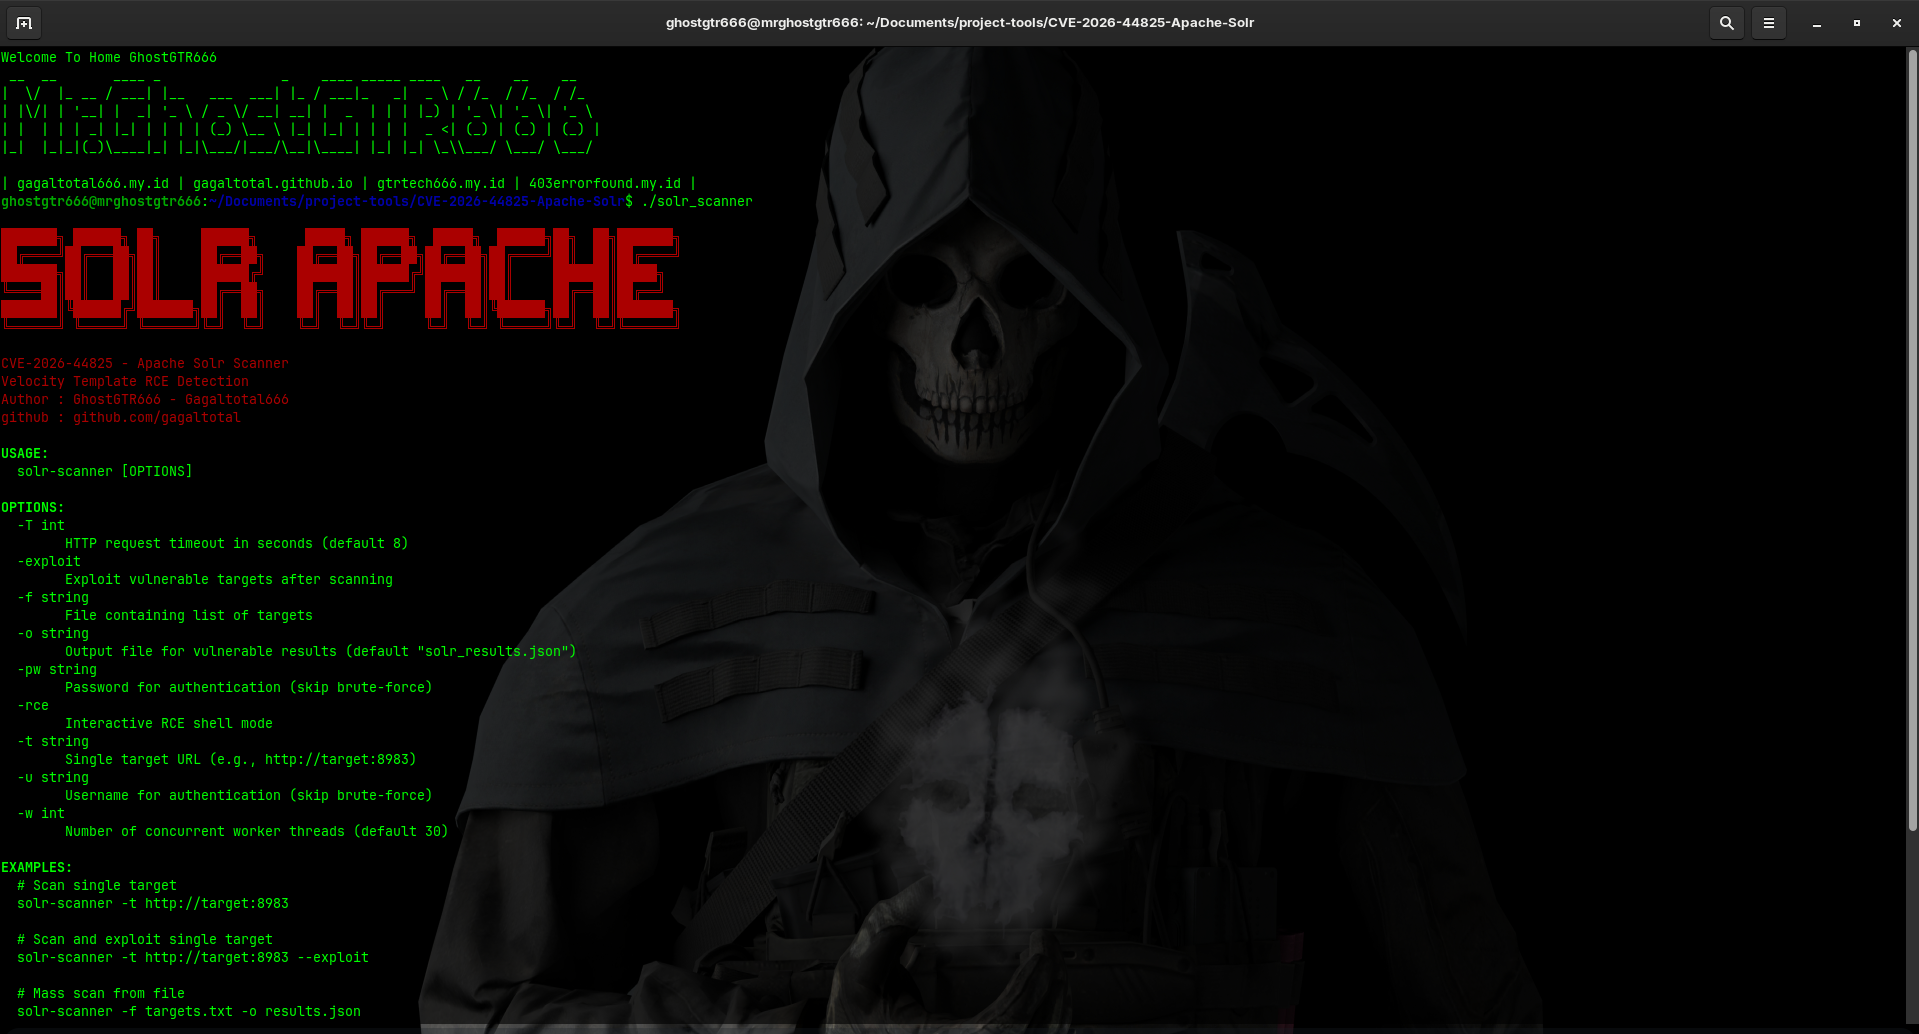
使い方

Screen Capture

単一ターゲットのスキャン

./solr_scanner -t http://target:8983

ファイルから複数ターゲットをスキャン

./solr_scanner -f targets.txt

スキャンしてエクスプロイトを試行

./solr_scanner -t http://target:8983 --exploit

対話型 RCE モードを開始

./solr_scanner -t http://target:8983 --rce

明示的な認証情報を使用

./solr_scanner -t http://target:8983 --rce -u admin -pw SolrRocks

利用可能なフラグ

  • -t: 単一ターゲットの URL
  • -f: ターゲット URL のリストを含むファイル
  • -exploit: スキャン後にエクスプロイトを試行
  • -rce: 対話型 RCE モードを開始
  • -u: 認証用のユーザー名
  • -pw: 認証用のパスワード
  • -o: 結果の出力ファイル
  • -w: 同時ワーカー数
  • -T: HTTP タイムアウト(秒)

出力

結果はデフォルトで、-o で指定されたファイル(デフォルトは以下)に JSON で書き込まれます。

solr_results.json

プロジェクト構造

  • solr_main.go: メインのスキャナー実装
  • go.mod: Go モジュール定義
  • solr_scanner: コンパイルされたバイナリ出力

免責事項

このツールは、テストするための明示的な許可がある環境でのみ使用してください。メンテナーは、このソフトウェアを使用した不正使用または未承認の活動について責任を負いません。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    370
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





