
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2021-41773-apache — CVE-2021-41773 Apache | Kitploit
ツール/GitHubGitHub/gagaltotal/cve-2021-41773-apache
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育
GitHubgagaltotal/cve-2021-41773-apache

CVE-2021-41773-apache

CVE-2021-41773 Apache

リポジトリを見る
1273ヶ月前未レビュー
共有

CVE-2021-41773 Apache HTTP Server エクスプロイト

このリポジトリには、CVE-2021-41773 として識別される Apache HTTP Server のパストラバーサル(パス横断)脆弱性に対する Python ベースの概念実証(PoC)エクスプロイトが含まれています。このスクリプトは、セキュリティ研究、防御的テスト、および脆弱なシステムに対する許可を得た評価を目的として設計されています。

概要

CVE-2021-41773 は、Apache HTTP Server バージョン 2.4.49 および関連する構成に影響を与えるパストラバーサル脆弱性であり、特定の CGI リクエストパスにおいてサーバーがエンコードされたトラバーサルシーケンスを誤って処理します。このプロジェクトは、露出の確認と脆弱なターゲットとの対話に使用できる基本的な PoC 実装を提供します。

プロジェクトの目的

このリポジトリの目的は次のとおりです:

  • セキュリティ研究および脆弱性評価
  • パストラバーサル動作の教育的デモンストレーション
  • 管理された環境における許可を得たペネトレーションテスト
  • 防御的検証およびパッチ確認

特徴

  • ターゲットが脆弱であるかどうかを確認します
  • コマンド実行動作をテストするための細工されたリクエストを送信します
  • ワンショットのコマンド実行をサポートします
  • 対話型のシェル風インターフェースを提供します
  • 最小限の依存関係でシンプルな Python 実装を使用します

リポジトリ構成

  • exploit.py: メインの Python エクスプロイトスクリプト
  • requirements.txt: Python 依存関係
  • images/: スクリーンショットまたは補助資料
  • README.md: プロジェクトドキュメント

要件

このプロジェクトには Python 3 と次の依存関係が必要です:

  • requests

依存関係は次のコマンドでインストールします:

python -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt

使用方法

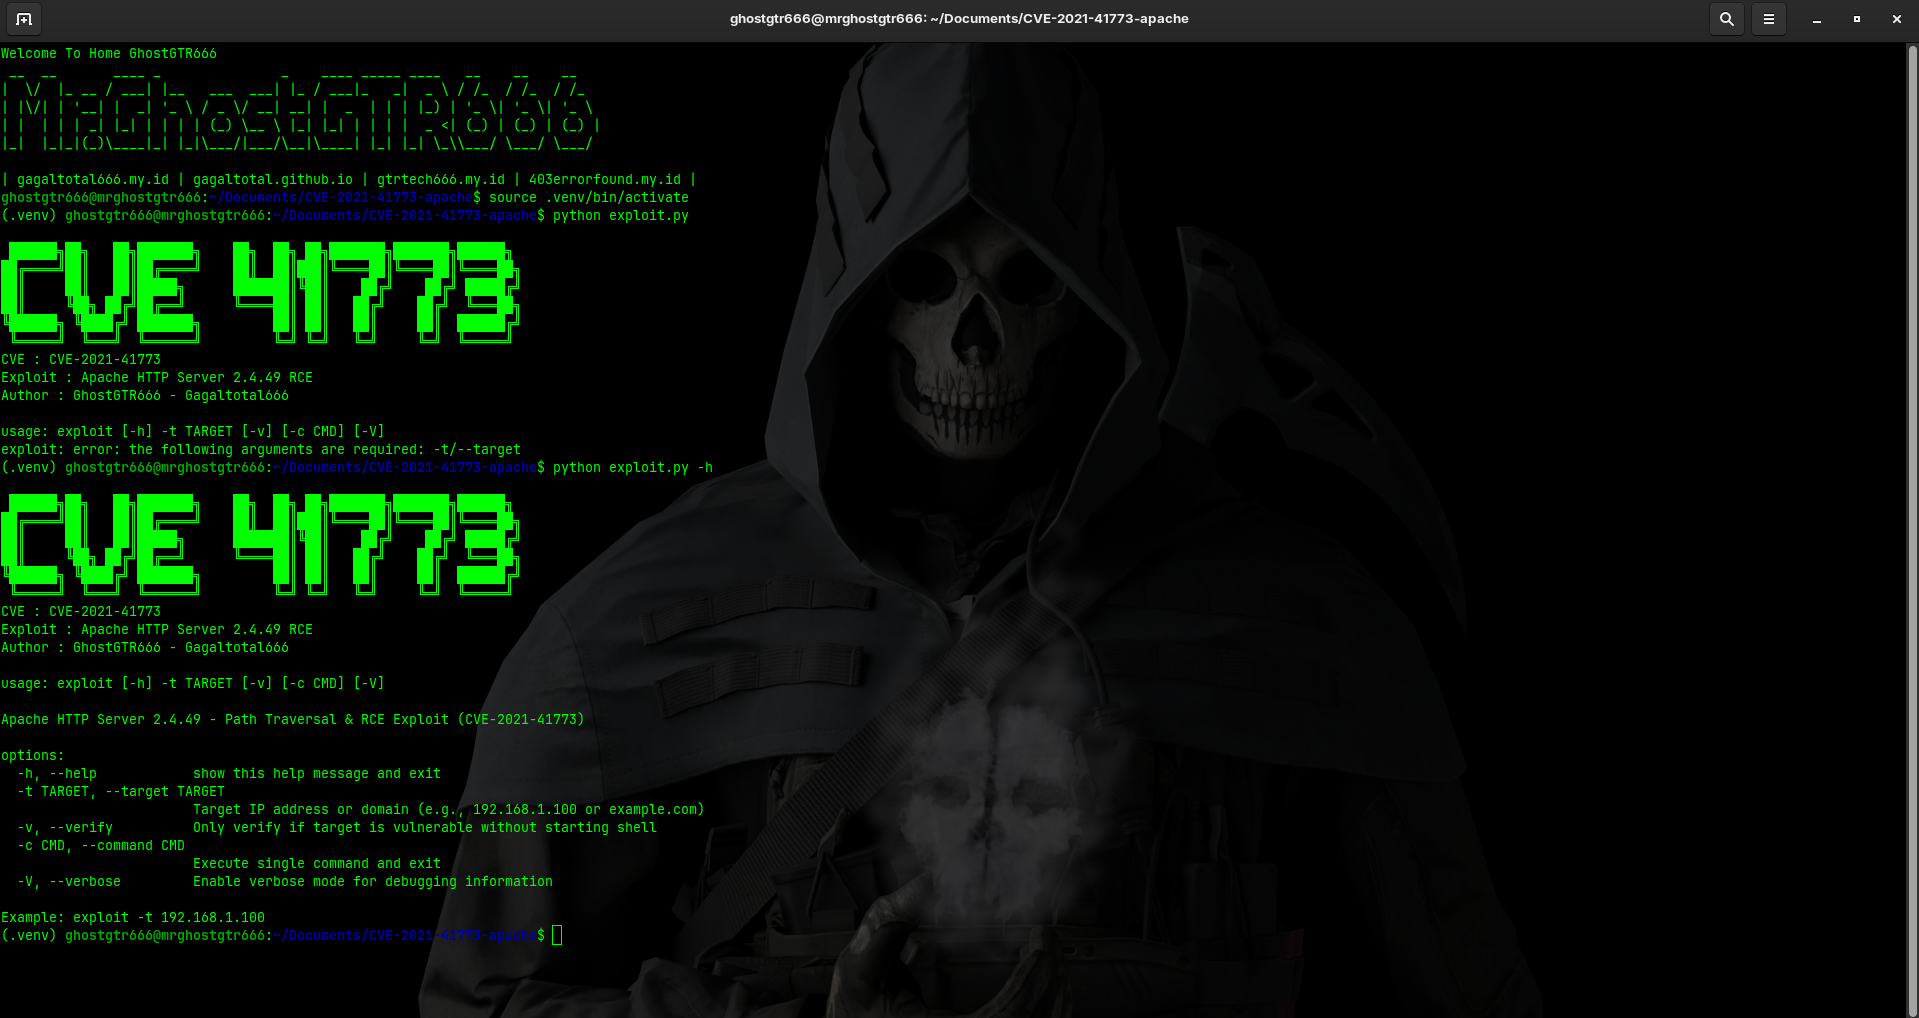
Screen Capture

ターゲットのホストまたは IP アドレスを指定してスクリプトを実行します。

脆弱性の確認

python3 exploit.py -t 192.168.1.100 -v

単一コマンドの実行

python3 exploit.py -t 192.168.1.100 -c "whoami"

対話型シェルの起動

python3 exploit.py -t 192.168.1.100

コマンド例

このスクリプトは次のモードをサポートしています:

  • -t, --target: ターゲットのホストまたは IP アドレスを指定します
  • -v, --verify: 脆弱性の確認のみを行います
  • -c, --command: 単一のコマンドを実行して終了します
  • -V, --verbose: リクエストとレスポンスの詳細情報を表示します

注意事項

  • このツールは許可を得た環境のみを対象としています。
  • ターゲットは、所有者の許可を得て明示的にテストする必要があります。
  • 結果は、サーバー構成、Web サーバーのバージョン、および環境上の制約によって異なる場合があります。
  • このスクリプトは、脆弱性シナリオとの互換性を確保するため、意図的に安全でないリクエスト処理を使用しています。

セキュリティおよび法的免責事項

このプロジェクトは、教育および許可を得たセキュリティ研究のみを目的として提供されています。著者は、本ソフトウェアを用いて行われたいかなる誤用、不正アクセス、または違法行為についても責任を負いません。利用者は、自身の利用が該当するすべての法律、規制、およびポリシーに準拠していることを確認する単独の責任を負います。

スクリーンショット

スクリーンショットや補助的な証拠資料は、必要に応じて images ディレクトリに配置できます。

クレジット

CVE-2021-41773 に関連する研究およびデモンストレーション目的で開発されました。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





