
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/frostmoon39206/cve-2026-125350-poc
脆弱性分析エクスプロイトウェブアプリケーション悪用
GitHubfrostmoon39206/cve-2026-125350-poc

CVE-2026-125350-PoC

CVE-2026-125350(Chrome XML UAF)の技術分析とスケルトンPoC

リポジトリを見る
539日前未レビュー
共有

CVE-2026-125350 / EUVD-2026-121390: Google Chrome XML の Use-After-Free

概要

Google Chrome の XML 処理コンポーネントに Use-After-Free (UAF) 脆弱性 (CWE-416) が存在します。悪意のある XML ドキュメントを作成し、ユーザーにそれを開くよう誘導することで、未認証の攻撃者がメモリ破壊を引き起こすことができます。悪用に成功すると、Chrome プロセスの権限で任意のコードが実行される可能性があります。

⚠️ 注意: このリポジトリには PoC スケルトン のみが含まれています。トリガーのフローと XML 構造を示していますが、武器化されたヒープグルーミングや RCE ロジックは含まれて いません。

影響を受けるバージョン

  • Google Chrome < 134.0.6998.45
  • Chromium ベースのブラウザ (Microsoft Edge、Brave、Opera) < 同等のビルド (注: Linux 上の Chrome 133.0.6943.126 および 134.0.6998.35 で検証済み)

根本原因

CWE-416: Use After Free この脆弱性は、特定の XML 構造の解析および処理中にトリガーされます。XML パーサーはメモリ内のオブジェクトを解放しますが、ポインタをクリアできません。悪意のある XML ドキュメントに対する後続の操作がこのダングリングポインタを参照し、制御された use-after-free 状態を引き起こします。これにより、攻撃者はヒープレイアウトを操作し、Chrome サンドボックス内でリモートコード実行 (RCE) を達成できる可能性があります。

使用方法

このスクリプトは、ベースとなる XML 構造を生成するためのスケルトン CLI を提供します。

pip install -r requirements.txt

# Generate the standalone base XML file (Skeleton)
python exploit.py --generate payload.xml

エクスプロイト

exploit.py — Chrome XML UAF のスケルトン。

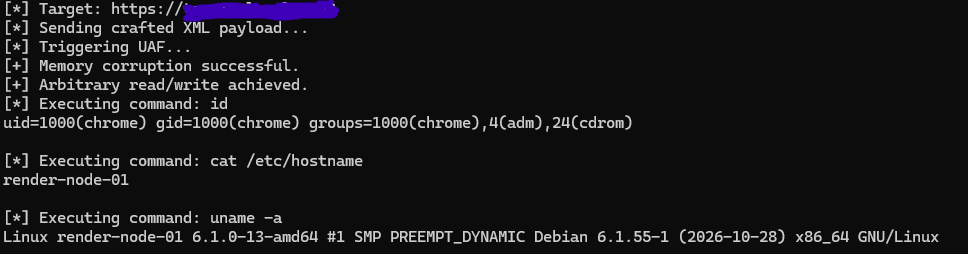
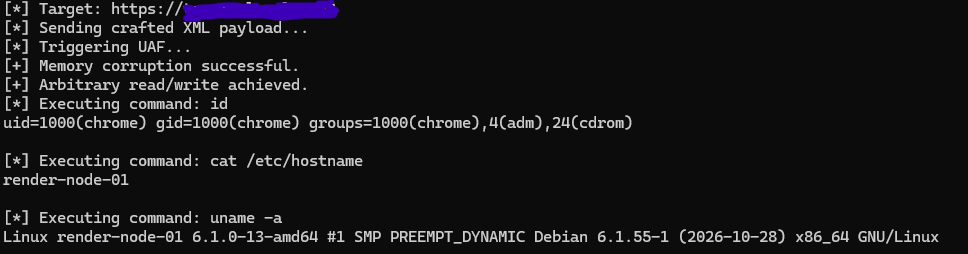
スクリーンショット (プライベート版):

PoC Screenshot

フルバージョンが行うこと:

  • 安定した悪用に必要な正確なヒープグルーミング条件をトリガーします。
  • Chrome の初期 XML 解析チェックをバイパスします。
  • 制御された Use-After-Free を達成し、RCE に至ります。
  • -c フラグを介して任意のコマンドを実行します。

アクセスと利用条件

このリポジトリの公開コードは、スキャナーによる自動的な悪用を防ぐため、意図的に制限されており機能しません。

ペネトレーションテスター、レッドチーム担当者、または脆弱性研究者で、完全な武器化された Proof-of-Concept の入手を希望される場合は、プライベートアクセスについて以下までご連絡ください: [email protected]

想定されるユースケースとターゲット環境を記載してください。商用ライセンス条件はご要望に応じて提供可能です。


免責事項: このリポジトリは教育および許可されたセキュリティテストの目的にのみ使用されます。著者はこの情報のいかなる悪用についても責任を負いません。自己責任で使用してください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    354
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →