
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2022-23131 — CVE-2022-23131 Zabbix Server SAML認証エクスプロイト | Kitploit

ツール/GitHubGitHub/fork-bombed/cve-2022-23131
認証と認可脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト
GitHubfork-bombed/cve-2022-23131

CVE-2022-23131

CVE-2022-23131 Zabbix Server SAML認証エクスプロイト

リポジトリを見る
4372年前未レビュー
共有

CVE-2022-23131 Zabbix SAML 認証エクスプロイト

このPythonスクリプトは、Zabbixサーバー上で誤って設定されたSAML認証フローを悪用します。ZabbixサーバーのURLとユーザー(デフォルト: Admin)を指定することで、認証済みのZabbixセッション(zbx_session)を生成し、その認証済みセッションを使用してダッシュボードへのアクセスを試みます。

使用方法

スクリプトを使用するには、コマンドラインから実行し、対象のZabbixサーバーのURLを指定します。必要に応じて、ユーザーとカスタムユーザーエージェントを指定することもできます。

基本的な使用方法

python cve-2022-23131.py <target_url>

オプションパラメータ

  • -u または --user: 認証に使用するZabbixユーザーを指定します(デフォルト: Admin)。
  • -a または --user-agent: カスタムのUser-Agent文字列を指定します。

実行例

  1. デフォルトパラメータでエクスプロイトを実行:
python cve-2022-23131.py https://zabbix.local
  1. カスタムユーザーでエクスプロイトを実行:
python cve-2022-23131.py https://zabbix.local -u JohnDoe
  1. カスタムのUser-Agentでエクスプロイトを実行:
python cve-2022-23131.py https://zabbix.local -u JohnDoe -a "CustomUserAgent/1.0"

出力

スクリプトはエクスプロイトが成功したかどうかを示します。成功した場合、認証済みの zbx_session が出力され、これを使用してZabbixダッシュボードにアクセスできます。

スクリプトの実行例は次のとおりです:
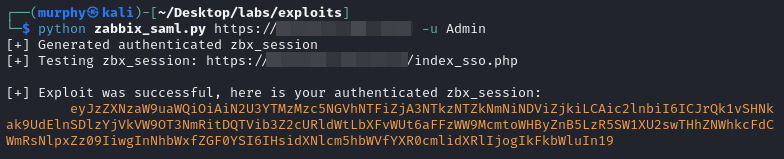
出力例

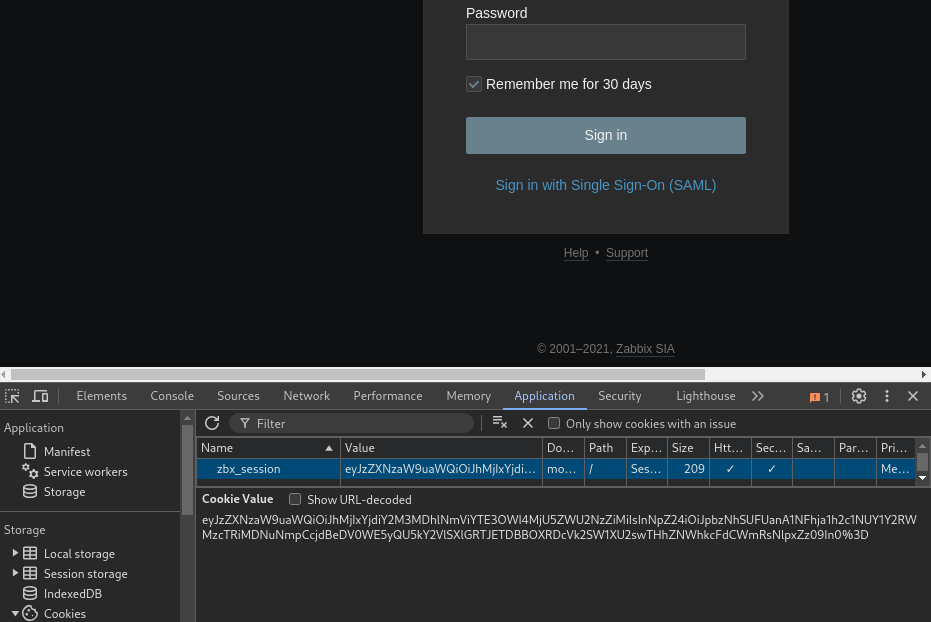
ChromeまたはFirefoxでCookieを更新する方法

zbx_session の値の取得に成功したら、ブラウザのCookieを手動で更新して、指定したユーザーとして認証できます。ChromeまたはFirefoxについて、以下の手順に従ってください。

Chrome

  1. Chromeを開き、ZabbixサーバーのURLにアクセスします。
  2. ページを右クリックし、Inspect(検証)を選択してデベロッパーツールを開きます。
  3. Application(アプリケーション)タブに移動します。
  4. 左側のペインで、Storage(ストレージ)の下にあるCookies(Cookie)をクリックし、ZabbixサーバーのURLを選択します。
  5. zbx_session Cookieを見つけます。
  6. Value(値)フィールドをダブルクリックし、新しく生成された zbx_session の値に置き換えて、Enterキーを押します。

Firefox

  1. Firefoxを開き、ZabbixサーバーのURLにアクセスします。
  2. ページを右クリックし、Inspect Element(要素を調査)を選択してデベロッパーツールを開きます。
  3. Storage(ストレージ)タブに移動します。
  4. 左側のペインでCookies(Cookie)をクリックし、ZabbixサーバーのURLを選択します。
  5. zbx_session Cookieを見つけます。
  6. Value(値)フィールドをダブルクリックし、新しい zbx_session の値に置き換えて、Enterキーを押します。

デベロッパーツールでCookieを更新する方法の例は次のとおりです:

Cookie更新の例

クレジット

このエクスプロイトの解説は、@random-robbie、@jweny、@Mr-xn によるものです。私は、スクリプトが以前のように期待どおり動作しなくなっていることに気づいたため、修正しただけです。


参考: https://github.com/Mr-xn/cve-2022-23131

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    439
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →