

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
net-Shield — VPS、専用サーバー、IoTデバイス向けの簡単でシンプルなAnti-DDoSソリューション - ベータ版 | Kitploit

ツール/GitHubGitHub/fnzv/net-shield
防御ツールネットワークセキュリティ
GitHubfnzv/net-shield

net-Shield

VPS、専用サーバー、IoTデバイス向けの簡単でシンプルなAnti-DDoSソリューション - ベータ版

リポジトリを見る
250471247年前Kitploit レビュー済み
共有

net-Shield

Build Status
VPS,Dedicated Servers および IoT デバイス向けの、iptables/ipsets に基づく簡単でシンプルな Anti-DDoS ソリューション
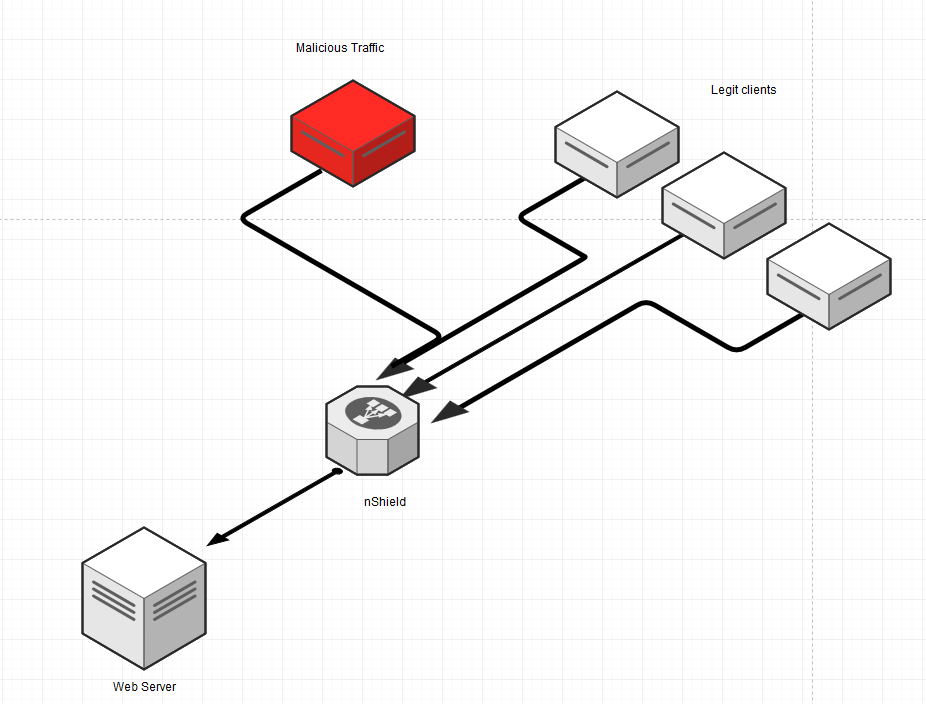

必要条件

  • golang、iptables/ipsets を備えた Linux システム
  • Nginx

クイックスタート

bash スクリプト (install.sh) を実行して、必要な依存関係をすべてインストールします。

bash install.sh


ドメインとそれに関連付けられた実際の IP アドレスの入力を求められます。net-Shield が最初のプロキシドメインを構成します (変更内容は /etc/nshield/nshield.conf で確認できます)。

プロキシドメイン

proxydomains を設定するには、/etc/nshield/nshield.conf で proxy オプションを有効にし (proxy = 1)、同じ設定ファイル内の proxydomain リストが正しいことを確認する必要があります。

proxydomains = [
  "sami.pw 8.8.8.8",
  "example.org 1.2.3.4"
]

使い方

クイックスタートスクリプトを使用してインストールを完了した後、config-nshield コマンドを呼び出すと、nshield.conf を読み取り、新しい設定に基づいてシールドルールを再構成します。

例: 上記のように設定した sami.pw で SSL を有効にしたい場合:

  1. /etc/nshield/nshield.conf を編集し、autossl = 1 に設定
  2. ターミナルで以下を実行: # config-shield
  3. Nginx 設定に変更が表示されます。

ドメインは net-Shield インスタンスを指している必要があります。そうしないと Let's Encrypt の検証に失敗します。

ログは /var/log/nshield.log に表示されます。

仕組み

基本的に、このスクリプトはデフォルトで 30 分ごとに実行され、次の操作を実行します:

  • 最新のボット,スパマー,悪意のある IP/ネットレピュテーションリストを取得し、それらの悪者がサーバーを攻撃している場合にブロックします (FireHol http://iplists.firehol.org/ に感謝)
  • 基本的な Anti-DDoS 手法を有効にして、不要な/悪意のあるトラフィックを拒否
  • 攻撃時のレート制限
  • サイトを保護するための HTTP(S) プロキシを許可

Demo

asciicast

Ubuntu 16.04 および 14.04 LTS でテスト済み

貢献者

お気軽に issue を開くか、メールをお送りください。

バイナリ

自分でコンパイルできない場合や install.sh を実行できない場合は、バイナリを以下で見つけることができます: https://github.com/fnzv/net-Shield/tree/master/binaries

ライセンス

コードは MIT ライセンスのもとで配布されています。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






