
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
frp — NATやファイアウォールの背後にあるローカルサーバーをインターネットに公開するための高速リバースプロキシ。 | Kitploit

ツール/GitHubGitHub/fatedier/frp
ネットワークセキュリティペネトレーションテストユーティリティとフレームワークレッドチーミング
GitHubfatedier/frp

frp

NATやファイアウォールの背後にあるローカルサーバーをインターネットに公開するための高速リバースプロキシ。

リポジトリを見る
108.2k15.1k3299日前Kitploit レビュー済み
共有

frp

Build Status GitHub release GitHub Releases Stats

README | 中文ドキュメント

スポンサー

frp はオープンソースプロジェクトであり、その継続的な開発は、素晴らしいスポンサーの皆様の支援によってのみ実現しています。スポンサーへの参加をご希望の方は、frp の開発へのスポンサーをご検討ください。

ゴールドスポンサー

Swiftproxy
Swiftproxy - プレミアムなグローバルレジデンシャルプロキシネットワーク
220以上のロケーションにわたる信頼性の高いレジデンシャルIPにより、frp ユーザーはリモートアクセスのテスト、接続性の検証、および世界中の地域固有のネットワークリソースへのアクセスが可能になります。
無料トライアルが利用可能で、コード PROXY90 を使用すると10%オフになります。

Recall.ai - 会議録画用 API

会議録画 API をお探しの場合は、Recall.ai をチェックしてみてください。

Zoom、Google Meet、Microsoft Teams、対面会議などを録画する API です。

プロフェッショナルな Go 開発者向けに作られた完全な IDE

あなたがコントロールできる主権クラウド
データの所有権とプライバシーのために構築された、パブリッククラウドのオープンソースでセルフホスト型の代替

frp とは?

frp は、NAT やファイアウォールの背後にあるローカルサーバーをインターネットに公開できる高速リバースプロキシです。現在、TCP と UDP、さらに HTTP と HTTPS プロトコルをサポートしており、ドメイン名を介してリクエストを内部サービスに転送できます。

frp は P2P 接続モードも提供しています。

目次

  • 開発状況
    • V2について
  • アーキテクチャ
  • 使用例
    • SSH経由でLANネットワーク内のコンピュータにアクセスする
    • 複数のSSHサービスが同じポートを共有する
    • LAN内のカスタムドメインで内部Webサービスにアクセスする
    • DNSクエリリクエストを転送する
    • Unixドメインソケットを転送する
    • シンプルなHTTPファイルサーバーを公開する
    • ローカルHTTP(S)サービスでHTTPSを有効にする
    • サービスをプライベートに公開する
    • P2Pモード
  • 機能
    • 設定ファイル
    • 環境変数の使用
    • 設定を別々のファイルに分割する
    • サーバーダッシュボード
    • クライアント管理UI
      • 動的プロキシ管理 (ストア)
    • モニター
      • Prometheus
    • クライアントの認証
      • トークン認証
      • OIDC認証
    • 暗号化と圧縮
      • TLS
    • frpc設定のホットリロード
    • クライアントからプロキシステータスを取得する
    • サーバー上で特定のポートのみを許可する
    • ポートの再利用
    • 帯域幅制限
      • プロキシごと
    • TCPストリーム多重化
    • KCPプロトコルのサポート
    • QUICプロトコルのサポート
    • コネクションプーリング
    • ロードバランシング
    • サービスのヘルスチェック
    • HTTP Hostヘッダーの書き換え
    • その他のHTTPヘッダーの設定
    • 実際のIPを取得する
      • HTTP X-Forwarded-For
      • Proxy Protocol
    • WebサービスにHTTP Basic認証 (パスワード) を要求する
    • カスタムサブドメイン名
    • URLルーティング
    • TCPポート多重化
    • PROXY経由でfrpsに接続する
    • ポート範囲マッピング
    • クライアントプラグイン
    • サーバー管理プラグイン
    • SSHトンネルゲートウェイ
    • 仮想ネットワーク (VirtualNet)
  • フィーチャーゲート
    • 利用可能なフィーチャーゲート
    • フィーチャーゲートの有効化
    • フィーチャーライフサイクル
  • 関連プロジェクト
  • コントリビューション
  • 寄付
    • GitHub Sponsors
    • PayPal

開発状況

frpは現在開発中です。masterブランチで最新のリリースバージョンを試すか、devブランチを使用して現在開発中のバージョンにアクセスできます。

現在、バージョン2に取り組んでおり、コードのリファクタリングと改善を試みています。ただし、バージョン1との互換性はないことにご注意ください。

適切なタイミングでバージョン0からバージョン1へ移行し、大きな機能リクエストではなく、バグ修正と改善のみを受け入れる予定です。

V2について

v2バージョンの複雑さと難易度は、当初の予想をはるかに超えています。断片的な時間でしか開発に取り組めず、度重なる中断が生産性を大きく損なっています。このような状況を踏まえ、より自由な時間が確保でき、メジャーバージョンの刷新を進められるようになるまでは、現行バージョンの最適化とイテレーションを続けていきます。

v2のコンセプトは、クラウドネイティブ領域、特にK8sとServiceMeshにおける私の長年の経験と考察に基づいています。その核心は、envoyに似た近代化された4層および7層プロキシです。このプロキシ自体は高い拡張性を持ち、イントラネット穿透の機能を実装できるだけでなく、他のさまざまな領域にも適用できます。この高い拡張性を持つコアを基盤として、frp v1のすべての機能を実装するとともに、これまで実現できなかった、あるいは実装が困難だった機能にもエレガントに対応することを目指しています。さらに、効率的な開発とイテレーションの能力も維持していきます。

加えて、私はfrp自体が、K8sを基盤としてさまざまな拡張機能を提供できるのと同様に、高度に拡張可能なシステムおよびプラットフォームになることを構想しています。K8sでは、CRD、コントローラーモード、webhook、CSI、CNIといった機能を活用し、企業のニーズに応じたカスタム開発が可能です。frp v1では、サーバープラグインの概念を導入し、いくつかの基本的な拡張性を実装しました。しかし、それは単純なHTTPプロトコルに依存しており、ユーザーが独立したプロセスを起動し、自ら管理する必要があります。このアプローチは柔軟性と利便性に大きく欠け、現実の要求は多岐にわたります。数人で維持されている非営利のオープンソースプロジェクトが、すべての人のニーズを満たすことを期待するのは現実的ではありません。

最後に、設定管理、権限検証、証明書管理、API管理といったモジュールの現在の設計が、十分に現代的ではないことを認識しています。v1バージョンでいくつかの最適化を行うことはあるかもしれませんが、互換性の確保は依然として困難な課題であり、対応にはかなりの労力を要します。

frpをサポートしてくださる皆様に心より感謝いたします。
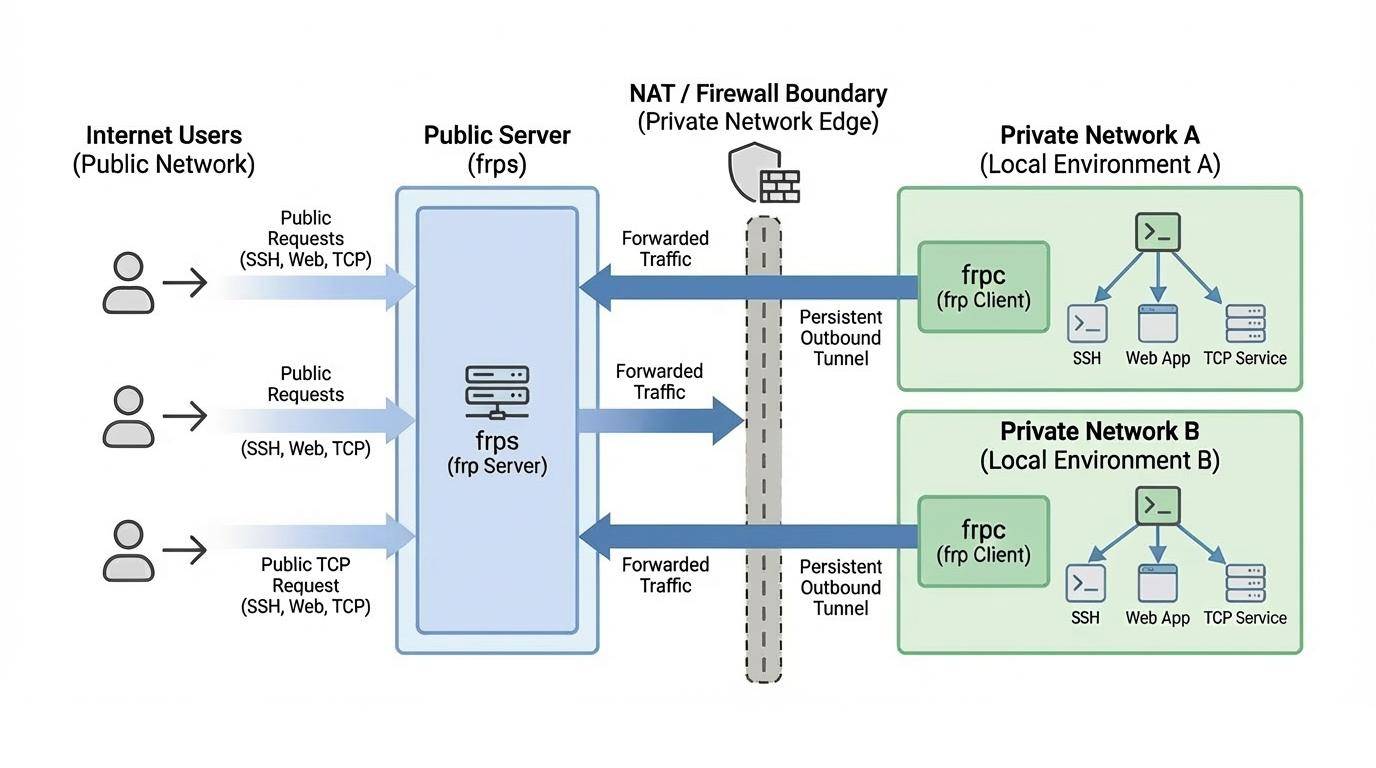
アーキテクチャ

architecture

使用例

まず、お使いのオペレーティングシステムとアーキテクチャに合った最新のプログラムをReleaseページからダウンロードしてください。

次に、パブリックIPアドレスを持つサーバーAに、frpsバイナリとサーバー設定ファイルを配置します。

最後に、パブリックインターネットから直接アクセスできないLAN上にあるサーバーBに、frpcバイナリとクライアント設定ファイルを配置します。

一部のアンチウイルスソフトがfrpcをマルウェアと誤って判定し、削除してしまうことがあります。これは、frpがリバースプロキシを作成できるネットワークツールであるためです。アンチウイルスソフトは、ファイアウォールのポート制限を回避できることから、リバースプロキシをフラグ立てすることがあります。アンチウイルスソフトを使用している場合は、誤った隔離や削除を避けるため、アンチウイルス設定でfrpcをホワイトリストに登録、または除外する必要があるかもしれません。詳細はissue 3637を参照してください。

SSH経由でLANネットワーク内のコンピューターにアクセスする

  1. サーバーAのfrps.tomlを変更し、frpクライアントが接続するためのbindPortを設定します:
# frps.toml
bindPort = 7000
  1. サーバーAで frps を起動します:

./frps -c ./frps.toml

  1. サーバーBの frpc.toml を編集し、serverAddr フィールドに frps サーバーのパブリックIPアドレスを設定します:
# frpc.toml
serverAddr = "x.x.x.x"
serverPort = 7000

[[proxies]]
name = "ssh"
type = "tcp"
localIP = "127.0.0.1"
localPort = 22
remotePort = 6000

localPort(クライアント側でリッスンするポート)と remotePort(サーバー側で公開されるポート)は frp システムへの出入りのトラフィックに使用され、serverPort は frps と frpc 間の通信に使用されることに注意してください。

  1. サーバー B で frpc を起動します:
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    350
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    292

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →