
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
PoC-CVE-2024-24035 — SIL 3.1 の 'hmessage' パラメータを介した DOM ベースのクロスサイトスクリプティング (XSS) 脆弱性の概念実証エクスプロイト。セキュリティテストのための攻撃ベクトルを実証します。 | Kitploit
ツール/GitHubGitHub/elizeuopain/poc-cve-2024-24035
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト
GitHubelizeuopain/poc-cve-2024-24035

PoC-CVE-2024-24035

SIL 3.1 の 'hmessage' パラメータを介した DOM ベースのクロスサイトスクリプティング (XSS) 脆弱性の概念実証エクスプロイト。セキュリティテストのための攻撃ベクトルを実証します。

リポジトリを見る
152年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2024-24035

タイトル: SIL 3.1 は "hmessage" パラメータにおいてクロスサイトスクリプティング (XSS) の脆弱性があります。

日付: 2024-01-14

作者: Elizeu Das Dores

ベンダーホームページ: https://www.setorinformatica.com/

バージョン: 3.1

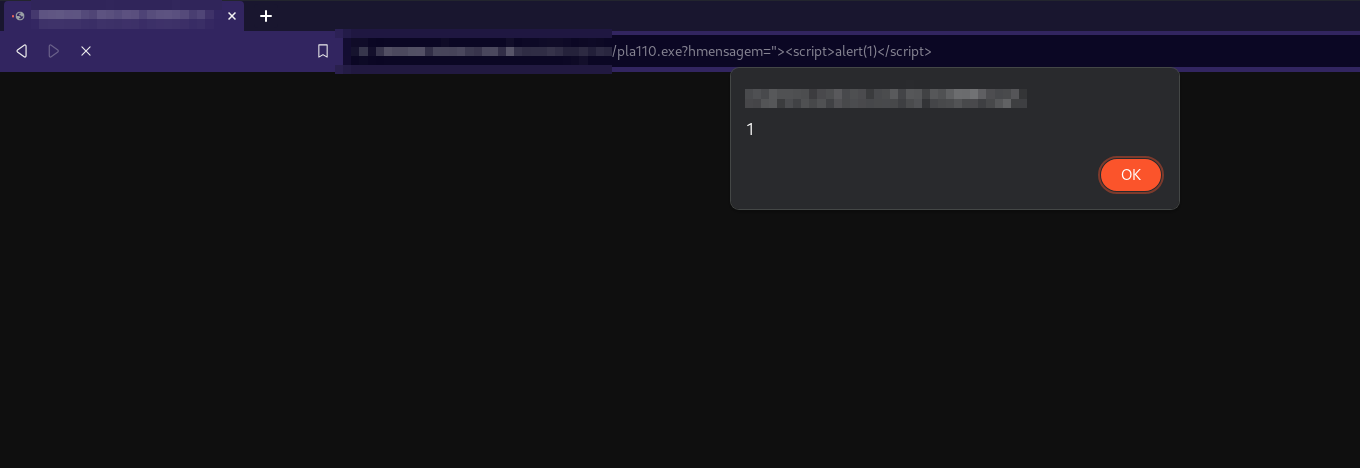
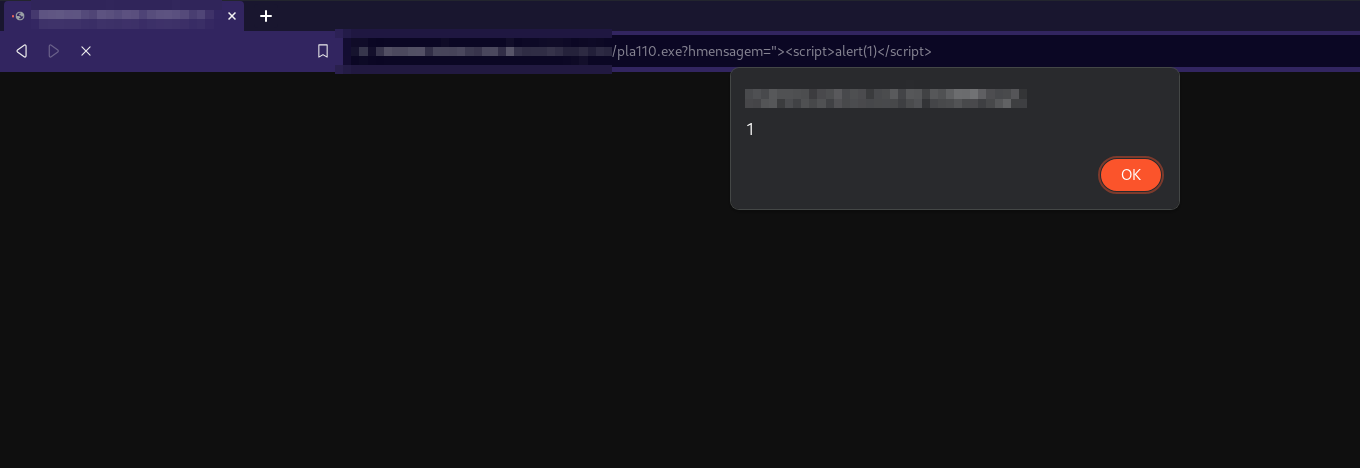
POC CVE-2024-24035

"hmessage" パラメータは、DOM ベースのクロスサイトスクリプティング (XSS) に対して脆弱です。 dom xss
ツールをダウンロード