
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/ekamsinghwalia/detection-and-mitigation-script-for-cve-2021-42717
脆弱性スキャナーIDS/IPS回避構成監査ウェブセキュリティ設定ミス
GitHubekamsinghwalia/detection-and-mitigation-script-for-cve-2021-42717

Detection-and-Mitigation-script-for-CVE-2021-42717

CVE-2021-42717 -> ModSecurity の JSON パースにおける DoS 脆弱性の検出・緩和スクリプト

リポジトリを見る
1274年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    352
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    291

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

Detection-and-Mitigation-script-for-CVE-2021-42717

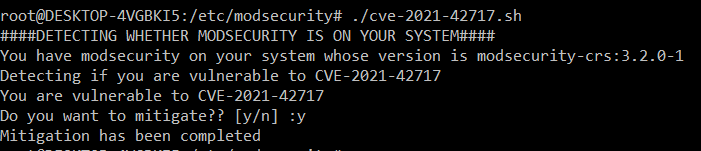
CVE-2021-42717 の検出・緩和スクリプト -> JSON パーシングにおける ModSecurity DoS 脆弱性

ModSecurity 3.x から 3.0.5 までは、過度にネストされた JSON オブジェクトを誤って処理します。何万もの深さでネストされた巧妙に細工された JSON オブジェクトは、Web サーバーが正当なリクエストを処理できなくなる可能性があります。中程度の大きさ(例: 300KB)の HTTP リクエストでも、限られた NGINX ワーカープロセスの 1 つを数分間占有し、マシンの利用可能な CPU のほぼすべてを消費する可能性があります。ModSecurity 2 も同様に脆弱です。影響を受けるバージョンは 2.8.0 から 2.9.4 までです。

考えられる緩和策: JSON パーサーを使用するリクエストのうち、Content-Length が一定のサイズ(10,000〜20,000 バイトがほとんどのインストールで安全と思われます)を超えるものを拒否する phase:1 チェーンルールを作成します。 一部の v2 ユーザーは、ファイル以外のリクエストボディも同様に同程度のしきい値を下回ることが予想される場合、代わりに SecRequestBodyNoFilesLimit 設定項目を利用できる場合もあります。 ModSecurity <v2.9.3 を使用しているユーザーへの特別な注意: 問題は v2.9.2 のような以前のバージョンにも存在しますが、問題となる遅延を引き起こすにはより大きなリクエストボディサイズが必要になるようです。つまり、リクエストボディサイズに関する制限はおそらくより大きく設定でき(40,000〜50,000 バイト程度)、ほとんどのインストールで十分な保護を提供できます。

https://www.trustwave.com/en-us/resources/blogs/spiderlabs-blog/modsecurity-dos-vulnerability-in-json-parsing-cve-2021-42717/

image

ツールをダウンロード







