
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2019-18634-writeup — sudoバッファオーバーフローの解析:影響を受けるsudoバージョンは1.8.26未満、および公開されているエクスプロイトをGCCでコンパイルする方法 | Kitploit

ツール/GitHubGitHub/devteam6rabbit/cve-2019-18634-writeup
特権昇格脆弱性分析エクスプロイトCTFペネトレーションテスト学習と教育バイナリエクスプロイト
GitHubdevteam6rabbit/cve-2019-18634-writeup
共有

CVE-2019-18634-writeup

sudoバッファオーバーフローの解析:影響を受けるsudoバージョンは1.8.26未満、および公開されているエクスプロイトをGCCでコンパイルする方法

リポジトリを見る
3410ヶ月前未レビュー

CVE-2019-18634(https://www.exploit-db.com/exploits/47995)の分析

Sudo 1.8.25p - 'pwfeedback' バッファオーバーフロー(PoC)

Sudoのpwfeedbackオプションは、ユーザーがパスワードを入力する際に視覚的なフィードバックを提供するために使用できます。キーを押すたびにアスタリスクが表示されます。このオプションは、標準のPassword:プロンプトがキー入力のエコーを無効にすることに対するユーザーの混乱への対応として追加されました。pwfeedbackは上流バージョンのsudoではデフォルトで有効になっていませんが、Linux MintやElementary OSなどの一部のシステムでは、デフォルトのsudoersファイルで有効にしています。

分析

Sudoバッファオーバーフロー tryhackme writeup

CVE-2019-18634の分析

まず、SSH経由でtryhackmeインスタンスにログインします

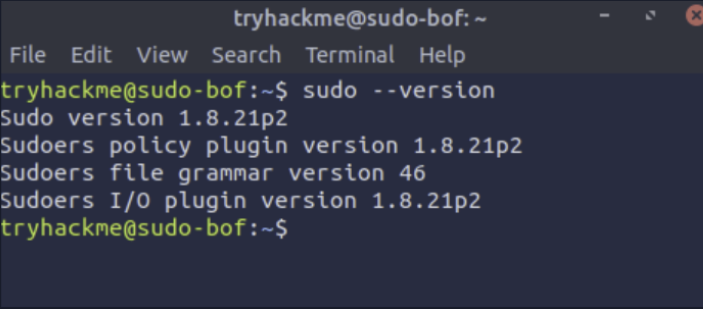
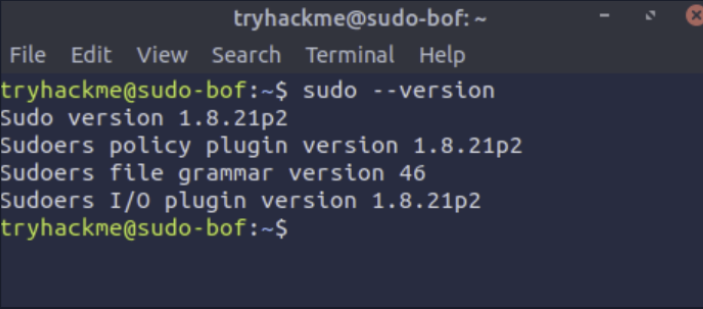
この脆弱性は、pwfeedback関数がヒープバッファオーバーフローに対して脆弱であるために発生します。この脆弱性を悪用するには、まずsudo –versionコマンドを実行して、マシンに脆弱なバージョンのsudo(sudo <1.8.26)が存在することを確認します。
CVE-2019-18634の分析

まず、SSH経由でtryhackmeインスタンスにログインします

この脆弱性は、pwfeedback関数がヒープバッファオーバーフローに対して脆弱であるために発生します。この脆弱性を悪用するには、まずsudo –versionコマンドを実行して、マシンに脆弱なバージョンのsudo(sudo <1.8.26)が存在することを確認します。

alt text

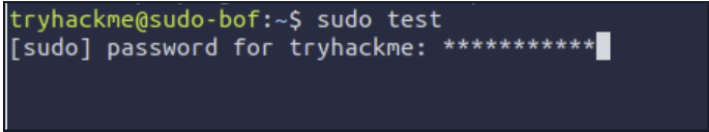
マシンに脆弱なバージョンのsudoが存在することを確認したら、次にpwfeedback関数が存在することを確認します。これは2つの方法で行えます。1つ目は、sudoを呼び出してパスワードプロンプトに何かを入力する方法で、パスワードに文字を入力すると「*」が表示されるはずです。2つ目は、より技術的な方法としてsudo -lコマンドを使用する方法ですが、これにはユーザーがsudoに関する情報を表示できる適切な権限を持っているか、sudoersファイルを連結できる権限が必要です。
alt text

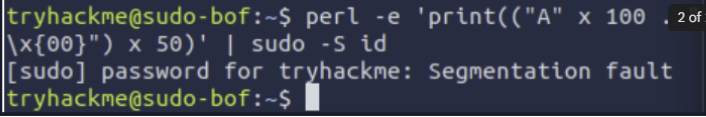
次に、exploit-dbで使用されているテストケースを使用して、バッファオーバーフローが可能であることを確認します。 https://www.exploit-db.com/exploits/47995

perl -e 'print(("A" x 100 . "\x{00}") x 50)' | sudo -S id ^^上記のコード行は次のように動作します:

100個のA文字を追加してsudoコマンドにパイプし、それがpwfeedbackヒープバッファに送られます。
alt text

sudoはsudoプロセスを続行する方法がわからないため、セグメンテーションフォルトを出力します。

これは、静的ヒープバッファが溢れると、CPUレジスタと、次の命令の流れを維持する命令ポインタが溢れ始めるために発生します。

エクスプロイトを実行すると、バッファオーバーフローが発生し、システムへのrootアクセスが得られます。 https://www.exploit-db.com/exploits/47995
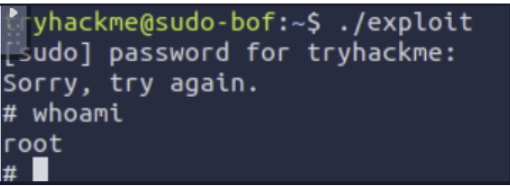
alt text

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    352
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    291

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






