Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2022-30190 — このプロジェクトは、CVE-2022-30190(別名「Follina」)の概念実証エクスプロイトを示しています。これは、MSDTプロトコルを介してMicrosoft Officeに影響を与える重大なリモートコード実行の脆弱性です。このアプリケーションは、教育および研究目的に限り、エクスプロイトのワークフローを説明するために悪意のあるOffice文書を生成します。 | Kitploit
ツール/GitHubGitHub/derziad/cve-2022-30190
ペイロード生成エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育
GitHubderziad/cve-2022-30190

CVE-2022-30190

このプロジェクトは、CVE-2022-30190(別名「Follina」)の概念実証エクスプロイトを示しています。これは、MSDTプロトコルを介してMicrosoft Officeに影響を与える重大なリモートコード実行の脆弱性です。このアプリケーションは、教育および研究目的に限り、エクスプロイトのワークフローを説明するために悪意のあるOffice文書を生成します。

リポジトリを見る
61251年前未レビュー
共有

CVE-2022-30190 (Follina) 概念実証

CVE License: MIT Docker


概要

Follina

このプロジェクトは、CVE-2022-30190(別名 "Follina")の概念実証エクスプロイトを示しています。これは、MSDTプロトコルを介してMicrosoft Officeに影響を与える重大なリモートコード実行の脆弱性です。このアプリケーションは、教育および研究目的のみでエクスプロイトのワークフローを説明するために、悪意のあるOffice文書を生成します。

⚠ 警告: このリポジトリは、教育および許可されたセキュリティ研究のみを目的としています。 本番環境や、所有していない、または明示的なテスト許可を得ていないシステムに対しては使用しないでください。


特徴

  • 📝 Follinaの脆弱性を悪用するOffice文書を生成
  • 🌐 ペイロード作成のためのシンプルなWebインターフェース
  • 🐳 簡単なセットアップと分離のためのDocker化

使用技術

  • Java 21 ☕
  • Spring Boot 🚀
  • Apache Commons 📦
  • Docker 🐳
  • JSP 🖥️

前提条件

  • Docker 🐳
  • Docker Compose 📦

クイックスタート

  1. リポジトリをクローン:

    git clone https://github.com/yourusername/CVE-2022-30190.git
    cd CVE-2022-30190
    
  2. Docker Composeでビルドして実行:

    docker compose up --build
    
  3. Webインターフェースにアクセス:

    • ブラウザで http://localhost:8080 を開きます 🌐

使用方法

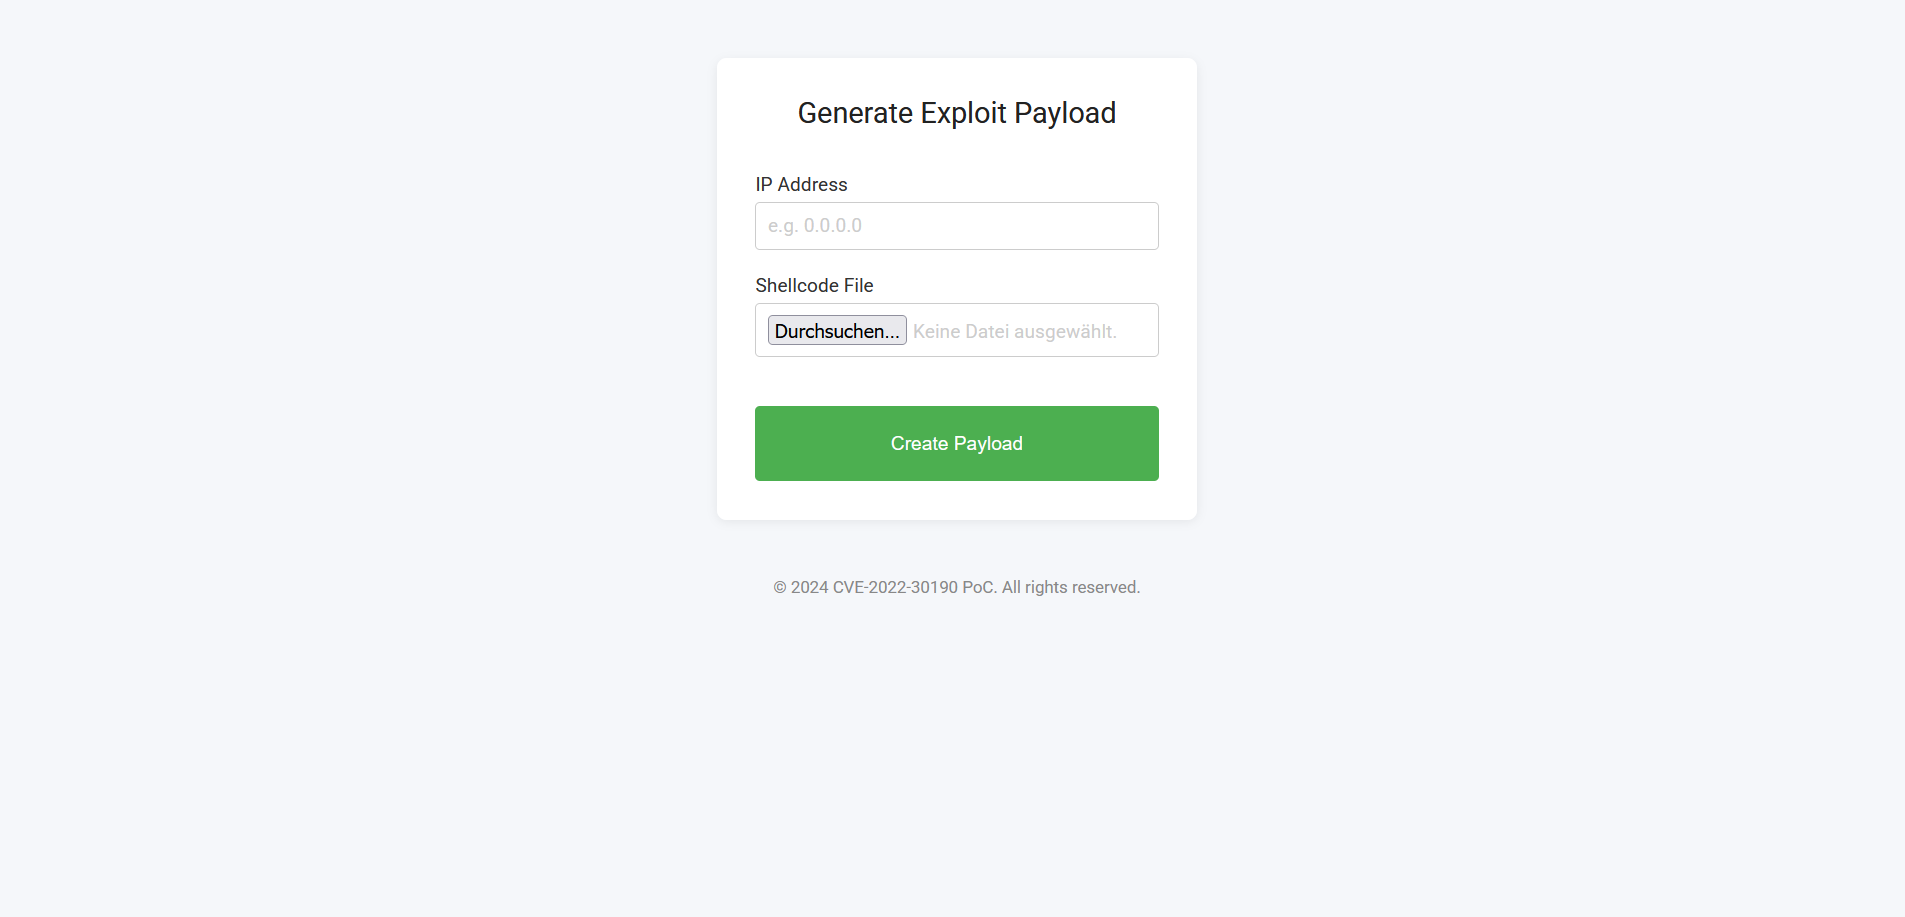
  • WebフォームでIPアドレスを入力し、シェルコードファイルをアップロードします
  • "ペイロードを作成" をクリックして、悪意のあるOffice文書を生成します
  • 生成された文書をダウンロードし、管理された環境でのテストに使用します 🔒

デモスクリーンショット


プロジェクト構造

src/main/java                 — Java source code (Spring Boot application)
src/main/webapp/WEB-INF/jsp   — JSP views for the web interface
Dockerfile                    — Container build instructions
docker-compose.yml            — Multi-container orchestration

参照

  • マイクロソフト セキュリティ アドバイザリ
  • SocPrimeによるFollinaの分析
  • NIST CVE詳細

ライセンス

このプロジェクトはMITライセンスの下で公開されています。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    370
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →