Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
SOC227-Microsoft-SharePoint-Server-Elevation-of-Privilege-Possible-CVE-2023-29357-Exploitation — Microsoft SharePoint ServerのCVE-2023-29357権限昇格の検出と対応を実証するSOCケース分析ウォークスルー。ログ分析、エンドポイント調査、インシデント対応手順が含まれます。 | Kitploit
ツール/GitHubGitHub/deividasterechovas/soc227-microsoft-sharepoint-server-elevation-of-privilege-possible-cve-2023-29357-exploitation
特権昇格脆弱性分析ウェブセキュリティ学習と教育インシデントレスポンスログ分析
GitHubdeividasterechovas/soc227-microsoft-sharepoint-server-elevation-of-privilege-possible-cve-2023-29357-exploitation

SOC227-Microsoft-SharePoint-Server-Elevation-of-Privilege-Possible-CVE-2023-29357-Exploitation

共有

Microsoft SharePoint ServerのCVE-2023-29357権限昇格の検出と対応を実証するSOCケース分析ウォークスルー。ログ分析、エンドポイント調査、インシデント対応手順が含まれます。

リポジトリを見る
351年前未レビュー

SOC227 - Microsoft SharePoint Server の権限昇格 (CVE-2023-29357 の悪用)

CVE-2023-29357 は重大な権限昇格の脆弱性であり、他の脆弱性と組み合わせることで、リモートコード実行につながる可能性があります。この脆弱性のCVSSスコアは 9.8 (Critical) です。
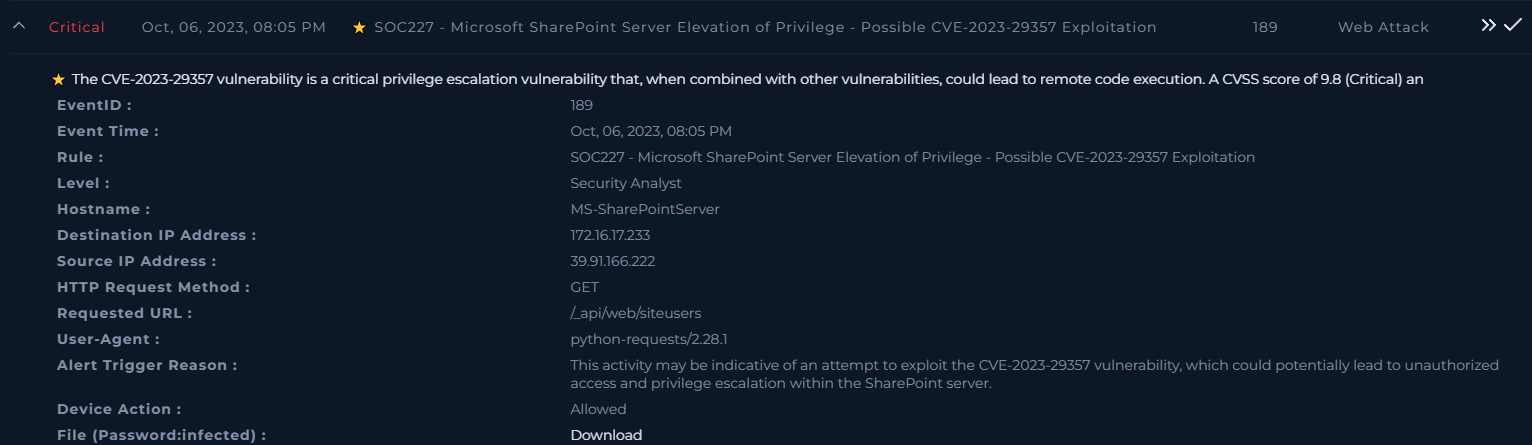

イベント情報

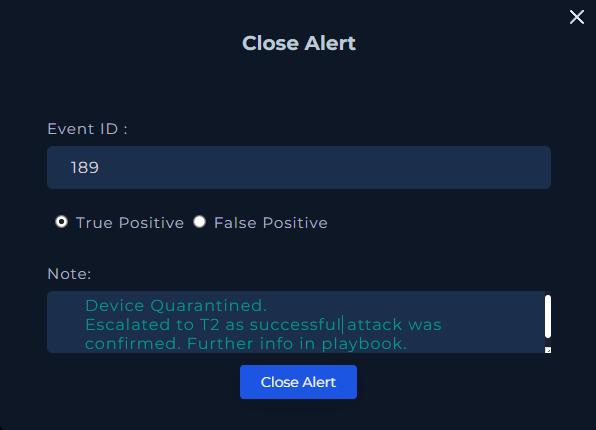
  • EventID: 189

  • イベント時刻: 2023年10月6日 20:05

  • ルール: SOC227 - Microsoft SharePoint Server の権限昇格 - CVE-2023-29357 の悪用の可能性

  • レベル: セキュリティアナリスト

  • ホスト名: MS-SharePointServer

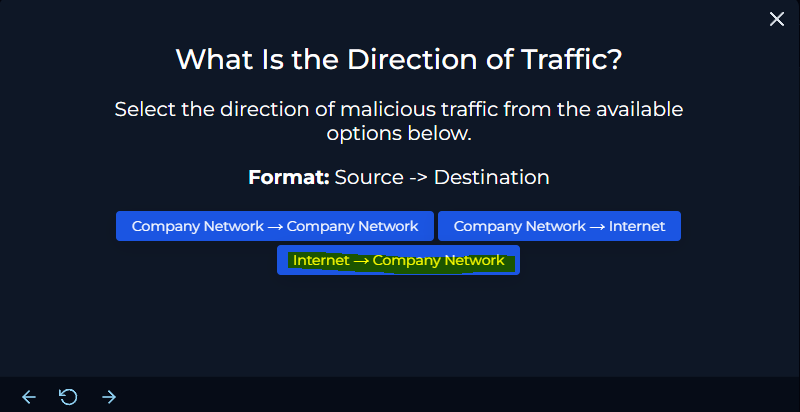
  • 宛先IPアドレス: 172.16.17.233

  • 送信元IPアドレス: 39.91.166.222

  • HTTPリクエストメソッド: GET

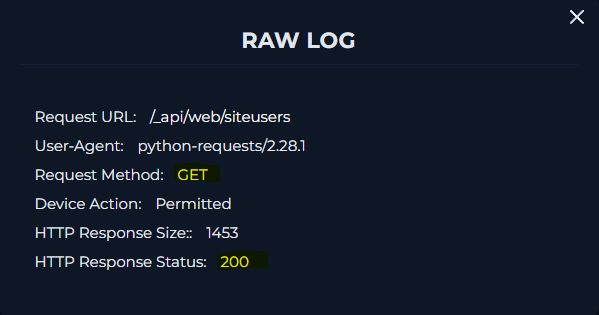
  • 要求されたURL: /api/web/siteusers

  • ユーザーエージェント: python-requests/2.28.1

  • アラートトリガー理由: このアクティビティは CVE-2023-29357 を悪用する試みを示している可能性があり、SharePoint サーバー内での不正アクセスや権限昇格につながる可能性があります。


調査プロセス

私たちは以下の主要な領域に焦点を当てて調査を開始しました。

  1. ログ管理
  2. エンドポイントセキュリティ

ログ管理

アラートをトリガーした送信元IPアドレスは、ファイアウォールによって3回フラグが立てられていました。ログをさらに調査した結果:
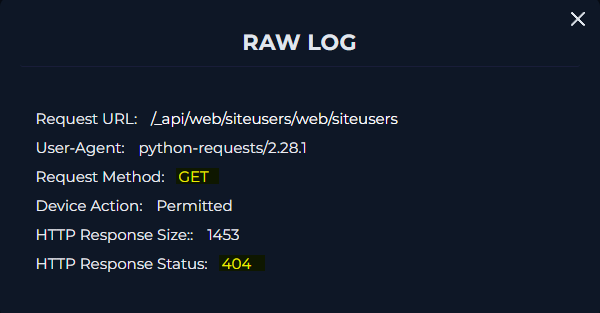
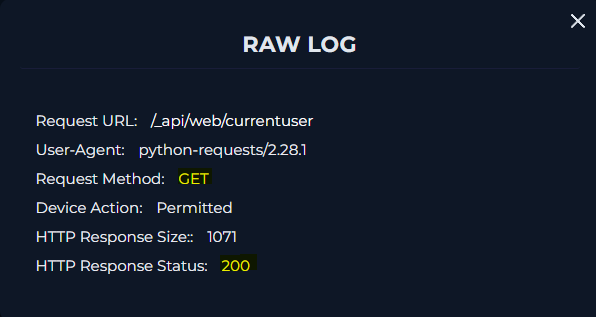
  • イベント1: GET リクエストは HTTP 404 ステータス (Not Found) を返しました。
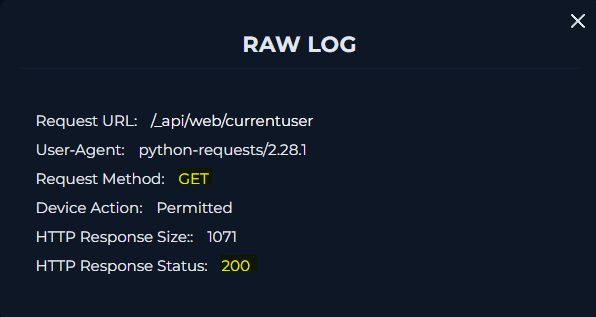
  • イベント2および3: どちらも HTTP 200 ステータスを返し、攻撃者が要求した応答を正常に受信したことを示しています。

エンドポイントセキュリティ調査

MS-SharePointServer デバイスに接続しましたが、ブラウザやターミナルの履歴に関連情報は見つかりませんでした。その後、システムプロセスを分析し、いくつかの懸念すべきプロセスを特定しました。
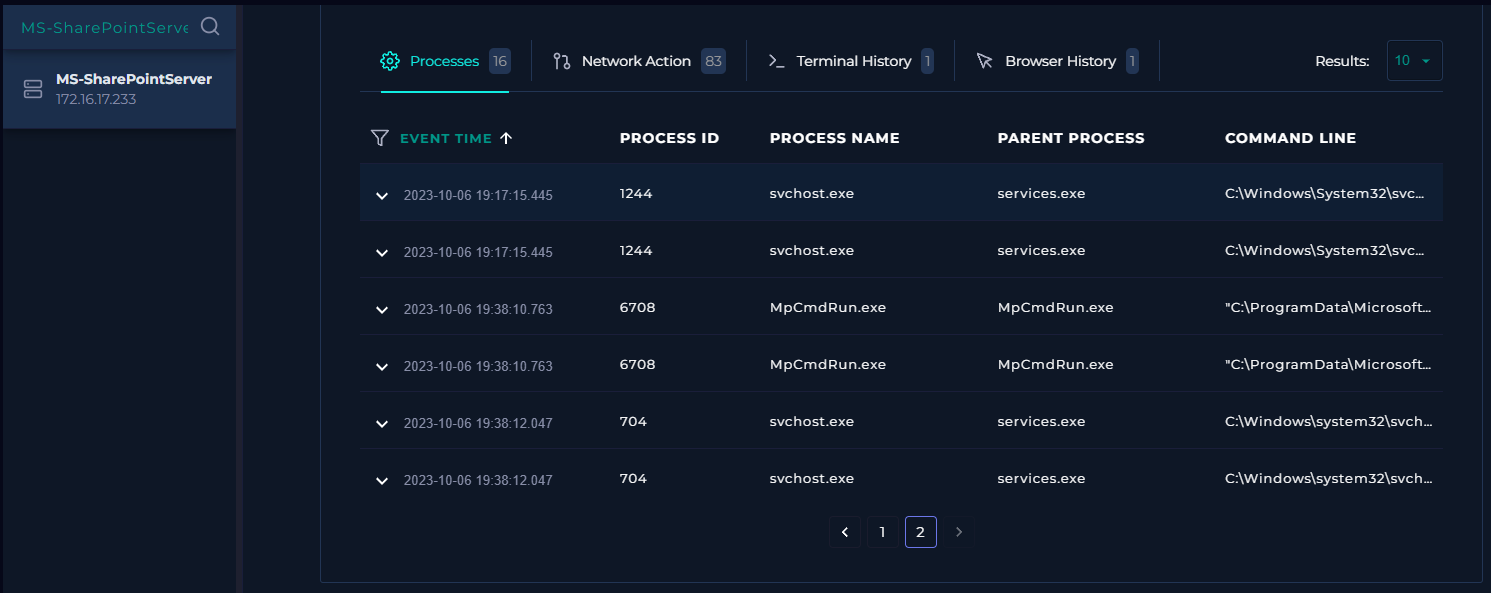

プロセス分析

1. svchost.exe

  • コマンド: C:\Windows\System32\svchost.exe -k termsvcs -s TermService
  • 説明:
    • svchost.exe はサービスホストプロセスであり、Windows サービスを実行します。
    • -k termsvcs は、このインスタンスがターミナルサービスグループをホストしていることを指定します。
    • -s TermService はリモートデスクトップサービスを開始します。

2. MpCmdRun.exe

  • コマンド: "C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.23080.2006-0\MpCmdRun.exe" SignaturesUpdateService -ScheduleJob -UnmanagedUpdate
  • 説明:
    • MpCmdRun.exe は、Defender 関連のタスクに使用される Microsoft Defender コマンドラインユーティリティです。
    • SignaturesUpdateService はウイルス定義の更新を実行します。
    • -ScheduleJob は更新をバックグラウンドタスクとしてスケジュールします。
    • -UnmanagedUpdate は、システムがグループポリシーや Microsoft Endpoint Manager で管理されていない場合でも、更新を強制します。

3. svchost.exe

  • コマンド: C:\Windows\system32\svchost.exe -k DcomLaunch -p
  • 説明:
    • svchost.exe は、DCOM および COM+ サービスを担当する DcomLaunch サービスグループをホストしています。
    • -p は、セキュリティを強化するために svchost.exe を保護されたプロセスとして実行します。

結論と対応

収集したデータを確認した後、適切なプレイブックの手順に従い、このトラフィックを悪意のあるものとして確認しました。
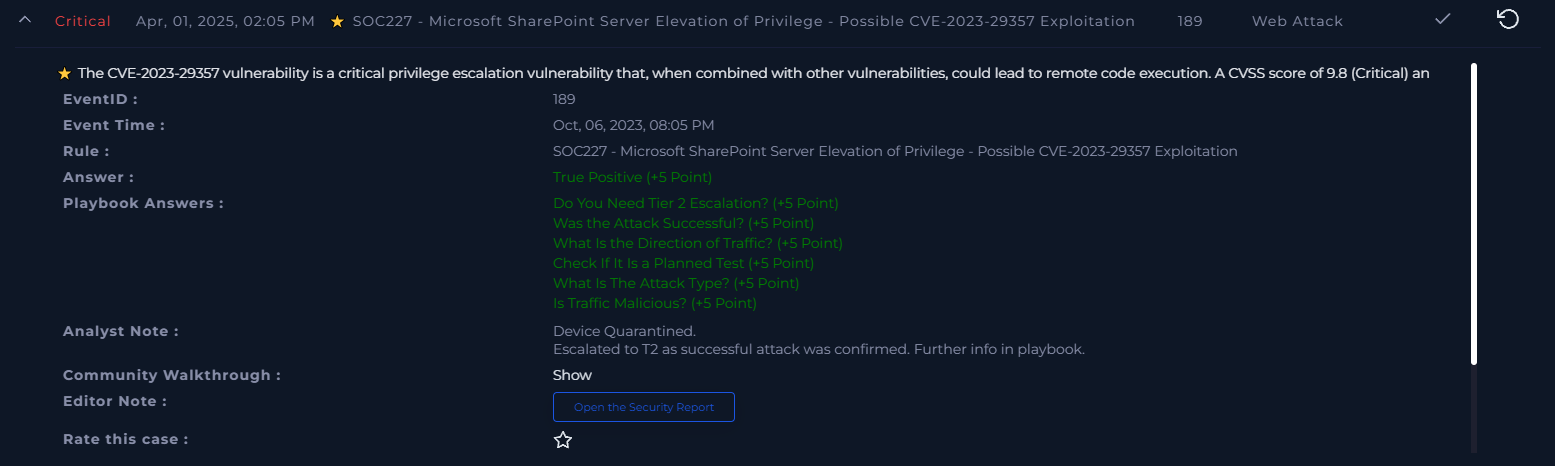
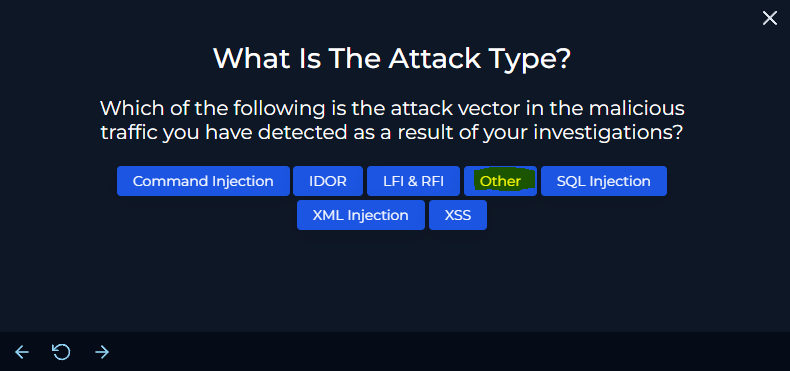
  • 攻撃タイプ: 権限昇格。
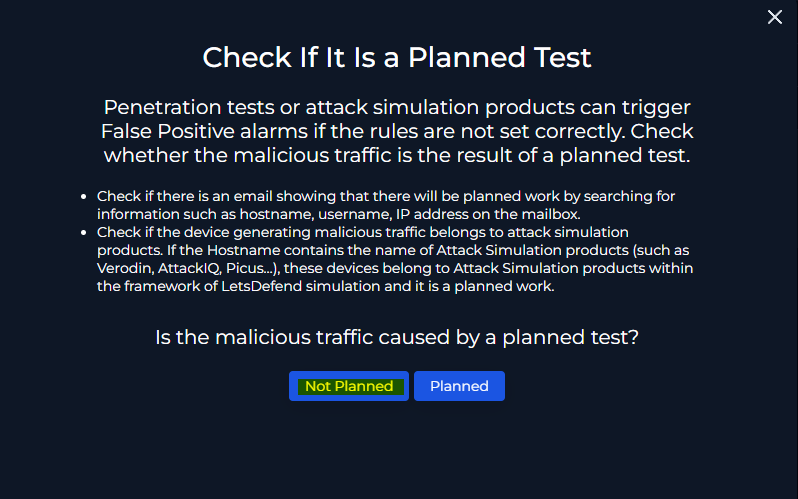
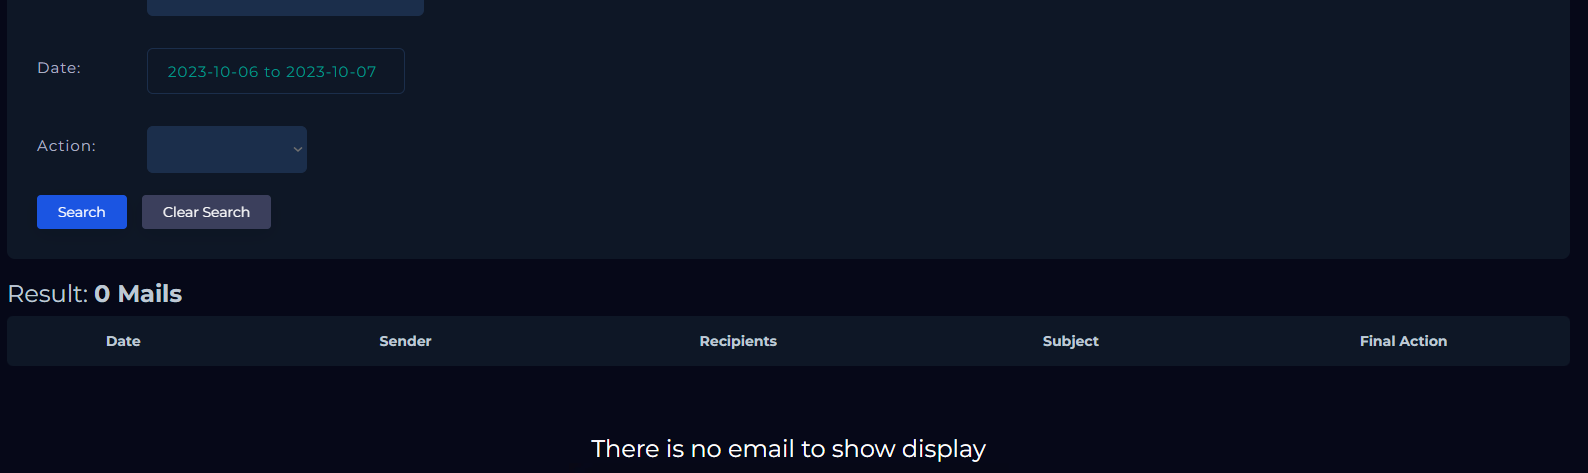
  • 計画されたテスト: イベント発生期間中に、メールによる侵入テストの確認はありませんでした。
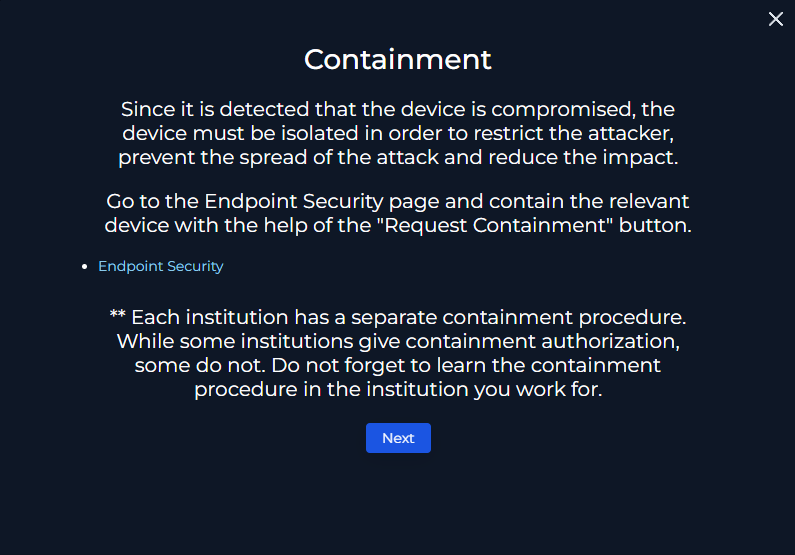
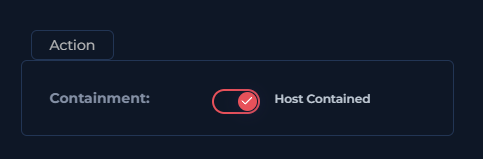
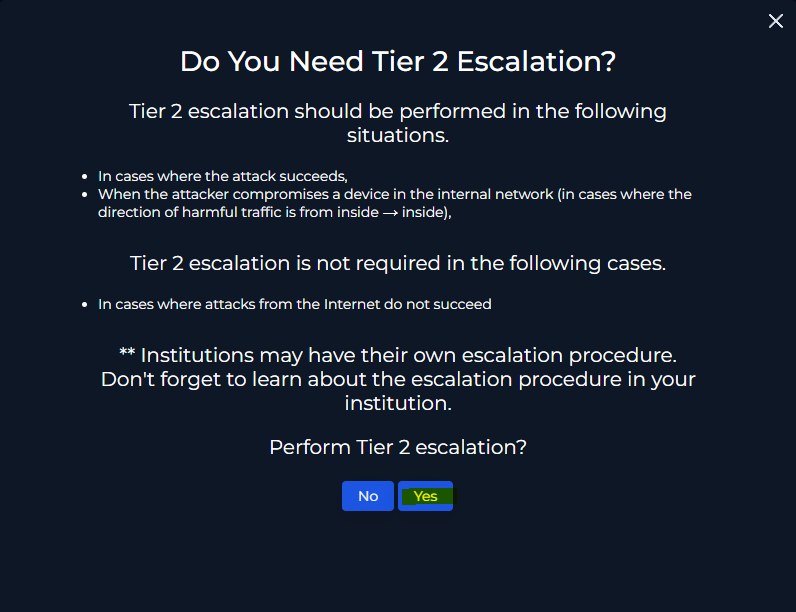
  • 実行された対応: 影響を受けたデバイスは隔離されました。さらなる調査と対応のために T2 へのエスカレーションが必要です。

次のステップ

  • エスカレーション: さらなる調査と是正措置のために、この問題は T2 チームにエスカレーションされました。
  • 継続的なモニタリング: SharePoint サーバーの整合性を確保し、さらなる悪用の試みがないか監視を継続します。

結果:

注記: この投稿は、SharePoint 環境内での権限昇格の脆弱性 (CVE-2023-29357) の検出と対応を示す SOC ケース分析の一部です。
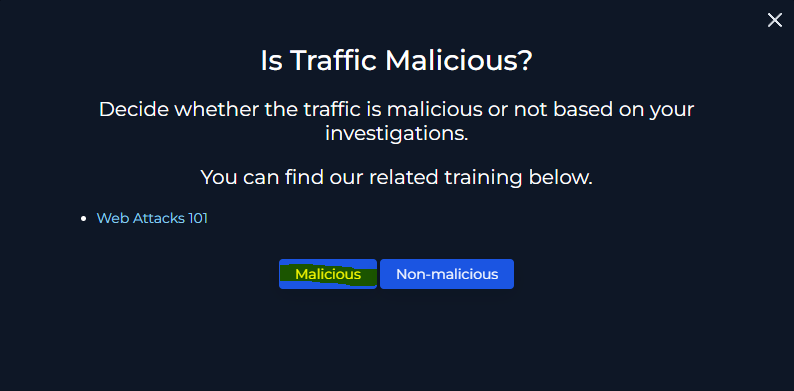
プレイブックの手順:

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    389
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    333
  • 6

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    331

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →