
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/deebumg/cve-2026-121994-poc
脆弱性分析エクスプロイトリバースエンジニアリングシェルコードデバッガペイロード開発バイナリエクスプロイト
GitHubdeebumg/cve-2026-121994-poc

CVE-2026-121994-POC

CVE-2026-121994の武器化された概念実証:悪意のあるpパケットを送信してメモリ破壊とリバースシェルを引き起こす、偽のGDBリモートデバッグスタブ。

リポジトリを見る
2日前未レビュー
共有

CVE-2026-121994 POC

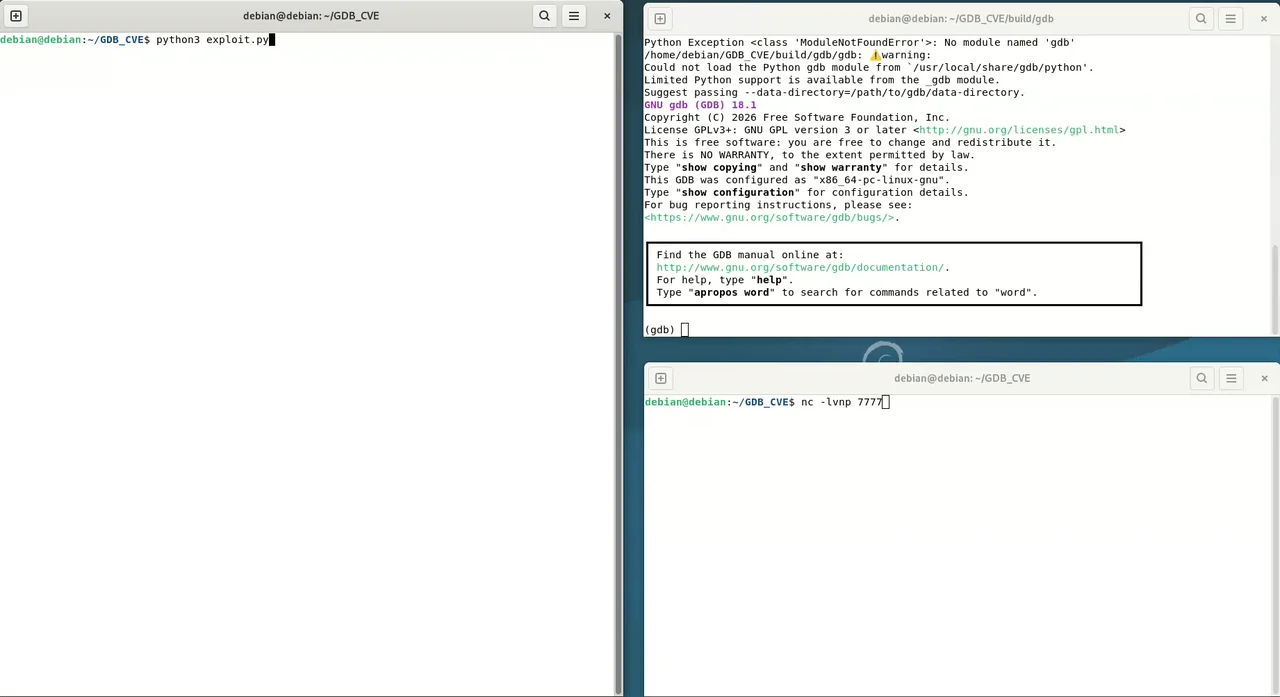
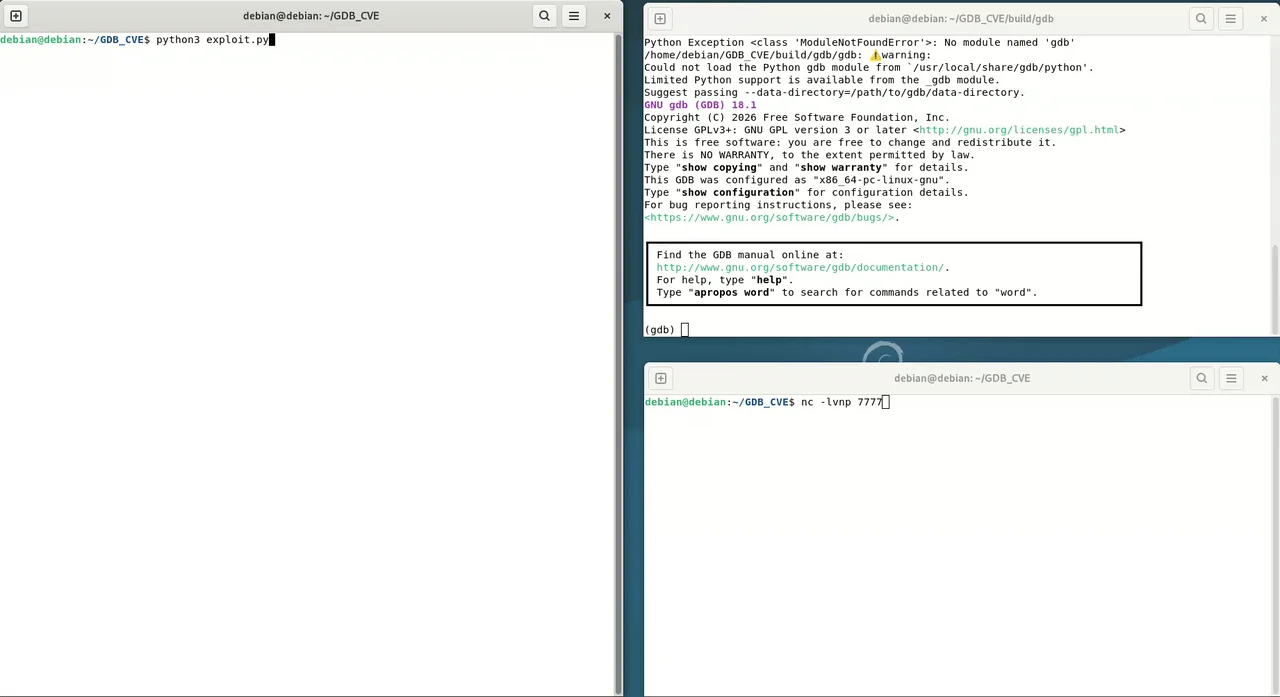
デモ

ファイル:

exploit.py      - 接続を待ち受け、最初の p リクエストで悪意のある p パケットを送信する偽のデバッグスタブ「サーバー」
build.sh        - Linux 環境で保護機能なしの gdb をビルドするビルドスクリプト
gdb-18.1.tar.gz - build.sh で使用される gdb のソース
stacker.py      - 命令ポインタを上書きする前に、悪意のある p パケット内のすべてのスタック内容を再現するために使用するツール
stack.txt       - gdb からコピーしたスタックの例。stacker.py で使用
vuln.c          - gdb の脆弱な関数のコメント付きセクションで、脆弱性を指摘
gdb_cve.gif     - POC の実行デモ

解説:

2026-11-03 に CVE-2026-121994 が公開され、GDB が信頼できないリモートデバッグサーバーに接続する際の脆弱性が詳述されました。この POC エクスプロイトは、脆弱性を実証するためにその直後に作成されました。これは機能的なリバースシェルを含む武器化された POC ですが、十分に堅牢化されていないため、現在は保護機能なしでコンパイルされた gdb でのみ動作します。

リスクを軽減するため、信頼できないリモートの gdb デバッグスタブ / サーバーに接続しないことを推奨します。

出典:

https://bugzilla.redhat.com/show_bug.cgi?id=2565676
https://shell-storm.org/shellcode/files/shellcode-857.html
https://github.com/pyocd/pyocd
https://sourceware.org/gdb/current/onlinedocs/gdb.html/Remote-Protocol.html
https://ftp.gnu.org/gnu/gdb/
https://developers.redhat.com/blog/2015/04/28/remote-debugging-with-gdb

保護機能なしで gdb をビルドする方法など、簡単な問題を解決するために複数回の Google 検索が行われました。

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    371
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    336
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    322

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード