
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
cve-2021-29447_auto-script — このリポジトリは cve-2021-29447 と、自動的に悪用するための小さなスクリプトについて説明しています。 | Kitploit

ツール/GitHubGitHub/davids52/cve-2021-29447_auto-script
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育
GitHubdavids52/cve-2021-29447_auto-script

cve-2021-29447_auto-script

このリポジトリは cve-2021-29447 と、自動的に悪用するための小さなスクリプトについて説明しています。

共有
リポジトリを見る
1011ヶ月前未レビュー

CVE-2021-29447: WordPressメディアライブラリXXE脆弱性

このリポジトリは、WordPressのメディアライブラリを通じて認証済みXML外部実体(XXE)攻撃を可能にした深刻なセキュリティ上の欠陥であるCVE-2021-29447の詳細を提供します。また、概念実証(PoC)を示す自動スクリプトも提供します。

📌 脆弱性の概要

この脆弱性は、アップロードされたオーディオファイル内のメタデータを処理する際のWordPressの実装に存在しました。具体的には:

  • 根本原因: WordPressはgetID3ライブラリを使用して、WAVファイルなどのメディアファイルからメタデータを解析します。WAVファイルにはiXMLと呼ばれるXMLデータのチャンクを含めることができます。攻撃者はXMLコンテンツを含む悪意のあるWAVファイルを細工し、脆弱なライブラリがそれを解析するとXXE攻撃が引き起こされる可能性があります。

  • 影響を受けるバージョン: WordPress 5.6から5.7。

  • 主要な要件: WordPressのインストール環境がPHP 8で動作している必要があります。PHP 8でのLibxml2のデフォルト設定の変更がこのエクスプロイトの中心だったためです。

  • 影響: 悪用に成功すると、任意のファイル開示(例: データベース認証情報を得るためのwp-config.phpの読み取り)やServer-Side Request Forgery(SSRF)につながる可能性があります。

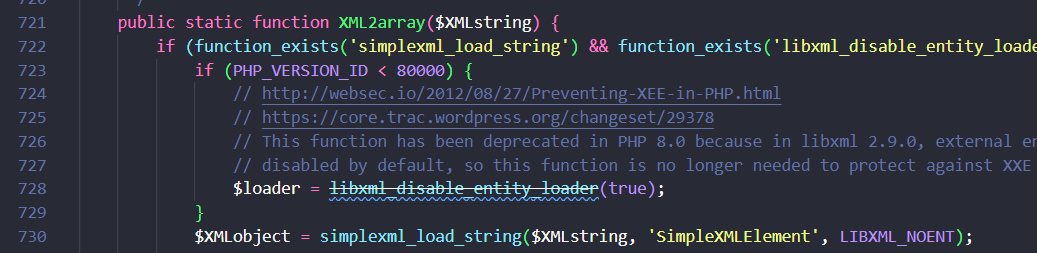
  • 以下は、iXMLサブチャンク内のXMLデータを解析しようとするコードスニペットです:
    image

✨ スクリプトの機能

  • プロセス全体を自動化: 悪意のあるWAVファイルとDTDを作成し、対象のWordPressサイトへのファイルアップロードを処理し、外部へ持ち出されたデータを受信するリスナーをセットアップします。

  • 設定可能: 外部持ち出しの対象ファイルパスを指定できます。

🚀 基本的な使い方

  • スクリプトを実行する前に、設定セクションをターゲットの詳細(WordPress URL、認証情報、対象ファイル、リスナーのIPアドレス)で更新する必要があります。
  • 次に、./payload.sh でスクリプトを実行します。

⚠️ 重要免責事項

  • このリポジトリ内の情報、概念実証、スクリプトは、教育および研究目的でのみ提供されています。テストは、自分が所有するシステム、または明示的な書面による許可を得たシステムに対してのみ行ってください。所有していないシステムへの無許可のテストは違法かつ非倫理的です。

その他の参考情報

  • このCVEを再現する方法について詳しく知りたい場合は、この参考資料をお勧めします。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






