
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
DASICS-CVE-2021-3156 — CVE-2021-3156(sudoのヒープベースのバッファオーバーフロー)のエクスプロイトで、RISC-V Linuxシステム向けの再現可能なQEMUベースのテスト環境を備え、ルートへのローカル権限昇格を可能にします。 | Kitploit
ツール/GitHubGitHub/dasics-ict/dasics-cve-2021-3156
特権昇格脆弱性分析エクスプロイトペネトレーションテストバイナリエクスプロイト
GitHubdasics-ict/dasics-cve-2021-3156

DASICS-CVE-2021-3156

CVE-2021-3156(sudoのヒープベースのバッファオーバーフロー)のエクスプロイトで、RISC-V Linuxシステム向けの再現可能なQEMUベースのテスト環境を備え、ルートへのローカル権限昇格を可能にします。

リポジトリを見る
共有
1261年前未レビュー

DASICS CVE-2021-3156

バージョン要件

sudo:1.8.31

glibc:2.31

Linux:4.18 または 5.10.167-gee203559bc0b-dirty

使い方

簡単のため、Linux をコンパイルする際、initramfs 方式を使用せず、本リポジトリで提供されている rootfs.img をルートディレクトリとして起動します。内部には sudo および nss サービスが正常に動作するために必要な設定ファイルが含まれており、非常にシンプルなディストリビューションです。

DASICS_QEMU が提供する qemu を使用して、rootfs.img をルートディレクトリとして bbl を起動します。また、OpenSBI を使用して linux を起動することもできます。コマンド例は以下の通りです:

#!/bin/sh
qemu-system-riscv64 -M virt -m 1G \
        -cpu rv64 \
        -nographic \
        -kernel bbl \
        -drive file=rootfs.img,format=raw,id=hd0 \
        -device virtio-blk-device,drive=hd0 \
        -append "console=ttyS0 rw root=/dev/vda" \
        -bios none  -s

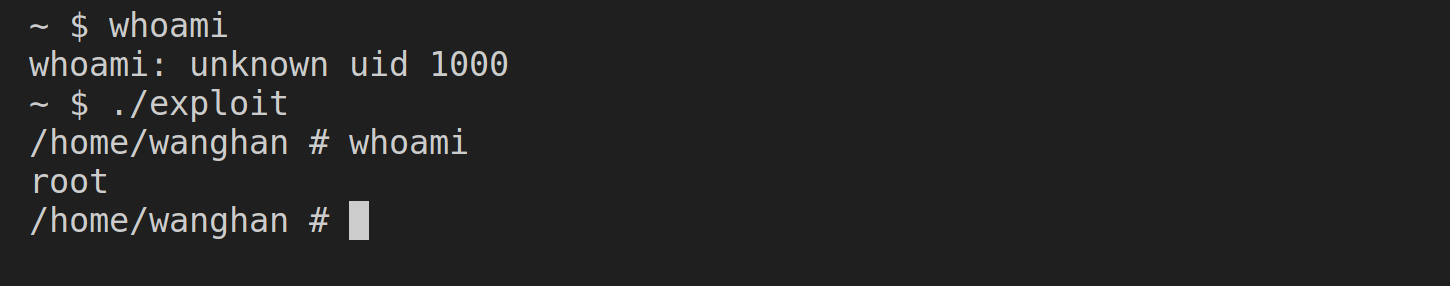
busybox のコマンドラインインターフェースに入り、以下のコマンドを実行します:

$ su wanghan
$ cd
$ whoami
$ ./expolit
$ whoami

システム起動後、コマンドラインインターフェースに入ると既に root 権限であるため、この時点で passwd を使用して簡単にパスワードを変更できます。

効果デモ

image-20231230223439990

このように、expolit は権限昇格を実現し、安定して再現可能です。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    371
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    336
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    322

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





