
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/darklotuskdb/cisco-cve-2020-3452-scanner-exploiter
偵察脆弱性スキャナーエクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト
GitHubdarklotuskdb/cisco-cve-2020-3452-scanner-exploiter

CISCO-CVE-2020-3452-Scanner-Exploiter

CISCO CVE-2020-3452 スキャナ&エクスプロイタ

共有
リポジトリを見る
9925315年前Kitploit レビュー済み

CISCO CVE-2020-3452 スキャナー & エクスプロイター

Shodanから対象サーバーをスキャンし、CVE-2020-3452(Cisco Adaptive Security ApplianceおよびFTDにおける不正なリモートファイル読み取り)に対して脆弱なサーバーを特定します。

概要

Cisco Adaptive Security Appliance (ASA) ソフトウェアおよび Cisco Firepower Threat Defense (FTD) ソフトウェアのWebサービスインターフェースの脆弱性により、認証されていないリモートの攻撃者がディレクトリトラバーサル攻撃を実行し、標的のシステム上の機密ファイルを読み取る可能性があります。

この脆弱性は、影響を受けるデバイスが処理するHTTPリクエスト内のURLに対する適切な入力検証の欠如に起因します。攻撃者は、ディレクトリトラバーサル文字シーケンスを含む細工されたHTTPリクエストを影響を受けるデバイスに送信することで、この脆弱性を悪用する可能性があります。悪用に成功すると、攻撃者は標的のデバイス上のWebサービスファイルシステム内の任意のファイルを表示できる可能性があります。

Webサービスファイルシステムは、影響を受けるデバイスがWebVPNまたはAnyConnect機能のいずれかで構成されている場合に有効になります。この脆弱性は、ASAまたはFTDのシステムファイルや基盤となるオペレーティングシステム(OS)ファイルへのアクセスを取得するために使用することはできません。

前提条件

Shodan コマンドラインインターフェース をインストール

1. pip install -U setuptools
2. easy_install shodan
3. easy_install -U shodan
4. shodan init YOUR_API_KEY

使用方法

Linux

1. git clone https://github.com/darklotuskdb/CISCO-CVE-2020-3452-Scanner-Exploiter.git
2. cd CISCO-CVE-2020-3452-Scanner-Exploiter/
3. chmod +x SnE-CVE-2020-3452.sh
4. ./SnE-CVE-2020-3452.sh
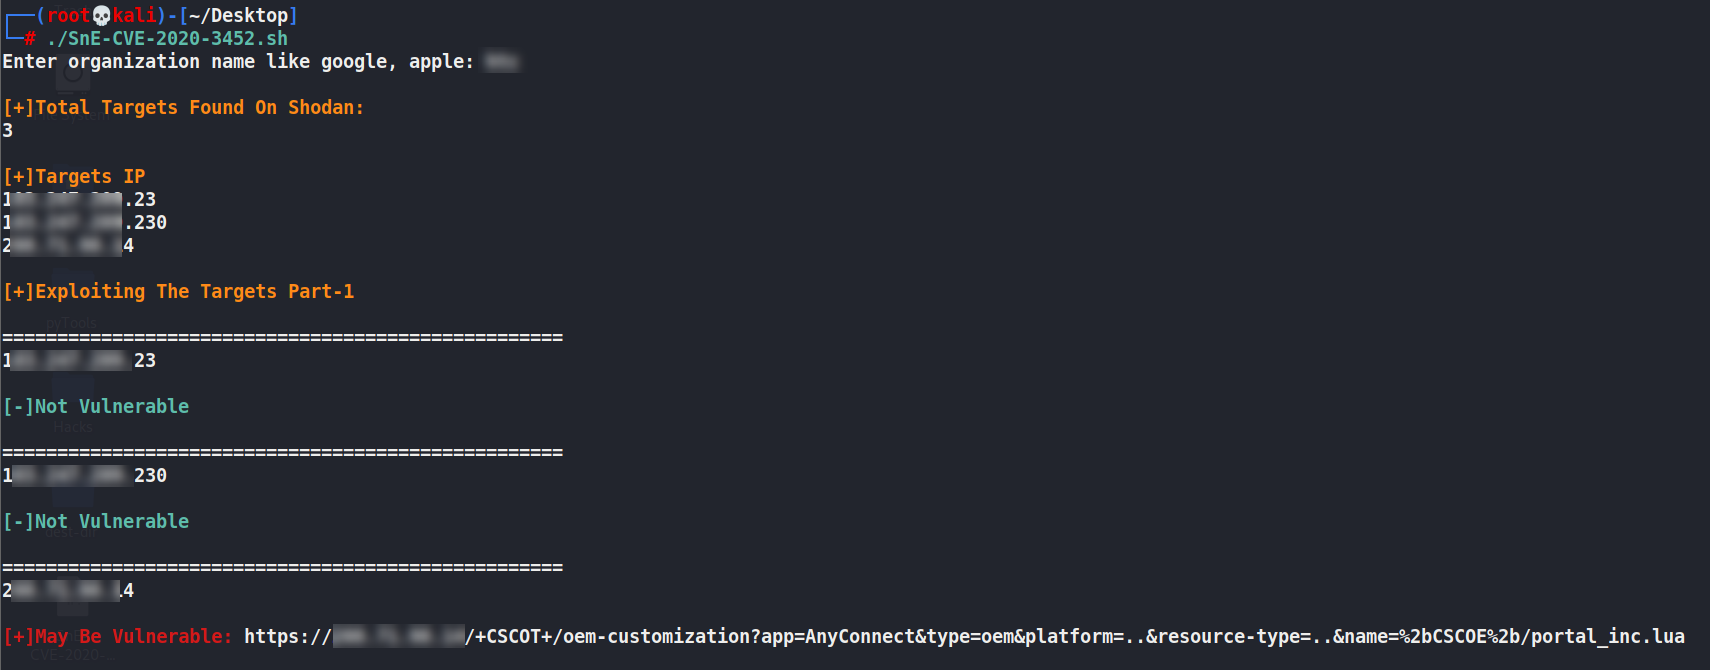
スクリーンショット

SnE-CVE-2020-3452

参照

  • https://twitter.com/aboul3la/status/1286012324722155525
  • https://tools.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-asaftd-ro-path-KJuQhB86

寄付

私の仕事が気に入ったら BuyMeACoffee で寄付をお願いします

自己紹介

  • DarkLotus - サイバーセキュリティ研究者 - DarkLotusKDB

ソーシャルメディア

  • Twitter
  • Medium
  • Linkedin
  • Instagram
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





